Un ancien portefeuille Ethereum, inactif depuis le lancement du réseau en 2015, a transféré avec succès 4,6 millions de dollars, déjouant une attaque éclair de fraudeurs.
Voici les détails de l’incident survenu lundi :
-Activation d’une légende : Le portefeuille a reçu ses premières pièces dès le bloc de genèse d’Ethereum, en juillet 2015. Il est resté immobile pendant plus de 11 ans, jusqu’à ce que son propriétaire envoie un paiement test de 0,05 ETH.
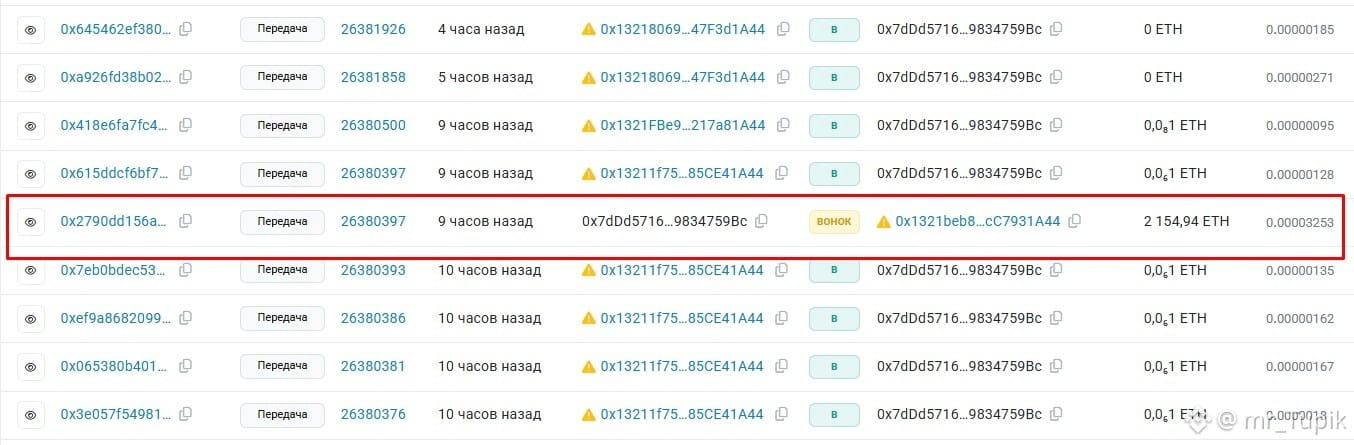
-Attaque en trois minutes : À peine trois minutes après le test, les robots automatisés des escrocs ont détecté l’activité et lancé une attaque par « empoisonnement d’adresse » (address poisoning).
-Le piège : Les malfaiteurs ont créé de fausses adresses dont les premiers et les derniers caractères correspondaient parfaitement à ceux du portefeuille du destinataire, puis ont inondé la victime de microtransactions. Ils comptaient sur le fait que, lors de l’envoi de la somme principale, le propriétaire copierait simplement une adresse ressemblante depuis son historique récent de transactions.
-Vigilance exemplaire : Le propriétaire du portefeuille a fait preuve d’une extrême prudence, a vérifié la transaction une nouvelle fois et, 38 minutes après le test, a envoyé la totalité de la somme — 2 154,94 ETH (environ 4,6 millions de dollars) — à la bonne adresse.
Cette arnaque est très répandue, si bien que le réseau Ethereum est saturé de transferts de spam de bots ne valant que quelques centimes.
Voici les détails de l’incident survenu lundi :
-Activation d’une légende : Le portefeuille a reçu ses premières pièces dès le bloc de genèse d’Ethereum, en juillet 2015. Il est resté immobile pendant plus de 11 ans, jusqu’à ce que son propriétaire envoie un paiement test de 0,05 ETH.
-Attaque en trois minutes : À peine trois minutes après le test, les robots automatisés des escrocs ont détecté l’activité et lancé une attaque par « empoisonnement d’adresse » (address poisoning).
-Le piège : Les malfaiteurs ont créé de fausses adresses dont les premiers et les derniers caractères correspondaient parfaitement à ceux du portefeuille du destinataire, puis ont inondé la victime de microtransactions. Ils comptaient sur le fait que, lors de l’envoi de la somme principale, le propriétaire copierait simplement une adresse ressemblante depuis son historique récent de transactions.
-Vigilance exemplaire : Le propriétaire du portefeuille a fait preuve d’une extrême prudence, a vérifié la transaction une nouvelle fois et, 38 minutes après le test, a envoyé la totalité de la somme — 2 154,94 ETH (environ 4,6 millions de dollars) — à la bonne adresse.
Cette arnaque est très répandue, si bien que le réseau Ethereum est saturé de transferts de spam de bots ne valant que quelques centimes.