Le responsable de la sécurité de Binance le confirme lui-même : après le vol de 6,3 milliards de dollars, le mécanisme de suspension des retraits s’est révélé totalement inutile !
Hier soir, les co-PDG de Binance, He Yi et le directeur de la sécurité Jimmy Su ont participé à une discussion informelle pour exposer les angles morts de cette attaque.
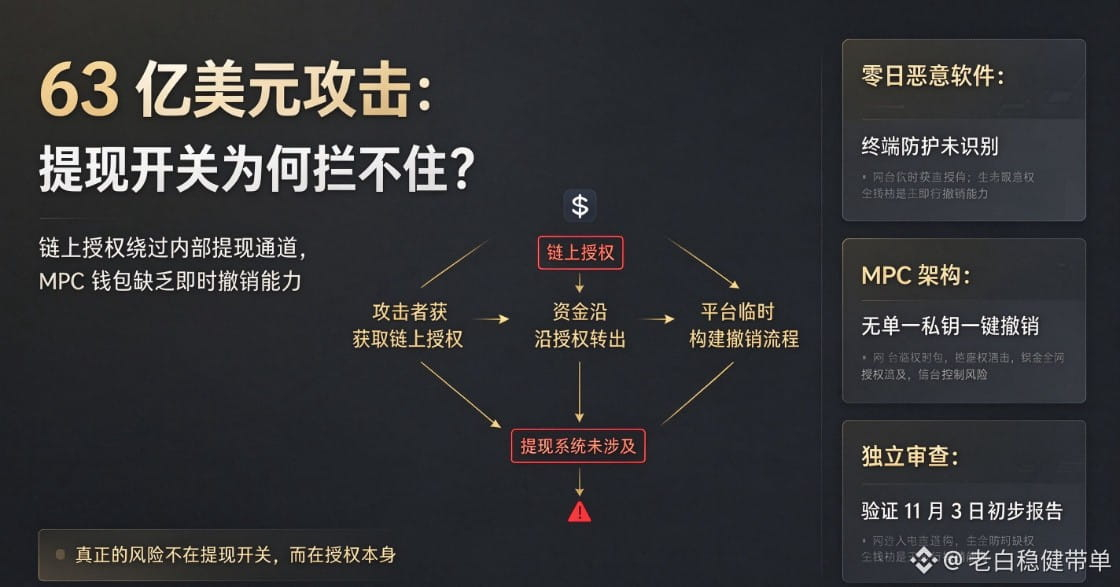
Selon Jimmy Su, l’autorisation de transaction on-chain obtenue par l’attaquant ne passait pas par le canal des retraits. Même en désactivant d’un seul clic les retraits, les fonds pouvaient toujours être transférés grâce à cette autorisation on-chain.
Ce portefeuille chaud repose sur une architecture de calcul multipartite MPC : aucune clé privée unique ne permet de révoquer l’autorisation d’un seul clic. De plus, l’intrusion reposait sur un logiciel malveillant zero-day, que les solutions classiques de protection des terminaux disponibles sur le marché n’avaient pas détecté à l’époque.
Par la suite, Binance invitera des experts externes à mener un audit indépendant complet et s’associera à des acteurs majeurs de l’IA et de la sécurité pour créer un fonds de recherche dédié à la sécurité, afin de faire face aux nouvelles menaces résultant de la convergence de la blockchain et de l’IA. Il faudra surtout voir si cet audit indépendant concorde avec le rapport préliminaire publié le 3 novembre.
#黄仁勋因婚外情致歉,英伟达启动独立调查 #币安神算子
Hier soir, les co-PDG de Binance, He Yi et le directeur de la sécurité Jimmy Su ont participé à une discussion informelle pour exposer les angles morts de cette attaque.
Selon Jimmy Su, l’autorisation de transaction on-chain obtenue par l’attaquant ne passait pas par le canal des retraits. Même en désactivant d’un seul clic les retraits, les fonds pouvaient toujours être transférés grâce à cette autorisation on-chain.
Ce portefeuille chaud repose sur une architecture de calcul multipartite MPC : aucune clé privée unique ne permet de révoquer l’autorisation d’un seul clic. De plus, l’intrusion reposait sur un logiciel malveillant zero-day, que les solutions classiques de protection des terminaux disponibles sur le marché n’avaient pas détecté à l’époque.
Par la suite, Binance invitera des experts externes à mener un audit indépendant complet et s’associera à des acteurs majeurs de l’IA et de la sécurité pour créer un fonds de recherche dédié à la sécurité, afin de faire face aux nouvelles menaces résultant de la convergence de la blockchain et de l’IA. Il faudra surtout voir si cet audit indépendant concorde avec le rapport préliminaire publié le 3 novembre.
#黄仁勋因婚外情致歉,英伟达启动独立调查 #币安神算子