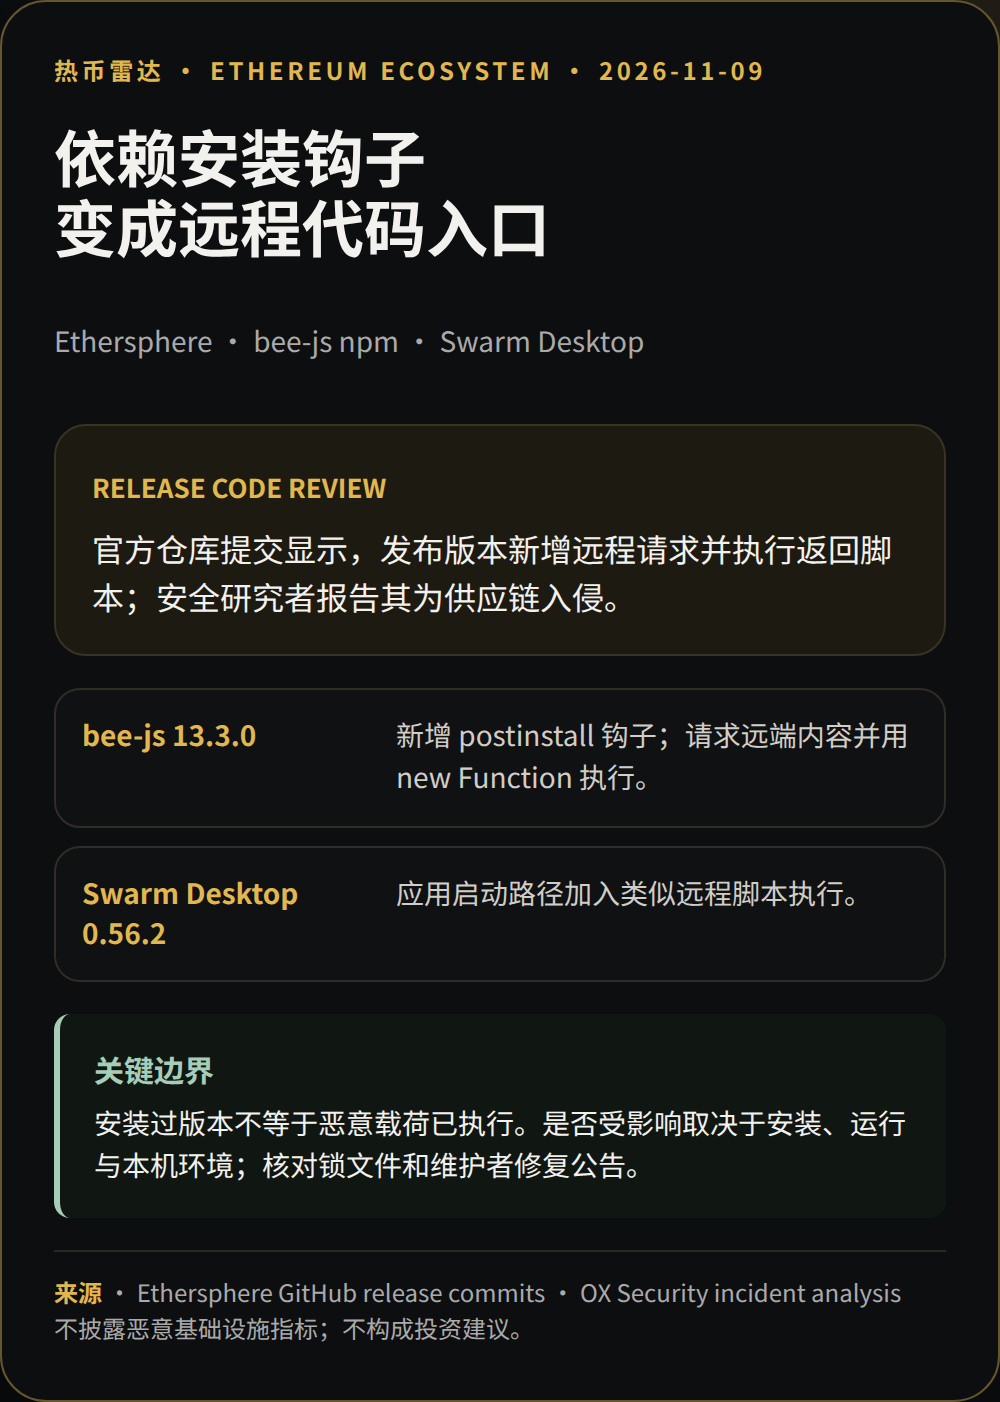
Le commit d’Ethersphere pour bee-js 13.3.0 ajoute un postinstall qui récupère un script distant et l’exécute dynamiquement ; le même jour, un commit de Swarm Desktop 0.56.2 ajoute également l’exécution de code à distance.
OX Security a signalé une compromission de la chaîne d’approvisionnement, indiquant que le code malveillant pouvait accéder aux données des portefeuilles locaux. Une installation ne signifie pas nécessairement que la charge utile a été exécutée ; l’impact dépend de son exécution et de l’environnement. Les développeurs peuvent vérifier leurs fichiers de verrouillage et les correctifs annoncés par les mainteneurs.
Qu’est-ce qui vous préoccupe le plus : le verrouillage des dépendances ou la protection des identifiants de publication ?
Sources : [commit officiel de bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit officiel de Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[analyse d’OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Divulgation : cet article pourrait être admissible aux récompenses Write to Earn de Binance Square ; l’admissibilité et les récompenses sont soumises aux règles de la plateforme et aux résultats effectifs. Ceci ne constitue pas un conseil en investissement.
#Ethersphere #Sécurité
OX Security a signalé une compromission de la chaîne d’approvisionnement, indiquant que le code malveillant pouvait accéder aux données des portefeuilles locaux. Une installation ne signifie pas nécessairement que la charge utile a été exécutée ; l’impact dépend de son exécution et de l’environnement. Les développeurs peuvent vérifier leurs fichiers de verrouillage et les correctifs annoncés par les mainteneurs.
Qu’est-ce qui vous préoccupe le plus : le verrouillage des dépendances ou la protection des identifiants de publication ?
Sources : [commit officiel de bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[commit officiel de Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[analyse d’OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Divulgation : cet article pourrait être admissible aux récompenses Write to Earn de Binance Square ; l’admissibilité et les récompenses sont soumises aux règles de la plateforme et aux résultats effectifs. Ceci ne constitue pas un conseil en investissement.
#Ethersphere #Sécurité