Dans une attaque par empoisonnement de la chaîne d’approvisionnement, le plus inquiétant n’est pas que le code soit modifié, mais que le mot de passe soit stocké en clair dans un fichier de configuration.
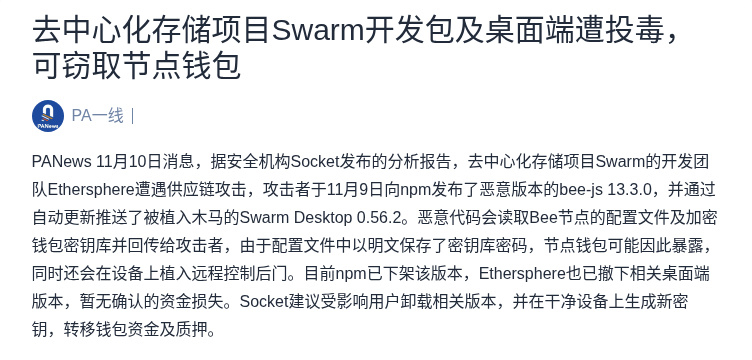
Selon un article de PANews publié le 10 novembre, l’analyse de l’entreprise de sécurité Socket montre que des attaquants ont publié le 9 novembre une version malveillante de bee-js 13.3.0 sur npm, puis diffusé automatiquement une version infectée par un cheval de Troie de Swarm Desktop 0.56.2. Le code malveillant lit le fichier de configuration des nœuds Bee ainsi que le coffre de clés chiffré du portefeuille, puis les transmet aux attaquants. Or, le mot de passe du coffre de clés était stocké en clair dans le fichier de configuration : les portefeuilles des nœuds pourraient donc avoir été exposés, et les appareils auraient également été infectés par une porte dérobée permettant leur contrôle à distance.
La version concernée a désormais été retirée de npm, et Ethersphere a également supprimé la version correspondante de l’application de bureau. Aucune perte financière n’a été confirmée à ce stade. Socket recommande aux utilisateurs concernés de désinstaller les versions touchées, de générer de nouvelles clés sur un appareil sain, puis de transférer les fonds de leurs portefeuilles et leurs actifs mis en staking.
Deux scénarios à prendre en compte : premièrement, si vous avez exécuté un nœud Bee sur votre ordinateur ou installé Swarm Desktop, le fait que le mot de passe du coffre de clés ait été stocké en clair signifie qu’il faut considérer la clé privée comme compromise. Deuxièmement, si vous détenez uniquement des BZZ sur une plateforme d’échange sans faire tourner de nœud, votre exposition n’est pas la même que celle d’un portefeuille de nœud en auto-garde.
Préféreriez-vous d’abord désinstaller les versions concernées ou générer de nouvelles clés sur un appareil sain ?
Illustration 1 : Le package de développement Swarm bee-js victime d’un empoisonnement ; les clés privées des portefeuilles des nœuds pourraient avoir été divulguées · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1c1ab-16fb-7223-9bfe-d8ea29251353
Selon un article de PANews publié le 10 novembre, l’analyse de l’entreprise de sécurité Socket montre que des attaquants ont publié le 9 novembre une version malveillante de bee-js 13.3.0 sur npm, puis diffusé automatiquement une version infectée par un cheval de Troie de Swarm Desktop 0.56.2. Le code malveillant lit le fichier de configuration des nœuds Bee ainsi que le coffre de clés chiffré du portefeuille, puis les transmet aux attaquants. Or, le mot de passe du coffre de clés était stocké en clair dans le fichier de configuration : les portefeuilles des nœuds pourraient donc avoir été exposés, et les appareils auraient également été infectés par une porte dérobée permettant leur contrôle à distance.
La version concernée a désormais été retirée de npm, et Ethersphere a également supprimé la version correspondante de l’application de bureau. Aucune perte financière n’a été confirmée à ce stade. Socket recommande aux utilisateurs concernés de désinstaller les versions touchées, de générer de nouvelles clés sur un appareil sain, puis de transférer les fonds de leurs portefeuilles et leurs actifs mis en staking.
Deux scénarios à prendre en compte : premièrement, si vous avez exécuté un nœud Bee sur votre ordinateur ou installé Swarm Desktop, le fait que le mot de passe du coffre de clés ait été stocké en clair signifie qu’il faut considérer la clé privée comme compromise. Deuxièmement, si vous détenez uniquement des BZZ sur une plateforme d’échange sans faire tourner de nœud, votre exposition n’est pas la même que celle d’un portefeuille de nœud en auto-garde.
Préféreriez-vous d’abord désinstaller les versions concernées ou générer de nouvelles clés sur un appareil sain ?
Illustration 1 : Le package de développement Swarm bee-js victime d’un empoisonnement ; les clés privées des portefeuilles des nœuds pourraient avoir été divulguées · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1c1ab-16fb-7223-9bfe-d8ea29251353