Les outils pour développeurs sont dans le viseur : cette fois, même une installation normale de dépendances peut exposer à une attaque.
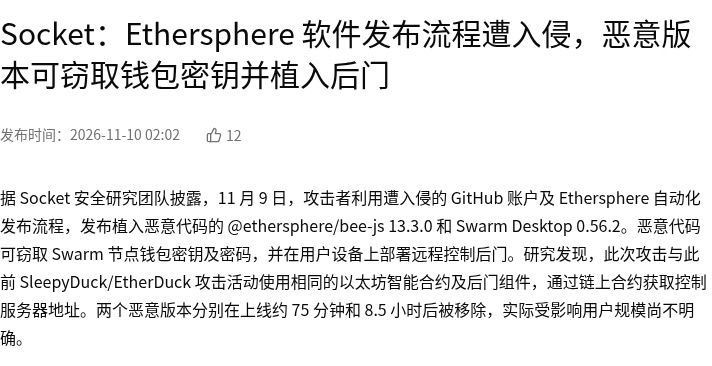
L’équipe de sécurité de Socket a révélé que, le 9 novembre, des attaquants avaient compromis le compte GitHub d’Ethersphere ainsi que son processus de publication automatisée, puis publié sur npm des versions 13.x de @ethersphere/bee-js contenant du code malveillant. Lors de l’installation ou de l’exécution, le paquet malveillant vole les clés privées de portefeuille, les phrases de récupération et les identifiants sensibles stockés dans les variables d’environnement locales des développeurs, tout en installant une porte dérobée. bee-js est un SDK central de l’écosystème Swarm/Bee, dont dépendent de nombreuses dApps et outils de nœuds.
Selon Wu Shuo, les attaquants ont choisi de compromettre le processus de publication plutôt que de recourir au phishing direct : même une installation normale de dépendances peut donc exposer à l’attaque. La nouvelle est plutôt défavorable, mais son impact se concentre sur les flux de travail des développeurs et la sécurité de la chaîne d’approvisionnement logicielle ; à court terme, elle ne constitue pas un catalyseur direct du cours de BZZ.
Scénario à surveiller 1 : si des clés privées locales de développeurs ont été volées, les fonds pourraient être transférés sans aucun avertissement. Scénario à surveiller 2 : si la chaîne de publication automatique de la CI n’est pas vérifiée, le risque pourrait continuer à se propager.
Commenceriez-vous par revenir à une version antérieure et verrouiller la version de bee-js, ou par renouveler les clés privées des portefeuilles et les clés API des plateformes d’échange ?
Illustration 1 : le processus de publication d’Ethersphere compromis, une version malveillante de bee-js vole des clés de portefeuille · Capture d’écran de la page source
Source de l’image : https://www.wublock123.com/news/socket-ethersphere-software-supply-chain-compromise-steals-wallet-keys-71620
L’équipe de sécurité de Socket a révélé que, le 9 novembre, des attaquants avaient compromis le compte GitHub d’Ethersphere ainsi que son processus de publication automatisée, puis publié sur npm des versions 13.x de @ethersphere/bee-js contenant du code malveillant. Lors de l’installation ou de l’exécution, le paquet malveillant vole les clés privées de portefeuille, les phrases de récupération et les identifiants sensibles stockés dans les variables d’environnement locales des développeurs, tout en installant une porte dérobée. bee-js est un SDK central de l’écosystème Swarm/Bee, dont dépendent de nombreuses dApps et outils de nœuds.
Selon Wu Shuo, les attaquants ont choisi de compromettre le processus de publication plutôt que de recourir au phishing direct : même une installation normale de dépendances peut donc exposer à l’attaque. La nouvelle est plutôt défavorable, mais son impact se concentre sur les flux de travail des développeurs et la sécurité de la chaîne d’approvisionnement logicielle ; à court terme, elle ne constitue pas un catalyseur direct du cours de BZZ.
Scénario à surveiller 1 : si des clés privées locales de développeurs ont été volées, les fonds pourraient être transférés sans aucun avertissement. Scénario à surveiller 2 : si la chaîne de publication automatique de la CI n’est pas vérifiée, le risque pourrait continuer à se propager.
Commenceriez-vous par revenir à une version antérieure et verrouiller la version de bee-js, ou par renouveler les clés privées des portefeuilles et les clés API des plateformes d’échange ?
Illustration 1 : le processus de publication d’Ethersphere compromis, une version malveillante de bee-js vole des clés de portefeuille · Capture d’écran de la page source
Source de l’image : https://www.wublock123.com/news/socket-ethersphere-software-supply-chain-compromise-steals-wallet-keys-71620