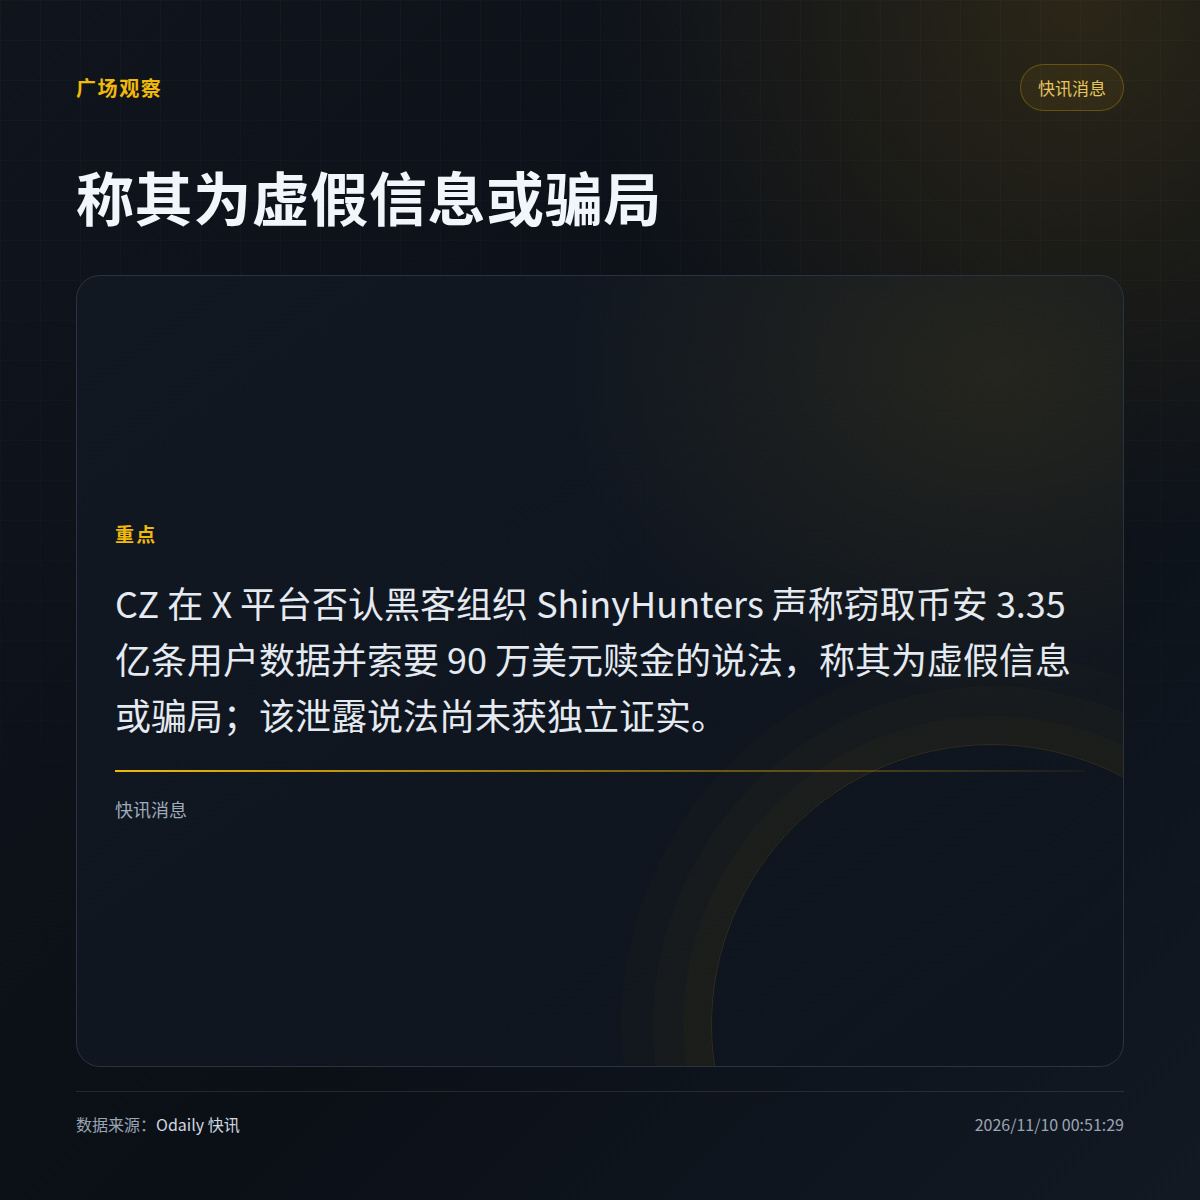
CZ dément le vol de 335 millions de données d’utilisateurs de Binance et affirme que ces allégations sont de fausses informations ou une escroquerie.
Selon une alerte d’Odaily, le fondateur de Binance, CZ, a répondu sur la plateforme X que l’affirmation du groupe de hackers ShinyHunters selon laquelle il aurait dérobé environ 335,9 millions de données d’utilisateurs et réclamé une rançon de 900 000 dollars était manifestement infondée. Voici son raisonnement : une personne qui détient réellement les clés privées d’un portefeuille transférerait directement les fonds au lieu de vendre les données. CZ a indiqué avoir pris connaissance de cette information la veille et avoir pensé que son caractère fallacieux était suffisamment évident, mais certains médias en ont tout de même fait des titres d’actualité. Auparavant, le compte de veille en cybersécurité ThreatMon avait relayé les affirmations de ShinyHunters, qui concerneraient des documents KYC, des mots de passe, des adresses e-mail, des numéros de téléphone et des clés privées de portefeuilles.
· Cette allégation de fuite n’a pas encore été vérifiée de manière indépendante ; à ce jour, seules les affirmations du groupe de hackers et le démenti de CZ ont été rendus publics.
· « Les détenteurs des clés privées transféreraient directement les fonds » est l’avis de CZ et relève de ses propos personnels.
Si une plateforme d’échange était accusée d’une fuite de données, quelle preuve examineriez-vous en premier : les fichiers exemples ou la déclaration officielle ?
Selon une alerte d’Odaily, le fondateur de Binance, CZ, a répondu sur la plateforme X que l’affirmation du groupe de hackers ShinyHunters selon laquelle il aurait dérobé environ 335,9 millions de données d’utilisateurs et réclamé une rançon de 900 000 dollars était manifestement infondée. Voici son raisonnement : une personne qui détient réellement les clés privées d’un portefeuille transférerait directement les fonds au lieu de vendre les données. CZ a indiqué avoir pris connaissance de cette information la veille et avoir pensé que son caractère fallacieux était suffisamment évident, mais certains médias en ont tout de même fait des titres d’actualité. Auparavant, le compte de veille en cybersécurité ThreatMon avait relayé les affirmations de ShinyHunters, qui concerneraient des documents KYC, des mots de passe, des adresses e-mail, des numéros de téléphone et des clés privées de portefeuilles.
· Cette allégation de fuite n’a pas encore été vérifiée de manière indépendante ; à ce jour, seules les affirmations du groupe de hackers et le démenti de CZ ont été rendus publics.
· « Les détenteurs des clés privées transféreraient directement les fonds » est l’avis de CZ et relève de ses propos personnels.
Si une plateforme d’échange était accusée d’une fuite de données, quelle preuve examineriez-vous en premier : les fichiers exemples ou la déclaration officielle ?