
La suite du vol de 6,3 milliards chez Binance : quand les hackers transforment un « entretien d’embauche » en arme
Ce vol de 6,3 milliards, qui a secoué le secteur, révèle l’un des épisodes les plus absurdes de la sécurité du Web3 : les hackers n’ont pas forcé les clés privées, mais se sont lancés dans une « infiltration professionnelle ».
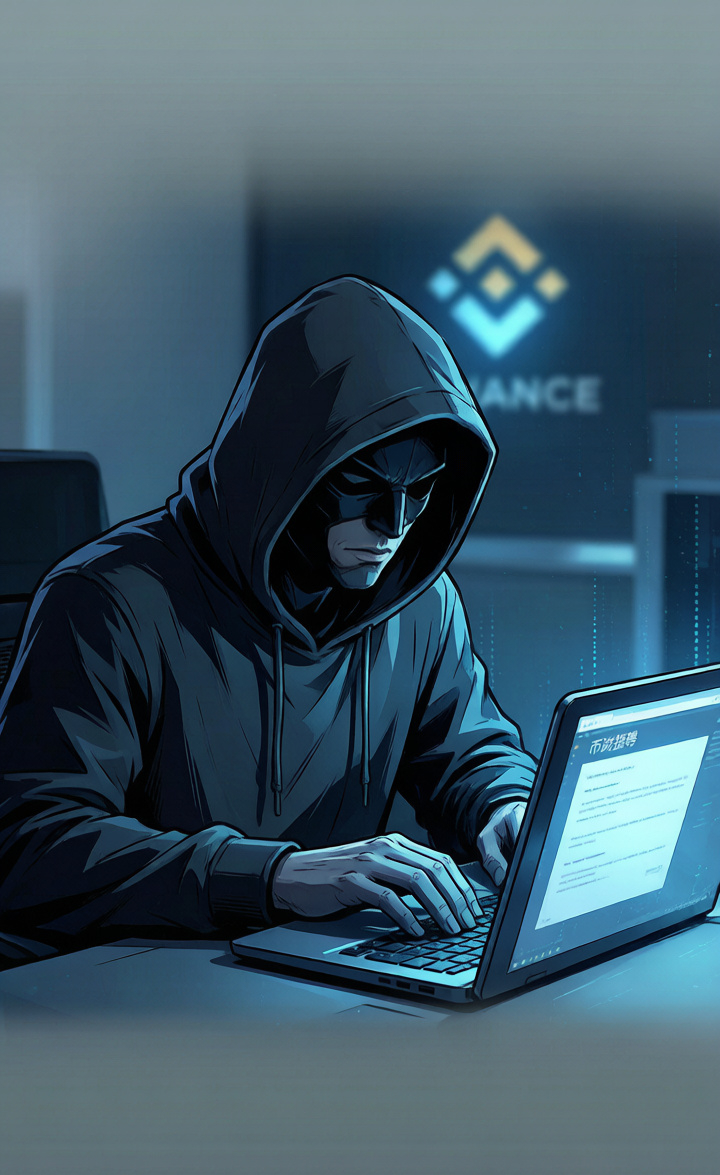
Selon les premières investigations, les attaquants ont organisé de faux entretiens d’embauche et envoyé des fichiers infectés à des membres de l’équipe des opérations de Binance. Ils ont ainsi réussi à pénétrer dans les systèmes internes et à détourner l’outil d’IA utilisé pour la signature auxiliaire, prenant finalement le contrôle d’actifs répartis sur plusieurs blockchains.
Plus inquiétantes encore sont les traces laissées sur la blockchain : les fonds volés ont été transférés au moyen d’autorisations « légitimes » accordées selon la norme EIP-7702. Cela signifie que les hackers n’ont pas eu besoin de forcer les protections : il leur a suffi d’obtenir la « clé » par ingénierie sociale pour que les contrats intelligents autorisent le transfert de leur plein gré. Ce n’est pas seulement un échec technique, mais aussi une défaite de la nature humaine.
Pourtant, les crises sont souvent des catalyseurs d’évolution. Changpeng Zhao a rapidement activé le fonds SAFU pour couvrir l’intégralité des pertes, réaffirmant ainsi le sens des responsabilités auquel les plateformes établies ne peuvent se dérober. Quant à la moue éloquente d’Elon Musk sur X, plutôt que d’y voir une prédiction pessimiste, on peut la considérer comme l’espoir que le secteur se soigne en profondeur.
Chaque nouvelle attaque pousse à mettre en place des systèmes de défense par IA plus rigoureux et une architecture Zero Trust. Quand les hackers transforment un entretien d’embauche en arme, le monde de la crypto finira par forger un bouclier plus intelligent. L’obscurité peut bien tarder à se dissiper, le soleil de l’auto-assainissement de la blockchain, lui, ne manque jamais à l’appel. #币安黑客攻击
Ce vol de 6,3 milliards, qui a secoué le secteur, révèle l’un des épisodes les plus absurdes de la sécurité du Web3 : les hackers n’ont pas forcé les clés privées, mais se sont lancés dans une « infiltration professionnelle ».
Selon les premières investigations, les attaquants ont organisé de faux entretiens d’embauche et envoyé des fichiers infectés à des membres de l’équipe des opérations de Binance. Ils ont ainsi réussi à pénétrer dans les systèmes internes et à détourner l’outil d’IA utilisé pour la signature auxiliaire, prenant finalement le contrôle d’actifs répartis sur plusieurs blockchains.
Plus inquiétantes encore sont les traces laissées sur la blockchain : les fonds volés ont été transférés au moyen d’autorisations « légitimes » accordées selon la norme EIP-7702. Cela signifie que les hackers n’ont pas eu besoin de forcer les protections : il leur a suffi d’obtenir la « clé » par ingénierie sociale pour que les contrats intelligents autorisent le transfert de leur plein gré. Ce n’est pas seulement un échec technique, mais aussi une défaite de la nature humaine.
Pourtant, les crises sont souvent des catalyseurs d’évolution. Changpeng Zhao a rapidement activé le fonds SAFU pour couvrir l’intégralité des pertes, réaffirmant ainsi le sens des responsabilités auquel les plateformes établies ne peuvent se dérober. Quant à la moue éloquente d’Elon Musk sur X, plutôt que d’y voir une prédiction pessimiste, on peut la considérer comme l’espoir que le secteur se soigne en profondeur.
Chaque nouvelle attaque pousse à mettre en place des systèmes de défense par IA plus rigoureux et une architecture Zero Trust. Quand les hackers transforment un entretien d’embauche en arme, le monde de la crypto finira par forger un bouclier plus intelligent. L’obscurité peut bien tarder à se dissiper, le soleil de l’auto-assainissement de la blockchain, lui, ne manque jamais à l’appel. #币安黑客攻击