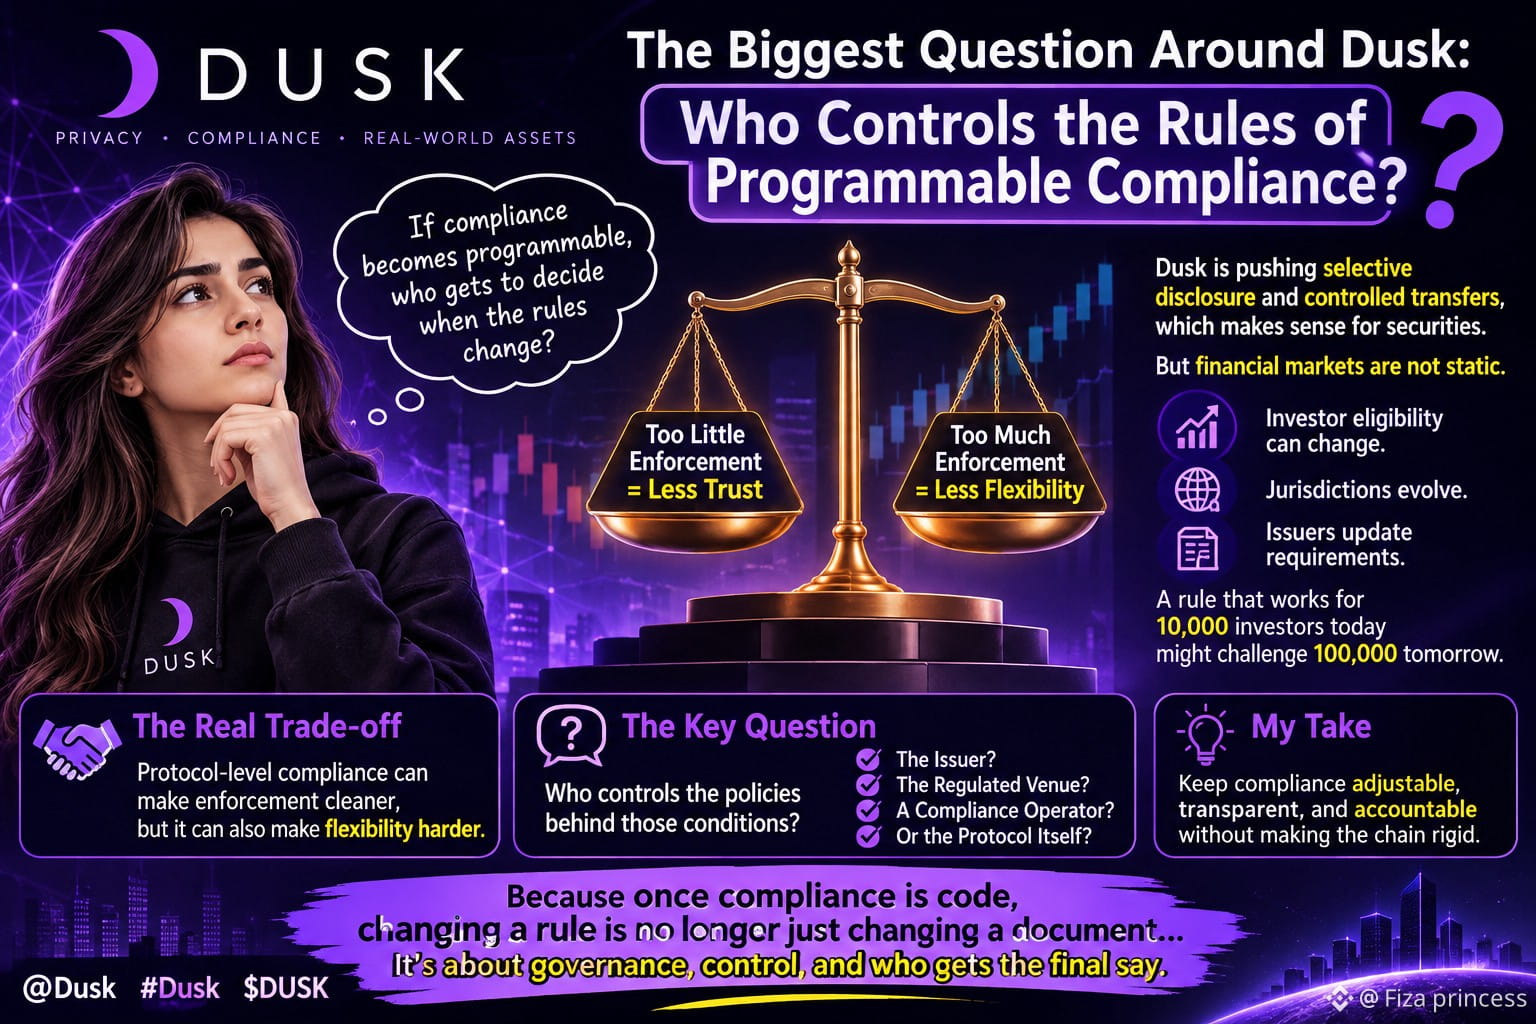
Je reviens sans cesse à un aspect délicat de Dusk : si la conformité devient programmable, qui décide du moment où les règles changent ?
Cela peut sembler anodin jusqu’à ce qu’on examine un marché réglementé concret.
Dusk mise sur la divulgation sélective et les transferts contrôlés, ce qui est logique pour les titres financiers. Mais les marchés financiers ne sont pas statiques. L’admissibilité des investisseurs peut changer. Les juridictions évoluent. Les émetteurs modifient leurs exigences. Une règle qui convient aujourd’hui à 10 000 investisseurs pourrait devenir problématique lorsque le marché en comptera 100 000.
Ce qui m’a frappé, c’est que la conformité au niveau du protocole peut rendre l’application des règles plus nette, mais aussi réduire la flexibilité.
Si un transfert est bloqué par le code, il n’y a pas de bouton « traitons ce cas manuellement », à moins que le marché ait prévu cette échappatoire à l’avance.
Cela crée un compromis intéressant.
Trop peu de contrôle, et les actifs réglementés deviennent difficiles à considérer comme fiables. Trop de contrôle, et le protocole commence à décider du fonctionnement du marché.
Le modèle de divulgation sélective de Dusk est intéressant, car il tente d’éviter de tout révéler tout en prouvant que les conditions requises sont réunies. Mais cela ne fait que repousser la question d’un niveau : qui contrôle les politiques qui sous-tendent ces conditions ?
L’émetteur ?
La plateforme réglementée ?
Un opérateur chargé de la conformité ?
Ou le protocole lui-même ?
Je préférerais que les règles restent modifiables sans rendre la chaîne elle-même rigide sur le plan politique ou commercial.
Car une fois que la conformité est codée, modifier une règle ne consiste plus simplement à changer un document...
@Dusk#dusk $DUSK
Cela peut sembler anodin jusqu’à ce qu’on examine un marché réglementé concret.
Dusk mise sur la divulgation sélective et les transferts contrôlés, ce qui est logique pour les titres financiers. Mais les marchés financiers ne sont pas statiques. L’admissibilité des investisseurs peut changer. Les juridictions évoluent. Les émetteurs modifient leurs exigences. Une règle qui convient aujourd’hui à 10 000 investisseurs pourrait devenir problématique lorsque le marché en comptera 100 000.
Ce qui m’a frappé, c’est que la conformité au niveau du protocole peut rendre l’application des règles plus nette, mais aussi réduire la flexibilité.
Si un transfert est bloqué par le code, il n’y a pas de bouton « traitons ce cas manuellement », à moins que le marché ait prévu cette échappatoire à l’avance.
Cela crée un compromis intéressant.
Trop peu de contrôle, et les actifs réglementés deviennent difficiles à considérer comme fiables. Trop de contrôle, et le protocole commence à décider du fonctionnement du marché.
Le modèle de divulgation sélective de Dusk est intéressant, car il tente d’éviter de tout révéler tout en prouvant que les conditions requises sont réunies. Mais cela ne fait que repousser la question d’un niveau : qui contrôle les politiques qui sous-tendent ces conditions ?
L’émetteur ?
La plateforme réglementée ?
Un opérateur chargé de la conformité ?
Ou le protocole lui-même ?
Je préférerais que les règles restent modifiables sans rendre la chaîne elle-même rigide sur le plan politique ou commercial.
Car une fois que la conformité est codée, modifier une règle ne consiste plus simplement à changer un document...
@Dusk#dusk $DUSK