
⚡️ Les amis, ces dernières années, j’ai vu passer beaucoup trop de discours sur les chaînes dédiées à la confidentialité et les chaînes conçues pour la finance confidentielle. La logique est toujours bien rodée : les blockchains publiques sont trop transparentes, les institutions ne peuvent pas les utiliser, alors créons autre chose et intégrons la confidentialité à la couche de consensus. Le problème, c’est que les capitaux et les applications suivent rarement le mouvement.
Les subventions peuvent attirer temporairement des utilisateurs, mais dès qu’une campagne s’arrête, la rétention réelle est souvent faible. La liquidité est encore plus difficile à déplacer, et les développeurs n’ont pas envie de réécrire des applications qui fonctionnent déjà.
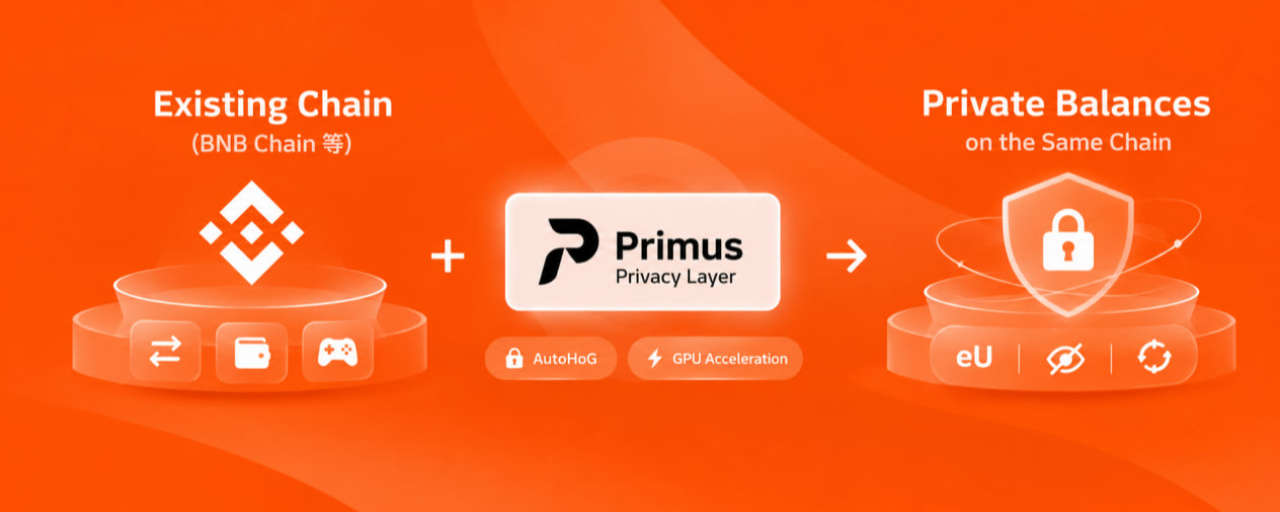
Pour la plupart des capitaux, le coût d’un changement de chaîne est bien supérieur à celui de mon simple souhait de ne pas rendre mon solde visible par tout le réseau. Primus suit une autre voie : il n’oblige ni les utilisateurs ni les capitaux à migrer vers une nouvelle chaîne, mais intègre les fonctionnalités de confidentialité aux chaînes qui disposent déjà de capitaux et d’applications. La documentation officielle l’explique très clairement : créer une nouvelle chaîne confidentielle implique de devoir attirer à nouveau utilisateurs, liquidité et développeurs, alors que les besoins des applications existantes sont déjà bien présents.
Les entreprises qui versent des salaires en stablecoins ne souhaitent pas pour autant rendre public le salaire de chacun ; les institutions qui placent des fonds sur la blockchain ne veulent pas forcément que le marché entier surveille leurs positions et leurs opérations. Ces besoins ne sont pas hypothétiques : ils existent dès maintenant. Mais la transparence totale par défaut des blockchains publiques pousse beaucoup de gens à rester hors chaîne.
Sur BNB Chain, la conversion de U en eU constitue un cas d’usage concret. Les utilisateurs peuvent encapsuler leurs actifs dans une version chiffrée, puis effectuer des transferts ou les déposer dans des coffres pour générer du rendement sur les systèmes compatibles. Les soldes et les montants des transactions ne sont alors plus visibles en clair, tandis que les actifs restent sur un réseau familier et peuvent être reconvertis au taux de 1:1. Bien sûr, cela a un coût d’intégration : les actifs doivent être convertis, les applications adaptées, et les jetons et contrats existants ne bénéficient pas automatiquement de la confidentialité. Mais au moins, il n’est pas nécessaire de reconstruire tout un écosystème à partir de zéro.
Ce qui me préoccupe davantage, ce sont les questions de performance qui se posent ensuite. Une fois les soldes chiffrés, vérifier qu’ils sont suffisants, effectuer un prélèvement et créditer un compte restent des opérations nécessaires ; elles s’effectuent simplement sur des données chiffrées. Des opérations très légères lors d’un transfert ordinaire peuvent entraîner une charge de calcul considérable sur des données chiffrées.
Primus utilise AutoHoG pour regrouper automatiquement les opérations, avec l’appui de l’accélération GPU, afin de réduire cette charge. Réussir à traiter une seule transaction n’est qu’un début : quand une activité doit traiter des paiements en continu et mettre à jour les soldes, les calculs doivent suivre. Sinon, la confidentialité reste au stade de la démonstration.
Quand j’examine une infrastructure, je commence par me demander si elle peut s’intégrer aux activités existantes, plutôt que de chercher à savoir si elle peut fonctionner de manière autonome. Les capitaux sont déjà utilisés, et la confidentialité fait réellement défaut. Partir de là, permettre aux entreprises et aux utilisateurs de rester sur des réseaux familiers, puis renforcer progressivement les fonctionnalités de confidentialité, est plus réaliste que de faire vivre un nouvel écosystème. À ce jour, une grande partie des capitaux importants reste hors chaîne. Souvent, ce n’est pas par manque de liquidité sur la chaîne, mais parce que la divulgation des positions et des réserves en fait des signaux que l’on peut observer, copier, voire exploiter avant les autres.
Ce problème ne disparaîtra pas simplement parce qu’une nouvelle chaîne dédiée à la confidentialité aura vu le jour. La voie la plus probable consiste à apporter la couche manquante aux endroits où des capitaux sont déjà présents.