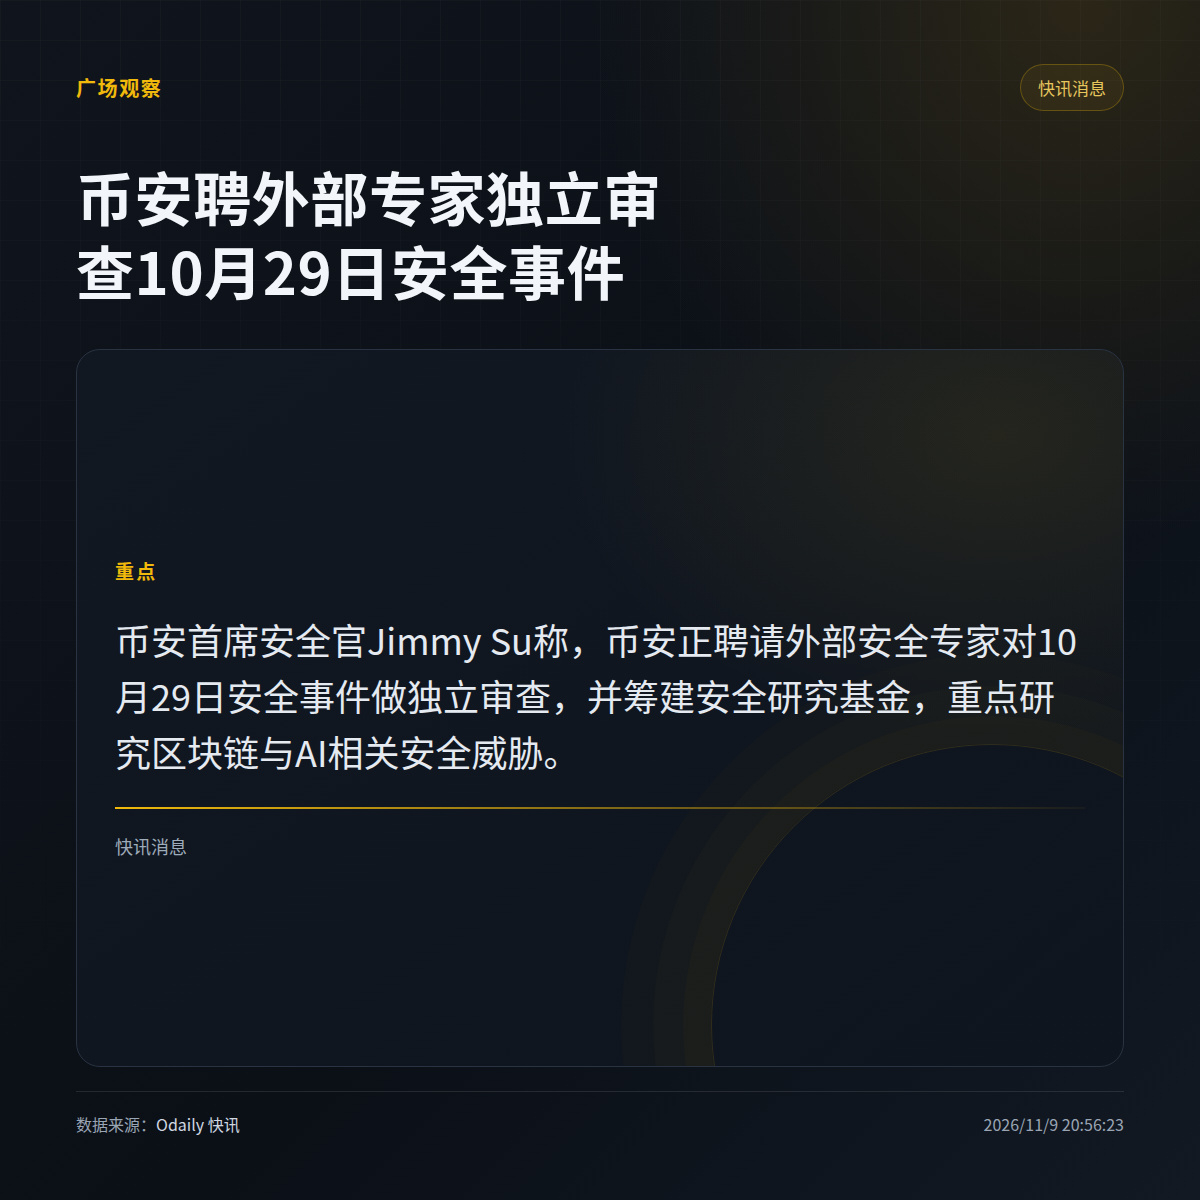
Jimmy Su, responsable de la sécurité chez Binance, a déclaré que l’incident de sécurité du 29 octobre ferait l’objet d’un examen indépendant par des experts externes afin de vérifier les conclusions de l’enquête interne. Binance prépare également un fonds de recherche sur la sécurité, axé sur les menaces liées à la blockchain et à l’IA.
Il a expliqué pourquoi il a fallu plusieurs heures pour maîtriser la situation : les attaquants ont utilisé une autorisation de transaction sur la chaîne, qui ne passe pas par le système de retrait de Binance. Suspendre les retraits ne pouvait donc pas empêcher le transfert des fonds ; il fallait effectuer une nouvelle transaction sur la chaîne pour révoquer l’autorisation. Le portefeuille chaud utilise le MPC : aucune clé privée unique ne permet de révoquer directement l’autorisation, et l’équipe a dû élaborer une procédure provisoire.
· Les éléments confirmés sont l’examen externe, la préparation du fonds de recherche et le retard de révocation lié au MPC ; le montant du fonds, la liste des participants et les conclusions de l’examen n’ont pas encore été annoncés.
· La gestion des outils internes d’IA selon les normes applicables aux infrastructures critiques est une orientation future évoquée par Jimmy Su, mais les normes précises et le calendrier n’ont pas été communiqués.
Préféreriez-vous voir d’abord le rapport de l’examen indépendant ou une procédure normalisée de révocation des autorisations ?
Il a expliqué pourquoi il a fallu plusieurs heures pour maîtriser la situation : les attaquants ont utilisé une autorisation de transaction sur la chaîne, qui ne passe pas par le système de retrait de Binance. Suspendre les retraits ne pouvait donc pas empêcher le transfert des fonds ; il fallait effectuer une nouvelle transaction sur la chaîne pour révoquer l’autorisation. Le portefeuille chaud utilise le MPC : aucune clé privée unique ne permet de révoquer directement l’autorisation, et l’équipe a dû élaborer une procédure provisoire.
· Les éléments confirmés sont l’examen externe, la préparation du fonds de recherche et le retard de révocation lié au MPC ; le montant du fonds, la liste des participants et les conclusions de l’examen n’ont pas encore été annoncés.
· La gestion des outils internes d’IA selon les normes applicables aux infrastructures critiques est une orientation future évoquée par Jimmy Su, mais les normes précises et le calendrier n’ont pas été communiqués.
Préféreriez-vous voir d’abord le rapport de l’examen indépendant ou une procédure normalisée de révocation des autorisations ?