

Faire face à l’exploitation de Binance : renforcer la résilience, protéger les actifs et transformer la crise en force
L’écosystème des cryptomonnaies a été mis à rude épreuve par une cyberattaque massive visant le portefeuille chaud de Binance. Enquête menée par les autorités sud-coréennes et des services de sécurité internationaux, l’attaque a été attribuée à des groupes cybercriminels soutenus par des États, tels que TraderTraitor / Lazarus Group. L’incident a entraîné des retraits non autorisés de plusieurs milliards et incité les autorités de régulation sud-coréennes à exiger des mesures de protection nettement renforcées de la part des plateformes d’échange.
Pourtant, les gros titres sur les cyberattaques ne sonnent pas le glas des actifs numériques. Ils mettent plutôt en lumière un tournant essentiel : le passage d’une vulnérabilité passive à une résilience numérique proactive.
1. Changer de perspective : pourquoi la peur ne protège pas votre portefeuille
La volatilité des marchés et les alertes de sécurité provoquent des ventes paniques et une fatigue émotionnelle. Adopter une vision positive et réaliste ne relève pas de la pensée magique : il s’agit de garder son sang-froid dans la gestion opérationnelle :
Résilience sous pression : juste après la faille, les outils d’analyse de la blockchain, les principaux émetteurs de stablecoins (qui ont gelé des milliards de fonds issus de transferts illicites) et les réserves des plateformes d’échange sont intervenus pour limiter les pertes et reconstituer les réserves destinées aux clients. Les mécanismes de réponse collective du secteur continuent de se perfectionner.
Renforcement systémique : les incidents de sécurité majeurs entraînent des améliorations institutionnelles. Chaque intrusion très médiatisée accélère l’adoption de l’authentification multifacteur matérielle, de seuils plus stricts pour les portefeuilles chauds à signatures multiples et de normes réglementaires mondiales plus rigoureuses.
Maîtrisez ce qui dépend de vous : Les vulnérabilités des plateformes d’échange mettent en lumière le principe fondateur du Web3 : la souveraineté individuelle. Vous ne pouvez pas empêcher des acteurs étatiques de tenter des cyberattaques, mais vous avez toute autorité sur la manière et l’endroit où vos clés privées sont sécurisées.2. Renforcer la sécurité de votre portefeuille : des mesures concrètes pour protéger tous vos actifs
Un état d’esprit positif favorise les actions constructives. Appliquez immédiatement ces pratiques de sécurité à vos comptes et portefeuilles :
A. Appliquer la règle « plateforme de trading vs coffre-fort »
Ne considérez jamais une plateforme d’échange centralisée comme un compte d’épargne permanent.
Fonds de trading actif : ne conservez sur la plateforme que le capital que vous comptez utiliser pour trader au cours de la semaine.
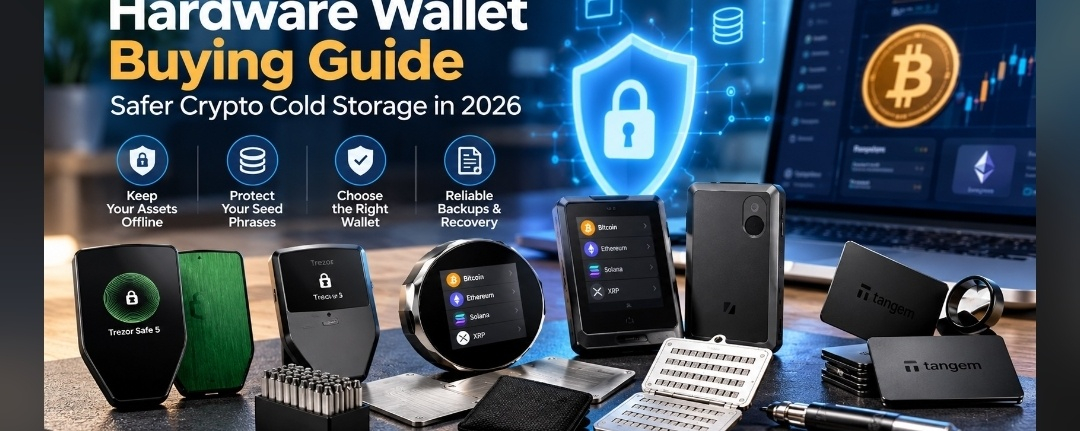
Patrimoine à long terme : Transférez vos principaux actifs (Bitcoin, Ethereum, jetons détenus à long terme) vers un portefeuille matériel hors ligne sans dépositaire (par exemple, Ledger, Trezor ou Tangem). Lorsque les clés privées restent strictement hors ligne, les attaques à distance visant les portefeuilles connectés ne peuvent pas les atteindre.
B. Renforcer les paramètres de sécurité de votre compte d’échange
Si vous détenez des fonds sur Binance :
Passez aux clés de sécurité physiques (FIDO2 / YubiKey) : supprimez l’authentification à deux facteurs par SMS, facilement compromise par le détournement de carte SIM. Les clés de sécurité matérielles permettent d’accéder à votre compte grâce à une authentification cryptographique résistante à l’hameçonnage.
Activez la liste blanche d’adresses : Activez la liste blanche des adresses de retrait de Binance avec un délai de retrait de 24 à 48 heures. En cas d’utilisation d’identifiants non autorisés, les fonds ne peuvent pas être redirigés vers une adresse inconnue sans déclencher un verrouillage temporaire obligatoire.
Faites le tri parmi les appareils connectés et les clés API : Consultez la section Gestion des appareils et révoquez les sessions sur les anciens téléphones, tablettes ou postes de travail partagés. Supprimez toutes les clés API de bots de trading tiers disposant de droits de retrait.
C. Bonnes pratiques pour les phrases de récupération
Notez vos phrases de récupération sans dépositaire sur papier ou gravez-les sur de l’acier inoxydable.
Ne faites jamais de capture d’écran, n’envoyez jamais ces phrases par e-mail, ne les synchronisez jamais avec le cloud et ne les saisissez jamais sur un appareil connecté à Internet.
Méfiez-vous des tentatives d’hameçonnage faisant appel à de faux recruteurs, à de fausses mises à jour d’applications ou à des e-mails urgents de « gel de compte » qui imitent les équipes de sécurité officielles.
3. À retenir : la confiance se construit par la discipline
Les crises permettent de clarifier les priorités. La faille de Binance rappelle à tous les participants que la sécurité des cryptomonnaies est une pratique active, et non un réglage à activer puis à oublier. En séparant vos avoirs, en adoptant l’authentification physique et en gardant le contrôle des clés de votre avenir financier, vous remplacez l’anxiété par une sécurité vérifiable que vous maîtrisez.