👉 Incident de sécurité du portefeuille Keplr : 6 millions de dollars en jeu ! Les utilisateurs connectés avec Google et Apple exposés après une vulnérabilité de Web3Auth 🚨 $BTC
Les amis, un grave problème de sécurité a touché le portefeuille Keplr, et il est important de comprendre ce qui s’est passé.
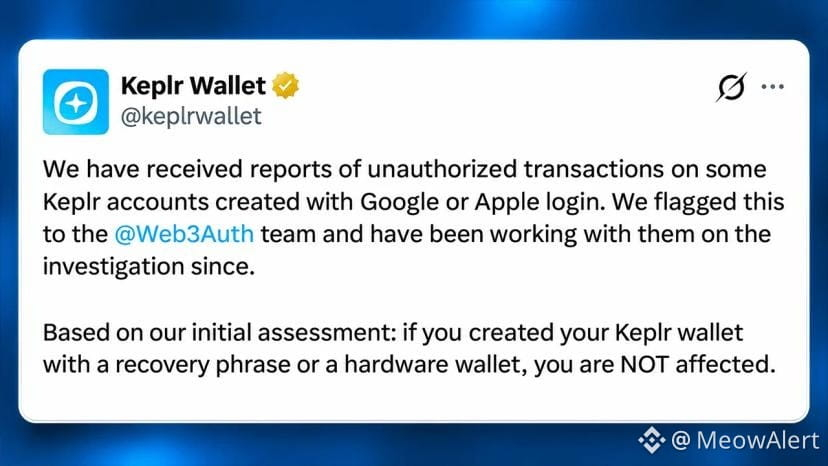
Certains utilisateurs créent leur portefeuille Keplr en se connectant avec Google ou Apple, au lieu de configurer un portefeuille avec une phrase de récupération. Web3Auth contribue au fonctionnement de ce système de connexion. $JCT
Mais une faille de sécurité dans Web3Auth a exposé les clés privées de certains de ces portefeuilles, permettant ainsi un accès non autorisé.
Des transferts d’environ 6,01 millions de dollars impliquant plus de 44 000 portefeuilles ont été signalés. Toutefois, cela ne signifie pas que la totalité des 6 millions de dollars a été volée. Web3Auth indique avoir transféré une partie des fonds vulnérables vers des portefeuilles de récupération afin de les protéger. $UAI
👉 Comment cela s’est-il produit ?
Imaginez que votre portefeuille est un coffre-fort et que votre clé privée est la clé qui l’ouvre. La connexion avec Google facilite l’accès à ce coffre-fort, mais Web3Auth gère la clé en coulisses. Une faille dans ce système a exposé certaines de ces clés.
Keplr a suspendu les connexions avec Google et Apple pendant son enquête. Selon les informations communiquées, les portefeuilles créés avec une phrase de récupération classique ou un portefeuille matériel n’ont pas été touchés.
Si vous utilisez la connexion sociale de Keplr, consultez les consignes de sécurité officielles avant de déplacer ou de déposer des fonds. 🚨
Les amis, un grave problème de sécurité a touché le portefeuille Keplr, et il est important de comprendre ce qui s’est passé.
Certains utilisateurs créent leur portefeuille Keplr en se connectant avec Google ou Apple, au lieu de configurer un portefeuille avec une phrase de récupération. Web3Auth contribue au fonctionnement de ce système de connexion. $JCT
Mais une faille de sécurité dans Web3Auth a exposé les clés privées de certains de ces portefeuilles, permettant ainsi un accès non autorisé.
Des transferts d’environ 6,01 millions de dollars impliquant plus de 44 000 portefeuilles ont été signalés. Toutefois, cela ne signifie pas que la totalité des 6 millions de dollars a été volée. Web3Auth indique avoir transféré une partie des fonds vulnérables vers des portefeuilles de récupération afin de les protéger. $UAI
👉 Comment cela s’est-il produit ?
Imaginez que votre portefeuille est un coffre-fort et que votre clé privée est la clé qui l’ouvre. La connexion avec Google facilite l’accès à ce coffre-fort, mais Web3Auth gère la clé en coulisses. Une faille dans ce système a exposé certaines de ces clés.
Keplr a suspendu les connexions avec Google et Apple pendant son enquête. Selon les informations communiquées, les portefeuilles créés avec une phrase de récupération classique ou un portefeuille matériel n’ont pas été touchés.
Si vous utilisez la connexion sociale de Keplr, consultez les consignes de sécurité officielles avant de déplacer ou de déposer des fonds. 🚨