一键开钱包,方便是方便,私钥托管在谁手里?
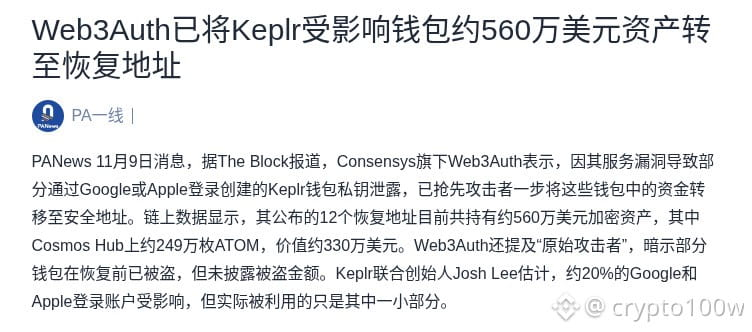
Consensys旗下Web3Auth确认,其服务漏洞导致部分通过Google或Apple社交登录创建的Keplr钱包私钥泄露,团队已抢在攻击者之前把受影响钱包资产转入12个安全地址。链上数据显示,这批恢复地址合计持有约560万美元加密资产,其中Cosmos Hub上约249万枚ATOM,价值约330万美元。
Web3Auth公告中提及存在“原始攻击者”,意味着部分钱包在抢救前就已经被盗,但未披露具体损失金额;Keplr联合创始人Josh Lee估计,约20%的Google和Apple登录账户受漏洞波及,实际被利用的只是其中一小部分。
问题不在Keplr钱包被正面攻破,而是社交登录托管密钥的第三方环节掉链子。观察一:被盗与转移资金若流入市场,可能对ATOM形成局部抛压;观察二:真正受损的是社交登录钱包的安全信任度。使用此类账户的持币者应尽快迁移资产、改用独立助记词钱包,并撤销旧地址授权。
你更在意一键登录的便利,还是私钥自己拿在手里?
来源:PANews
配图1:Web3Auth漏洞致Keplr约560万美元钱包资产紧急转移 · 来源页面截图
图片来源:https://www.panewslab.com/zh/articles/01a1bc81-c79d-7539-b361-63682da25bce
Consensys旗下Web3Auth确认,其服务漏洞导致部分通过Google或Apple社交登录创建的Keplr钱包私钥泄露,团队已抢在攻击者之前把受影响钱包资产转入12个安全地址。链上数据显示,这批恢复地址合计持有约560万美元加密资产,其中Cosmos Hub上约249万枚ATOM,价值约330万美元。
Web3Auth公告中提及存在“原始攻击者”,意味着部分钱包在抢救前就已经被盗,但未披露具体损失金额;Keplr联合创始人Josh Lee估计,约20%的Google和Apple登录账户受漏洞波及,实际被利用的只是其中一小部分。
问题不在Keplr钱包被正面攻破,而是社交登录托管密钥的第三方环节掉链子。观察一:被盗与转移资金若流入市场,可能对ATOM形成局部抛压;观察二:真正受损的是社交登录钱包的安全信任度。使用此类账户的持币者应尽快迁移资产、改用独立助记词钱包,并撤销旧地址授权。
你更在意一键登录的便利,还是私钥自己拿在手里?
来源:PANews
配图1:Web3Auth漏洞致Keplr约560万美元钱包资产紧急转移 · 来源页面截图
图片来源:https://www.panewslab.com/zh/articles/01a1bc81-c79d-7539-b361-63682da25bce