
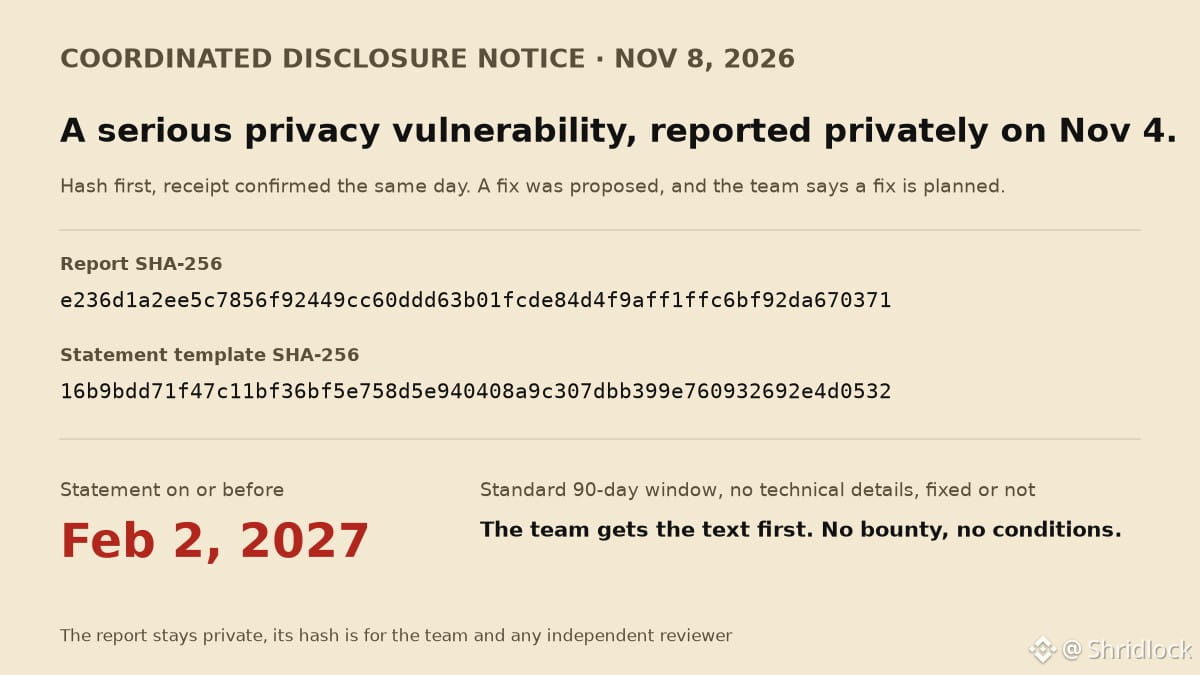
Le 4 novembre 2026, nous avons signalé en privé à l’équipe d’un protocole en production une grave vulnérabilité en matière de confidentialité. Nous avons envoyé l’empreinte du rapport à 17:28 UTC, puis le rapport complet à 17:46 UTC, et l’équipe en a confirmé la réception le jour même. SHA-256 du rapport : e236d1a2ee5c7856f92449cc60ddd63b01fcde84d4f9aff1ffc6bf92da670371. Nous avons également proposé un correctif, et l’équipe indique qu’un correctif est prévu. Nous suivons la période standard de 90 jours pour la divulgation coordonnée ; ainsi, au plus tard le 2 février 2027, nous publierons une brève déclaration sans détails techniques, que la vulnérabilité soit corrigée ou non. L’équipe recevra le texte en premier. Nous ne demandons aucune récompense et n’imposons aucune condition. SHA-256 du modèle de déclaration, figé aujourd’hui : 16b9bdd71f47c11bf36bf5e758d5e940408a9c307dbb399e760932692e4d0532. Seule la ligne d’état entre crochets sera remplie, et nous publierons le fichier modèle à côté de la déclaration afin que chacun puisse vérifier l’empreinte. Le rapport lui-même reste privé ; son empreinte est destinée à l’équipe et à tout examinateur indépendant.
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone