#keplradvisessocialloginuserstotransferassets
🚨 Bref résumé de l’incident de sécurité : vulnérabilité de l’infrastructure de Keplr Wallet et Web3Auth
📅 Publié le : 8 novembre 2026 | ⚠️ Niveau d’alerte : élevé |
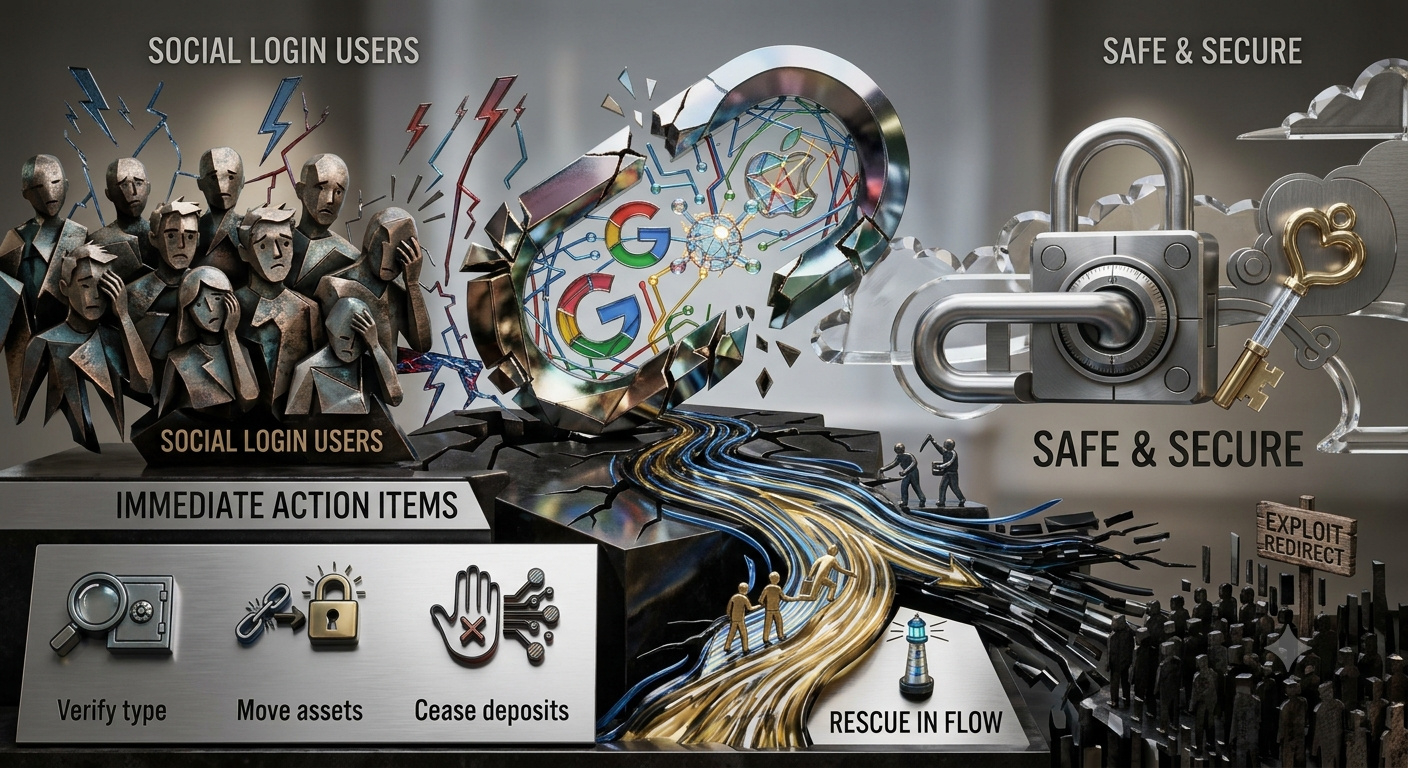
📌 Aperçu : une vulnérabilité critique en amont, provenant de Web3Auth — le fournisseur d’infrastructure tiers qui gère l’authentification sociale et intégrée — a touché les utilisateurs qui se connectent avec leur compte Google ou leur identifiant Apple dans l’écosystème Keplr.
- 🔴 Éléments touchés : les portefeuilles générés au moyen de connexions sociales ou intégrées (mécanisme de génération distribuée de clés).
- 🟢 Ce qui est resté sûr : les portefeuilles traditionnels utilisant une phrase de récupération mnémonique et les portefeuilles matériels (par exemple, Ledger) ne sont absolument pas touchés. Le code de l’application principale de Keplr n’a pas été directement compromis.
📊 Statistiques on-chain et analyse de l’impact
Les données exhaustives d’analyse forensique de la blockchain (fournies par des prestataires d’analytique tels que Bitquery) mettent en évidence l’ampleur de l’exploit dans l’écosystème Cosmos :
- 💰 Pertes totales recensées : ≥ 6,01 millions de dollars d’actifs liquides sur plusieurs réseaux basés sur Cosmos.
- 👛 Ampleur des dommages : au moins 44 041 portefeuilles individuels ont subi des prélèvements non autorisés de leur solde.
- 🔒 Impact sur les actifs mis en staking : les attaquants ont extrait 1,96 million d’ATOM mis en staking, contournant les files d’attente traditionnelles de déblocage dans certaines séquences d’attaque.
📉 Répartition des pertes :
- 88 % des victimes ont perdu moins de 100 $, ce qui indique un fort impact sur les utilisateurs particuliers.
- La perte médiane par portefeuille était faible (~1,34 $), ce qui signifie que les pertes totales sont fortement concentrées sur quelques dizaines de comptes ayant un solde plus élevé (le plus important drain individuel enregistré a atteint 325 000 $).
🌐 Exposition multichaîne : comme une seule clé de connexion sociale gère de manière symétrique les actifs sur différentes chaînes, 46 % des portefeuilles drainés ont été touchés simultanément sur au moins deux chaînes distinctes.
⏱️ Anomalie comportementale : paradoxalement, 86 % des fonds totaux ont été drainés après la diffusion des premières alertes publiques, ce qui met en évidence le délai de propagation des alertes de sécurité auprès des utilisateurs particuliers occasionnels.
🛡️ Remarque importante sur les soldes « disparus »
⚠️ Certains portefeuilles touchés peuvent afficher des soldes réduits ou nuls en raison de transferts de sauvetage effectués par des hackers éthiques : des actifs déplacés préventivement vers un lieu sûr par Keplr et Web3Auth. Il ne s’agit pas de vols.
- ✅ Consultez la liste vérifiée des adresses de sauvetage de Web3Auth avant de conclure que des fonds ont été volés.
- ⏳ Le traitement des actifs mis en staking et verrouillés prend plus de temps en raison de sa complexité.
- 📌 Le chiffre de « 86 % drainés après les alertes » peut être partiellement gonflé par ces sorties liées aux opérations de sauvetage.
✅ Mesures immédiates à prendre par les utilisateurs
1. 🔍 Vérifiez votre type de connexion : si vous accédez à vos actifs uniquement au moyen d’une phrase de récupération ou d’un portefeuille matériel, aucune action n’est nécessaire.
2. 💸 Transférez les actifs restants : si vous avez utilisé la connexion avec Google/Apple et détenez encore un solde liquide, transférez sans délai les fonds restants vers un nouveau portefeuille que vous contrôlez, sécurisé par une phrase de récupération ou un portefeuille matériel.
3. 🚫 Cessez les dépôts : ne déposez aucun nouvel actif liquide sur des comptes associés à une connexion sociale.
4. 🎣 Méfiez-vous de l’ingénierie sociale : prenez garde aux acteurs malveillants opportunistes qui diffusent de faux « outils de récupération » ou envoient des messages privés promettant le remboursement de vos actifs. Aucune entité légitime ne vous contactera d’abord par message privé.
📡 Ce que nous surveillons
- La publication de la liste vérifiée des adresses de sauvetage de Web3Auth
- Le lancement par Keplr d’un outil de recherche des comptes touchés
- Les corrections officielles concernant le nombre total de portefeuilles touchés et le montant définitif des pertes
🔐 Restez prudents, vérifiez les canaux de communication auprès des fondations officielles et privilégiez les bonnes pratiques de stockage à froid. L’autogarde au moyen d’une phrase de récupération ou d’un portefeuille matériel reste la référence pour les actifs de grande valeur.
$GOOGLB $AAPLB $MSFTB
\u003ct-297/\u003e\u003ct-298/\u003e\u003ct-299/\u003e\u003ct-300/\u003e