Commençons par un fait contre-intuitif : si le solde de ton portefeuille est tombé à 0, cette fois, c’est peut-être un « gentil » qui l’a fait
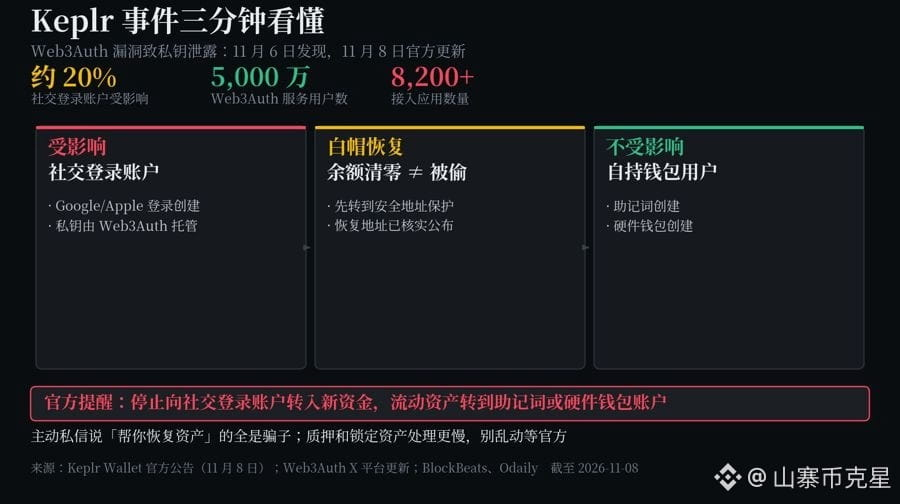
Le 8 novembre, Keplr a confirmé officiellement : une faille dans l’infrastructure de Web3Auth a exposé les clés privées de certains portefeuilles créés avec une connexion Google ou Apple.
Avertissement officiel : ne transférez plus d’argent vers ces comptes. Transférez les actifs restants vers un compte avec phrase de récupération ou un portefeuille matériel.
De quel type de portefeuille s’agit-il ?
Créer un portefeuille en se connectant avec Google en un clic, c’est pratique : pas besoin de recopier 24 mots de récupération.
Mais ta clé privée est générée et conservée par un tiers, Web3Auth.
Cette fois, c’est son infrastructure qui a été compromise, pas ton mot de passe Google.
La chose la plus importante à retenir
Après la découverte de la faille, Web3Auth a lancé une opération de récupération menée par des hackers éthiques : les cryptos des portefeuilles qui n’avaient pas encore été piratés ont d’abord été transférées vers des adresses sécurisées.
C’est pourquoi le solde de certaines personnes est soudainement tombé à zéro : ce n’est pas un pirate qui les a volées, c’est l’équipe de secours qui les a déplacées.
L’équipe a également publié les adresses de récupération vérifiées. Ne prenez pas ces transferts pour des attaques.
Mais cette opération est en elle-même controversée.
Un tiers a déplacé tes cryptos sans ton consentement.
Le fait qu’il t’ait sauvé est vrai ; le fait qu’il ait agi sans te demander ton avis l’est aussi.
Tu trouves ça responsable, ou abusif ?
Quelques chiffres vérifiables
Selon une estimation préliminaire du cofondateur, environ 20 % des comptes connectés via les réseaux sociaux sont concernés, mais seule une petite partie a réellement été vidée.
On trouve aussi sur la blockchain un transfert groupé de 2 266 jetons en staking $ATOM . L’équipe affirme qu’il s’agit d’une opération de récupération, mais les fonds n’ont toujours pas bougé de leur destination. L’affaire reste à suivre.
Si tu utilises une connexion via les réseaux sociaux, fais ces trois choses dès maintenant :
N’envoie plus de nouveaux fonds vers ton compte d’origine.
Transfère tes actifs liquides vers un compte avec phrase de récupération ou un portefeuille matériel.
Ne touche pas aux actifs en staking ou verrouillés ; attends que l’équipe officielle s’en occupe.
Et encore une chose : toute personne qui t’envoie spontanément un message privé en prétendant pouvoir t’aider à récupérer tes actifs est un escroc.
Retiens cette règle : pour savoir si un portefeuille est sûr, demande-toi d’abord « Qui détient la clé privée ? »
La connexion via les réseaux sociaux implique une garde par un tiers ; avec une phrase de récupération ou un portefeuille matériel, tu gardes toi-même le contrôle.
La simplicité et l’autonomie sont toujours un compromis.
Quel type de connexion utilises-tu pour ton portefeuille ? Dis-le en commentaire.
Je parie que d’ici 48 heures, on verra apparaître des tentatives d’hameçonnage se faisant passer pour un service de « récupération d’actifs », avec plus d’un million de dollars de pertes. Reviens alors pour vérifier qui avait raison.
#Keplr建议社交登录用户转移资产
Le 8 novembre, Keplr a confirmé officiellement : une faille dans l’infrastructure de Web3Auth a exposé les clés privées de certains portefeuilles créés avec une connexion Google ou Apple.
Avertissement officiel : ne transférez plus d’argent vers ces comptes. Transférez les actifs restants vers un compte avec phrase de récupération ou un portefeuille matériel.
De quel type de portefeuille s’agit-il ?
Créer un portefeuille en se connectant avec Google en un clic, c’est pratique : pas besoin de recopier 24 mots de récupération.
Mais ta clé privée est générée et conservée par un tiers, Web3Auth.
Cette fois, c’est son infrastructure qui a été compromise, pas ton mot de passe Google.
La chose la plus importante à retenir
Après la découverte de la faille, Web3Auth a lancé une opération de récupération menée par des hackers éthiques : les cryptos des portefeuilles qui n’avaient pas encore été piratés ont d’abord été transférées vers des adresses sécurisées.
C’est pourquoi le solde de certaines personnes est soudainement tombé à zéro : ce n’est pas un pirate qui les a volées, c’est l’équipe de secours qui les a déplacées.
L’équipe a également publié les adresses de récupération vérifiées. Ne prenez pas ces transferts pour des attaques.
Mais cette opération est en elle-même controversée.
Un tiers a déplacé tes cryptos sans ton consentement.
Le fait qu’il t’ait sauvé est vrai ; le fait qu’il ait agi sans te demander ton avis l’est aussi.
Tu trouves ça responsable, ou abusif ?
Quelques chiffres vérifiables
Selon une estimation préliminaire du cofondateur, environ 20 % des comptes connectés via les réseaux sociaux sont concernés, mais seule une petite partie a réellement été vidée.
On trouve aussi sur la blockchain un transfert groupé de 2 266 jetons en staking $ATOM . L’équipe affirme qu’il s’agit d’une opération de récupération, mais les fonds n’ont toujours pas bougé de leur destination. L’affaire reste à suivre.
Si tu utilises une connexion via les réseaux sociaux, fais ces trois choses dès maintenant :
N’envoie plus de nouveaux fonds vers ton compte d’origine.
Transfère tes actifs liquides vers un compte avec phrase de récupération ou un portefeuille matériel.
Ne touche pas aux actifs en staking ou verrouillés ; attends que l’équipe officielle s’en occupe.
Et encore une chose : toute personne qui t’envoie spontanément un message privé en prétendant pouvoir t’aider à récupérer tes actifs est un escroc.
Retiens cette règle : pour savoir si un portefeuille est sûr, demande-toi d’abord « Qui détient la clé privée ? »
La connexion via les réseaux sociaux implique une garde par un tiers ; avec une phrase de récupération ou un portefeuille matériel, tu gardes toi-même le contrôle.
La simplicité et l’autonomie sont toujours un compromis.
Quel type de connexion utilises-tu pour ton portefeuille ? Dis-le en commentaire.
Je parie que d’ici 48 heures, on verra apparaître des tentatives d’hameçonnage se faisant passer pour un service de « récupération d’actifs », avec plus d’un million de dollars de pertes. Reviens alors pour vérifier qui avait raison.
#Keplr建议社交登录用户转移资产