🚨 Un protocole crypto a perdu 97 millions de CORE sans qu’un attaquant ne vole les clés privées de qui que ce soit.
L’incident B14g du 31 octobre révèle un autre type de vulnérabilité dans la DeFi.
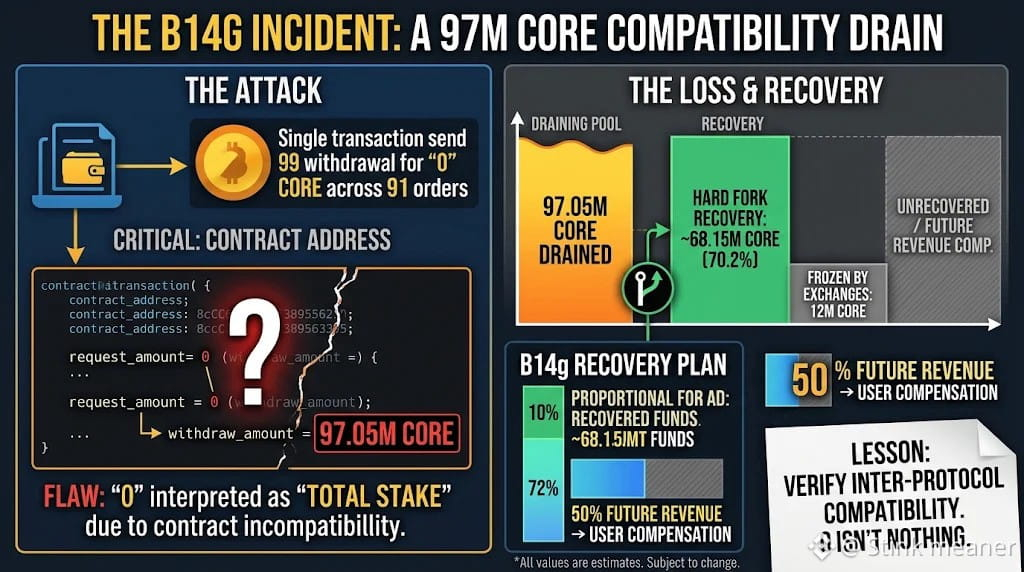
L’attaquant a exploité un défaut de compatibilité entre le contrat de staking de B14g et le contrat de staking natif de Core Network.
En une seule transaction, 99 demandes de retrait de zéro CORE ont été soumises sur 91 ordres de staking.
Le problème ? La logique sous-jacente interprétait zéro comme une demande de retrait de la totalité du montant mis en staking.
Environ 97,05 millions de CORE ont été dérobés, soit une valeur d’environ 1,47 million de dollars à l’époque.
Mais la récupération est tout aussi intéressante.
Un hard fork de Core a permis de récupérer environ 68,15 millions de CORE, soit 70,2 % du montant dérobé. Par ailleurs, les plateformes d’échange auraient gelé 12 millions de CORE.
B14g affirme vouloir distribuer les actifs récupérés au prorata et utiliser 50 % des futurs revenus du staking de Core pour compenser les pertes restantes.
Cependant, les fonds gelés ne doivent pas être confondus avec les fonds déjà rendus aux utilisateurs.
La leçon dérangeante, c’est qu’un protocole n’a pas besoin d’une fuite de clés privées ni d’une mise à niveau malveillante d’un contrat pour perdre des millions.
Parfois, la vulnérabilité réside dans la manière dont deux systèmes supposés compatibles interprètent une même instruction.
🔍 Conséquences pour le marché : la réputation de CORE, la participation au staking et le discours plus large autour du staking Bitcoin pourraient faire l’objet d’un examen plus approfondi. Pour la DeFi, cet incident souligne l’importance des tests d’intégration, de la validation des retraits et des mécanismes de récupération d’urgence.
Ceci ne constitue pas un conseil financier. Les plans de récupération peuvent changer, et les vulnérabilités techniques peuvent entraîner des pertes supérieures à celles initialement annoncées.
$BTC
#US Data Center Rules May Constrain AI Expansion #CryptoSecurityIncidents #MarketWatch #BinanceNews
L’incident B14g du 31 octobre révèle un autre type de vulnérabilité dans la DeFi.
L’attaquant a exploité un défaut de compatibilité entre le contrat de staking de B14g et le contrat de staking natif de Core Network.
En une seule transaction, 99 demandes de retrait de zéro CORE ont été soumises sur 91 ordres de staking.
Le problème ? La logique sous-jacente interprétait zéro comme une demande de retrait de la totalité du montant mis en staking.
Environ 97,05 millions de CORE ont été dérobés, soit une valeur d’environ 1,47 million de dollars à l’époque.
Mais la récupération est tout aussi intéressante.
Un hard fork de Core a permis de récupérer environ 68,15 millions de CORE, soit 70,2 % du montant dérobé. Par ailleurs, les plateformes d’échange auraient gelé 12 millions de CORE.
B14g affirme vouloir distribuer les actifs récupérés au prorata et utiliser 50 % des futurs revenus du staking de Core pour compenser les pertes restantes.
Cependant, les fonds gelés ne doivent pas être confondus avec les fonds déjà rendus aux utilisateurs.
La leçon dérangeante, c’est qu’un protocole n’a pas besoin d’une fuite de clés privées ni d’une mise à niveau malveillante d’un contrat pour perdre des millions.
Parfois, la vulnérabilité réside dans la manière dont deux systèmes supposés compatibles interprètent une même instruction.
🔍 Conséquences pour le marché : la réputation de CORE, la participation au staking et le discours plus large autour du staking Bitcoin pourraient faire l’objet d’un examen plus approfondi. Pour la DeFi, cet incident souligne l’importance des tests d’intégration, de la validation des retraits et des mécanismes de récupération d’urgence.
Ceci ne constitue pas un conseil financier. Les plans de récupération peuvent changer, et les vulnérabilités techniques peuvent entraîner des pertes supérieures à celles initialement annoncées.
$BTC
#US Data Center Rules May Constrain AI Expansion #CryptoSecurityIncidents #MarketWatch #BinanceNews