


Selon le rapport d’Elliptic du 6 novembre, les pirates responsables du vol de cryptomonnaies d’une valeur de 6,43 milliards de dollars chez Binance ont échangé contre du Bitcoin des altcoins volés d’une valeur de 124 millions de dollars. Ces transactions sont effectuées en même temps que la réouverture par Binance de sa fonction de retrait pour ses clients.
Conversion d’altcoins, pas de retrait en espèces
Les échanges d’altcoins effectués par les pirates leur ont rapporté environ 1 650 BTC. Ils sont distincts des 1,48 milliard de dollars volés lors de l’attaque du 29 octobre. Jusqu’à présent, environ 50 millions de dollars en XRP ont été déplacés, tandis que 226 millions de dollars se trouvent toujours dans les portefeuilles des pirates. Presque tous les Solana volés, d’une valeur d’environ 87 millions de dollars, ont été échangés contre d’autres cryptomonnaies, transférés d’une blockchain à une autre ou déplacés au moyen de transactions destinées à en dissimuler l’origine.
Cependant, les chiffres récents ne donnent pas une vue complète de la situation des fonds volés. Selon l’estimation d’Elliptic, 2,85 milliards de dollars ont été gelés (44,3 % du total), tandis que 3,11 milliards de dollars sont toujours détenus dans des portefeuilles liés (48,4 % du total). Ces chiffres représentent un total de 5,96 milliards de dollars sur les 6,43 milliards volés. Il reste donc 470 millions de dollars (7,3 % du total) qui ne sont toujours pas comptabilisés dans les totaux publiés. Les écarts dans la valeur des actifs et les dates de déclaration peuvent expliquer ces incohérences.
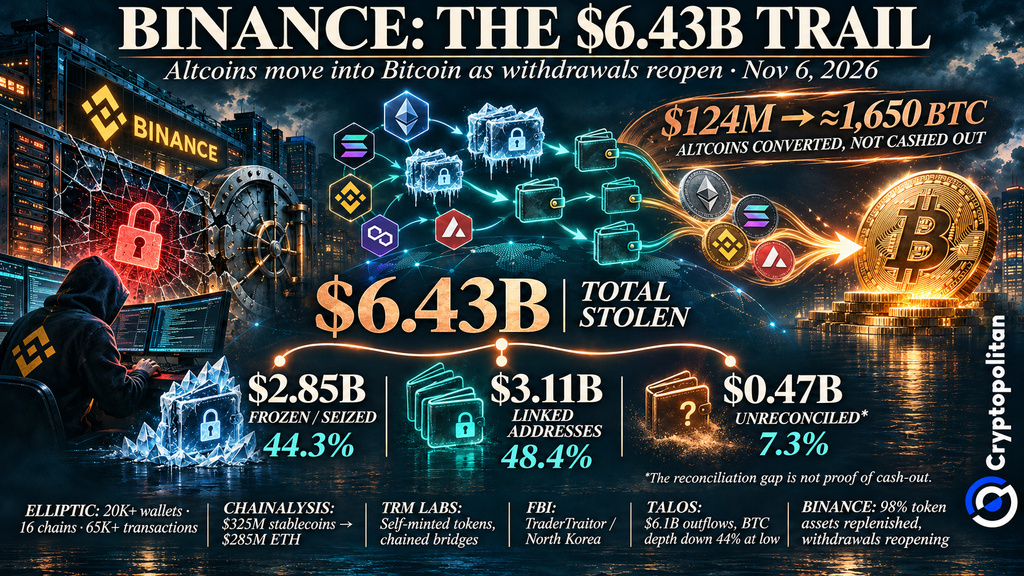 Piratage de Binance à 6,43 milliards de dollars : 2,85 milliards gelés alors que les pirates convertissent 124 millions de dollars en bitcoins
Les 124 millions de dollars convertis en bitcoins ne doivent pas être considérés comme un montant distinct, car les pirates ont simplement échangé une cryptomonnaie contre une autre. Dans ce contexte, il est important de noter que, selon Elliptic, seule une petite partie de l’argent volé a été retirée.
Comment le blanchiment se poursuit
Les fonds volés ont été répartis au fil de plusieurs transactions. Selon l’analyse d’Elliptic, plus de 20 000 portefeuilles crypto ont été identifiés sur 16 blockchains différentes et dans le cadre de 65 000 transactions. Bien que l’activité semble automatisée, rien ne prouve que des agents d’IA la contrôlent.
TRM Labs a découvert que les pirates avaient créé des jetons et des pools de liquidité sur Tron pour dissimuler les transferts. Ils ont également transféré des fonds par l’intermédiaire de jetons représentant des créances de prêts et de ponts blockchain connectés, en évitant les portefeuilles où les actifs pouvaient être gelés.
Auparavant, Chainalysis avait suivi la conversion de 325 millions de dollars en stablecoins en 285 millions de dollars en Ether en 20 minutes, apparemment pour éviter le gel des fonds.
Certaines conversions en XRP sont passées par THORChain. Comme l’a rapporté Cryptopolitan, son site Web a bloqué les adresses signalées à la suite d’une demande du FBI, mais des nœuds indépendants ont continué à traiter les transactions.
Réouverture des retraits et test de liquidité
Binance rétablit les retraits alors que les fonds volés continuent de circuler. Dans une mise à jour du 6 novembre, la plateforme a déclaré vouloir rétablir les retraits de HYPE, INJ, APT, PLASMA, NEAR et LTC avant la fin de la semaine suivante.
Binance a également indiqué avoir reconstitué 98 % des actifs en jetons concernés au 31 octobre. La plateforme s’est engagée à couvrir les pertes de ses clients, même si le remplacement des actifs volés ne signifie pas qu’ils ont été récupérés.
La réouverture a mis la liquidité de Binance sous pression. Talos a enregistré 6,1 milliards de dollars de sorties nettes. La profondeur du carnet d’ordres du bitcoin dans une fourchette de 1 % a chuté de 28 % le premier jour et a atteint un creux d’environ 44 % sous les niveaux d’avant le piratage vers le 1er novembre, avant de se redresser.
Le bitcoin a également chuté d’environ 5 % après l’attaque. Toutefois, Talos a relevé peu de signes de contagion plus générale sur les marchés par rapport à l’effondrement de FTX.
Ce que cela signifie pour les plateformes d’échange et la conformité
Le FBI a attribué le vol au groupe TraderTraitor de Corée du Nord le 31 octobre. Il a publié les adresses liées aux pirates et exhorté les opérateurs de THORNode, les services DeFi et les plateformes d’échange instantané à bloquer les transactions associées.
Malgré le blanchiment sophistiqué, l’attaque a commencé par des failles de sécurité bien connues. L’enquête de Binance a décrit un faux entretien d’embauche, l’installation d’un logiciel malveillant sur l’ordinateur d’un ingénieur et le détournement d’un outil d’IA interne. Les attaquants ont finalement accédé aux systèmes utilisés pour signer les transactions des portefeuilles.
Cette faille met en évidence deux défis pour les plateformes d’échange : protéger les employés et les systèmes sensibles contre les intrusions, et empêcher les fonds volés de circuler sur les réseaux décentralisés.
Si vous lisez ceci, vous avez déjà une longueur d’avance. Gardez-la grâce à notre newsletter.