Une faille chez Gnosis Pay expose des données de cartes et des informations personnelles
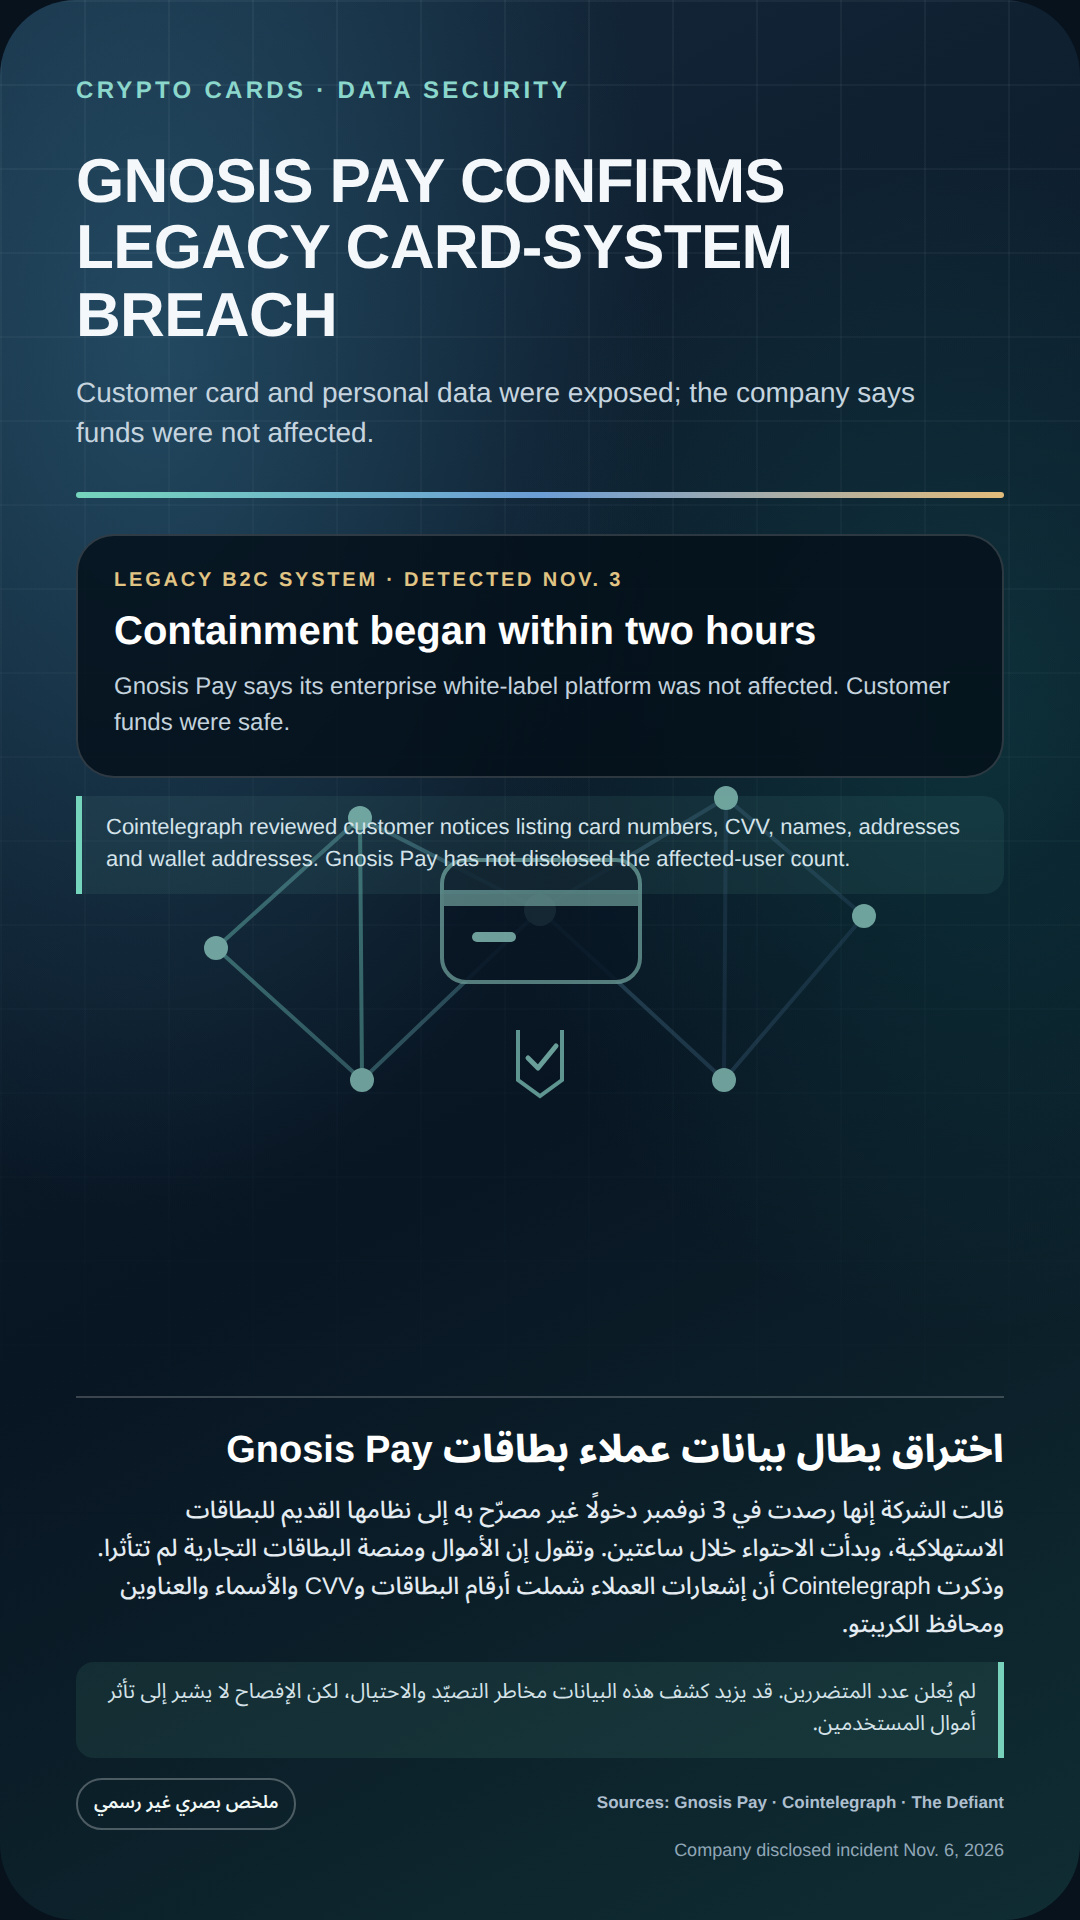
Les faits : Gnosis Pay a déclaré que ses systèmes de surveillance avaient détecté, le 3 novembre, un accès non autorisé à l’ancien système de ses cartes destinées aux particuliers, et que des mesures de confinement avaient été prises dans les deux heures. L’entreprise a indiqué que les fonds des clients et sa plateforme de cartes commerciales n’avaient pas été affectés, qu’elle avait corrigé la faille et imposé une authentification 3D Secure supplémentaire pour les paiements en ligne jusqu’au retrait du système, le 20 décembre. Elle n’a pas indiqué le nombre de clients concernés.
Détails des données : d’après les notifications adressées aux clients et consultées par Cointelegraph, les données comprenaient les numéros complets des cartes, leurs dates d’expiration, les codes CVV, les noms, les adresses et les adresses de portefeuilles ; dans certains cas, elles incluaient également des coordonnées bancaires. Ces informations proviennent des notifications examinées par le média et ne constituent pas une liste publiée par l’entreprise.
Contexte : les données exposées pourraient accroître les risques d’hameçonnage, d’usurpation d’identité ou d’utilisation abusive des cartes. Cela ne signifie pas que les fonds des portefeuilles ont été dérobés ; l’entreprise a indiqué que les fonds des utilisateurs n’avaient pas été affectés.
Sources :
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system
Les faits : Gnosis Pay a déclaré que ses systèmes de surveillance avaient détecté, le 3 novembre, un accès non autorisé à l’ancien système de ses cartes destinées aux particuliers, et que des mesures de confinement avaient été prises dans les deux heures. L’entreprise a indiqué que les fonds des clients et sa plateforme de cartes commerciales n’avaient pas été affectés, qu’elle avait corrigé la faille et imposé une authentification 3D Secure supplémentaire pour les paiements en ligne jusqu’au retrait du système, le 20 décembre. Elle n’a pas indiqué le nombre de clients concernés.
Détails des données : d’après les notifications adressées aux clients et consultées par Cointelegraph, les données comprenaient les numéros complets des cartes, leurs dates d’expiration, les codes CVV, les noms, les adresses et les adresses de portefeuilles ; dans certains cas, elles incluaient également des coordonnées bancaires. Ces informations proviennent des notifications examinées par le média et ne constituent pas une liste publiée par l’entreprise.
Contexte : les données exposées pourraient accroître les risques d’hameçonnage, d’usurpation d’identité ou d’utilisation abusive des cartes. Cela ne signifie pas que les fonds des portefeuilles ont été dérobés ; l’entreprise a indiqué que les fonds des utilisateurs n’avaient pas été affectés.
Sources :
Gnosis Pay — https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards
Cointelegraph — https://cointelegraph.com/news/gnosis-pay-breach-exposes-card-details-personal-data-crypto-wallet-information
The Defiant — https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system