Parfois, l’erreur crypto la plus coûteuse consiste simplement à copier la mauvaise adresse de portefeuille.
En mai 2024, une baleine crypto a perdu environ 68 millions de dollars en WBTC après avoir été victime d’une attaque par empoisonnement d’adresse.
L’attaquant avait créé une adresse de portefeuille qui ressemblait beaucoup à une adresse avec laquelle la victime avait déjà interagi. Après avoir envoyé une transaction apparemment inoffensive pour faire apparaître la fausse adresse dans l’historique des transactions de la victime, l’attaquant a attendu.
La victime a fini par copier la mauvaise adresse et a transféré directement 1 155 WBTC à l’escroc.
Mais la suite était inhabituelle.
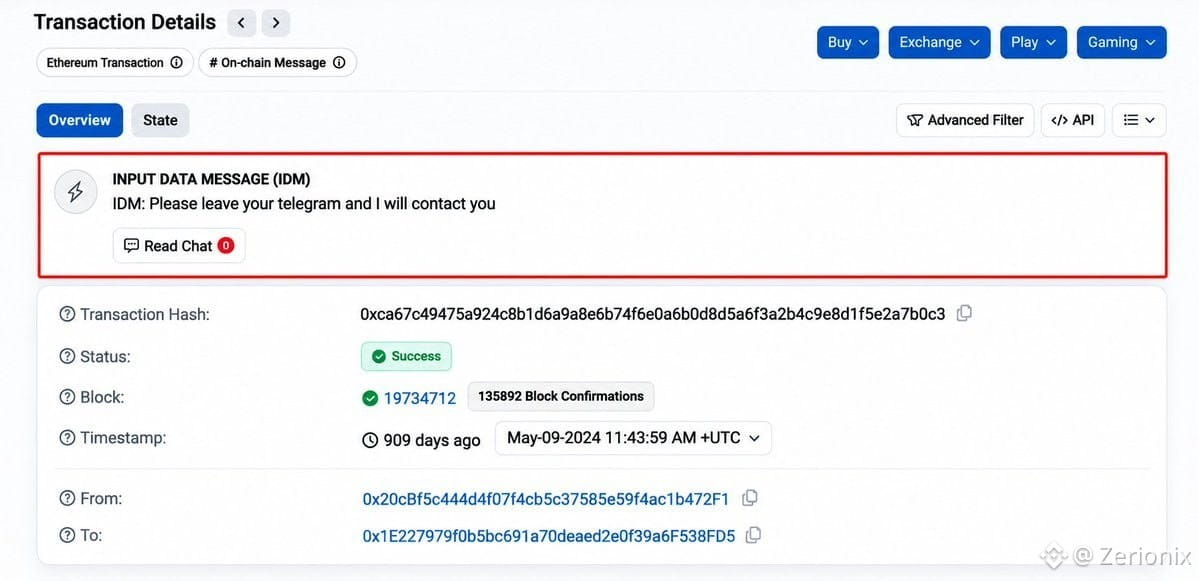
Au lieu de disparaître complètement, l’attaquant a fini par répondre aux messages de la victime sur la blockchain en écrivant :
« Veuillez me laisser votre Telegram, je vous contacterai. »
Après des négociations, presque tous les fonds volés ont été restitués. Les données de la blockchain ont montré qu’environ 22 960 ETH, d’une valeur d’environ 65,7 millions de dollars à l’époque, avaient été renvoyés à la victime.
Un détail mérite toutefois d’être corrigé : rien dans les informations disponibles ne confirme l’affirmation selon laquelle l’attaquant aurait gardé 15 % à titre de prime pour la bêtise. En réalité, la victime avait proposé une prime de 10 % pour la restitution des fonds.
Il y a une leçon plus importante à retenir.
L’empoisonnement d’adresse ne nécessite ni de pirater un contrat intelligent, ni de voler une clé privée, ni de contourner le chiffrement d’un portefeuille. Cette attaque exploite quelque chose de beaucoup plus simple : la confiance que les gens accordent à l’historique des transactions.
Une adresse de portefeuille peut être presque identique à une autre tout en appartenant à une personne complètement différente.
Avant d’envoyer de grosses sommes en crypto, vérifiez l’adresse de destination dans son intégralité. Ne vous fiez jamais à l’historique des transactions ni à la correspondance des premiers et derniers caractères.
En autogarde, une simple erreur de copier-coller peut coûter des millions.
#AnalyseDuCoursDuBTC# #SaisonDesAltcoins# $BTC $ETH
En mai 2024, une baleine crypto a perdu environ 68 millions de dollars en WBTC après avoir été victime d’une attaque par empoisonnement d’adresse.
L’attaquant avait créé une adresse de portefeuille qui ressemblait beaucoup à une adresse avec laquelle la victime avait déjà interagi. Après avoir envoyé une transaction apparemment inoffensive pour faire apparaître la fausse adresse dans l’historique des transactions de la victime, l’attaquant a attendu.
La victime a fini par copier la mauvaise adresse et a transféré directement 1 155 WBTC à l’escroc.
Mais la suite était inhabituelle.
Au lieu de disparaître complètement, l’attaquant a fini par répondre aux messages de la victime sur la blockchain en écrivant :
« Veuillez me laisser votre Telegram, je vous contacterai. »
Après des négociations, presque tous les fonds volés ont été restitués. Les données de la blockchain ont montré qu’environ 22 960 ETH, d’une valeur d’environ 65,7 millions de dollars à l’époque, avaient été renvoyés à la victime.
Un détail mérite toutefois d’être corrigé : rien dans les informations disponibles ne confirme l’affirmation selon laquelle l’attaquant aurait gardé 15 % à titre de prime pour la bêtise. En réalité, la victime avait proposé une prime de 10 % pour la restitution des fonds.
Il y a une leçon plus importante à retenir.
L’empoisonnement d’adresse ne nécessite ni de pirater un contrat intelligent, ni de voler une clé privée, ni de contourner le chiffrement d’un portefeuille. Cette attaque exploite quelque chose de beaucoup plus simple : la confiance que les gens accordent à l’historique des transactions.
Une adresse de portefeuille peut être presque identique à une autre tout en appartenant à une personne complètement différente.
Avant d’envoyer de grosses sommes en crypto, vérifiez l’adresse de destination dans son intégralité. Ne vous fiez jamais à l’historique des transactions ni à la correspondance des premiers et derniers caractères.
En autogarde, une simple erreur de copier-coller peut coûter des millions.
#AnalyseDuCoursDuBTC# #SaisonDesAltcoins# $BTC $ETH