Quelques projets Ethereum deviendraient vulnérables avec les règles proposées pour Glamsterdam, a déclaré la Fondation Ethereum dans sa mise à jour du 6 novembre. ChainSecurity a découvert les problèmes lors des tests de la mise à niveau sur le testnet.
La Fondation collabore avec ChainSecurity et Dedaub, en complément de ses audits internes, et demande aux développeurs et aux auditeurs de l’écosystème Ethereum de vérifier leurs projets. Son propre examen ne peut pas couvrir toutes les applications, notamment le code hors chaîne dont elles dépendent.
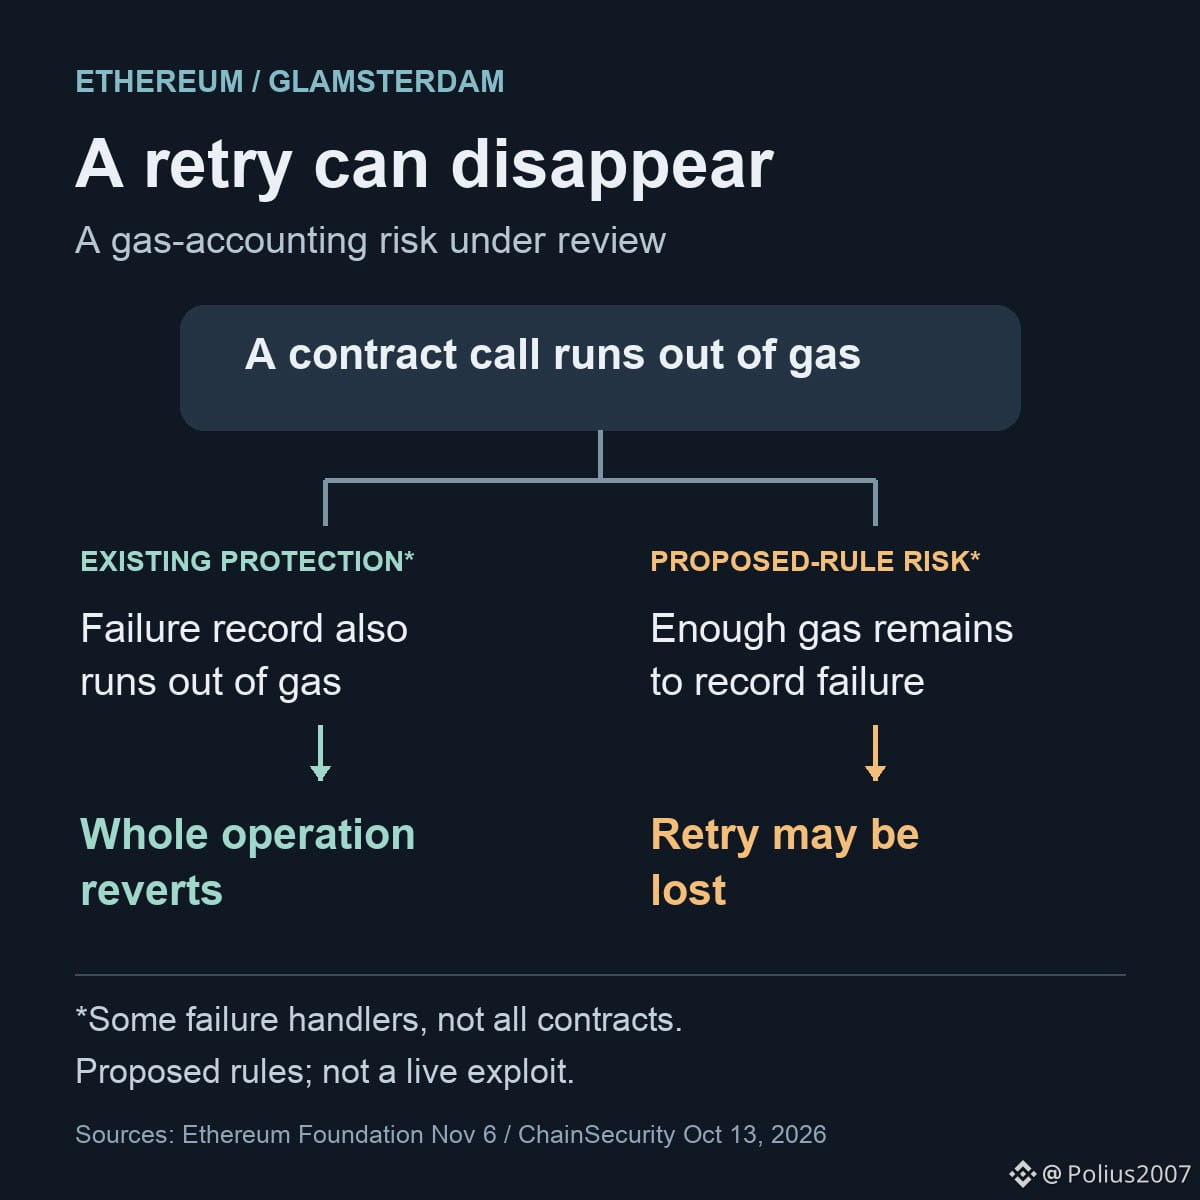
Un risque illustre comment une modification du calcul du gas peut influer sur ce que les utilisateurs peuvent récupérer. ChainSecurity décrit des contrats où une opération infructueuse peut actuellement être retentée, car toute la tentative est annulée. Avec les règles proposées, certains de ces contrats pourraient plutôt enregistrer un échec définitif, supprimant cette possibilité de réessayer alors même que leur code n’a pas changé. Cela concerne la gestion des appels de contrat qui échouent par les applications, et non toutes les transactions de portefeuille échouées.
La mise à jour du 6 novembre ne nomme aucun projet concerné et ne fait état d’aucune exploitation en cours. La mise à niveau du testnet Hoodi reste suspendue jusqu’à la résolution des problèmes.
La question reste de savoir dans quelle mesure les applications existantes reposent sur des hypothèses que la mise à niveau invaliderait. La Fondation souhaite recueillir des éléments à ce sujet en vue des prochaines discussions d’AllCoreDev, notamment pour déterminer si des modifications des spécifications de la mise à niveau pourraient éviter ces problèmes.
Sources : Fondation Ethereum, 6 novembre ; analyse par ChainSecurity des spécifications du 13 octobre.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH
La Fondation collabore avec ChainSecurity et Dedaub, en complément de ses audits internes, et demande aux développeurs et aux auditeurs de l’écosystème Ethereum de vérifier leurs projets. Son propre examen ne peut pas couvrir toutes les applications, notamment le code hors chaîne dont elles dépendent.
Un risque illustre comment une modification du calcul du gas peut influer sur ce que les utilisateurs peuvent récupérer. ChainSecurity décrit des contrats où une opération infructueuse peut actuellement être retentée, car toute la tentative est annulée. Avec les règles proposées, certains de ces contrats pourraient plutôt enregistrer un échec définitif, supprimant cette possibilité de réessayer alors même que leur code n’a pas changé. Cela concerne la gestion des appels de contrat qui échouent par les applications, et non toutes les transactions de portefeuille échouées.
La mise à jour du 6 novembre ne nomme aucun projet concerné et ne fait état d’aucune exploitation en cours. La mise à niveau du testnet Hoodi reste suspendue jusqu’à la résolution des problèmes.
La question reste de savoir dans quelle mesure les applications existantes reposent sur des hypothèses que la mise à niveau invaliderait. La Fondation souhaite recueillir des éléments à ce sujet en vue des prochaines discussions d’AllCoreDev, notamment pour déterminer si des modifications des spécifications de la mise à niveau pourraient éviter ces problèmes.
Sources : Fondation Ethereum, 6 novembre ; analyse par ChainSecurity des spécifications du 13 octobre.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH