


Dans la soirée du 29 octobre, près de 6,3 milliards de dollars d’actifs numériques ont été dérobés sur la plateforme d’échange Binance. Cette gigantesque opération de vol, portant sur 6,3 milliards de dollars et touchant 10 blockchains, a été déclenchée par un faux e-mail d’entretien d’embauche.
Entre les quatre mois d’infiltration des hackers, le vidage du portefeuille chaud en 20 minutes et le lancement par plusieurs acteurs d’un traçage interchaînes et du gel des fonds, les cinq jours de cette bataille entre attaque et défense ont été plus palpitants qu’un film.
20 minutes fatidiques : une brèche exploitée avec précision après quatre mois de préparation
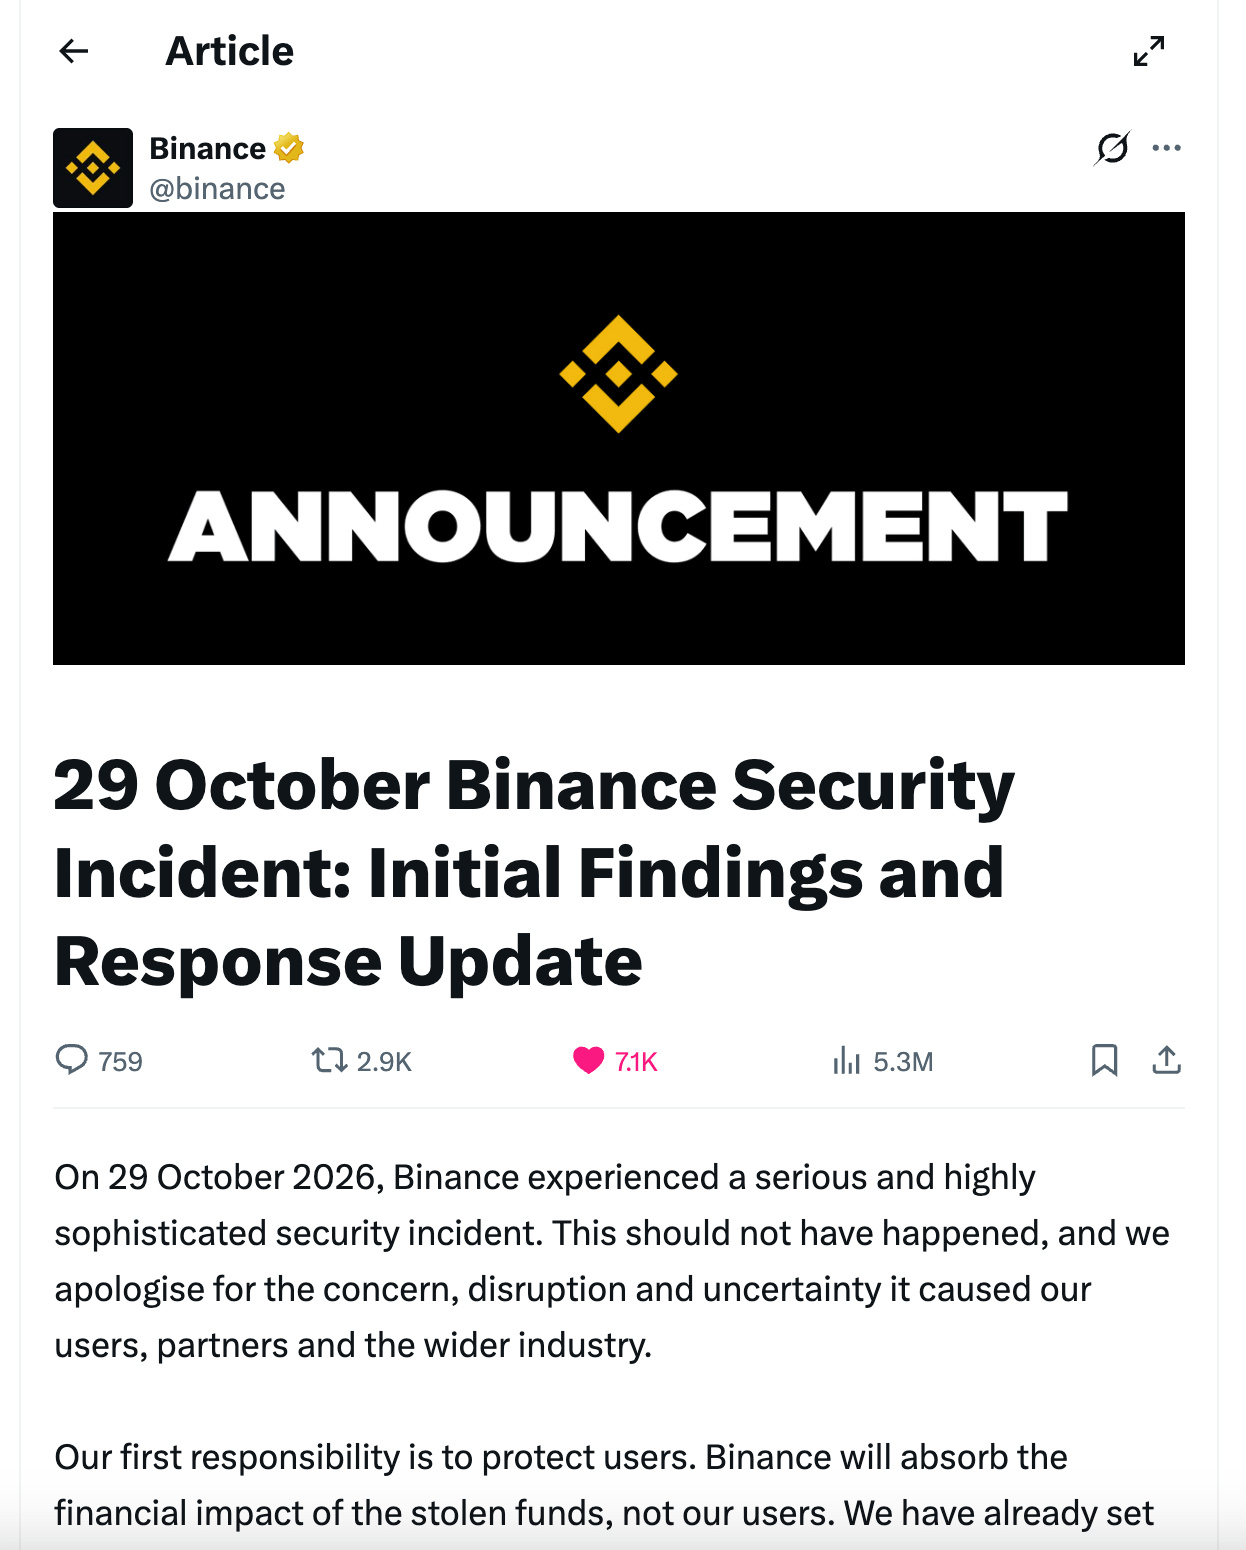
Le 30 octobre à 4 h 05, heure de Pékin, Binance a été victime de la plus importante faille de sécurité de son histoire : près de 6,3 milliards de dollars d’actifs numériques ont été dérobés en 20 minutes.
Selon une analyse du marché, ce vol parfait, qui a traversé 10 blockchains, était en réalité le fruit d’une attaque d’ingénierie sociale soigneusement planifiée pendant 4 mois. Cette catastrophe qui semblait avoir frappé en un instant était en fait l’aboutissement d’une opération préparée pendant des mois.
Les attaquants avaient déployé leurs contrats sur la blockchain 36 heures à l’avance et disposaient de 50 autorisations préalablement signées. Trois minutes et 24 secondes après l’entrée en vigueur de l’une d’elles, le portefeuille chaud Ethereum de Binance était vidé, et plus de 167 000 ETH disparaissaient en un instant.
Gel et traçage : un « jeu du chat et de la souris » sur deux fronts
37 minutes après le déclenchement de la crise, Tether a été le premier à appuyer sur le bouton de gel, bloquant 971 millions de dollars en USDT ; trois minutes plus tard, Circle a suivi en gelant 823 millions de dollars en USDC.
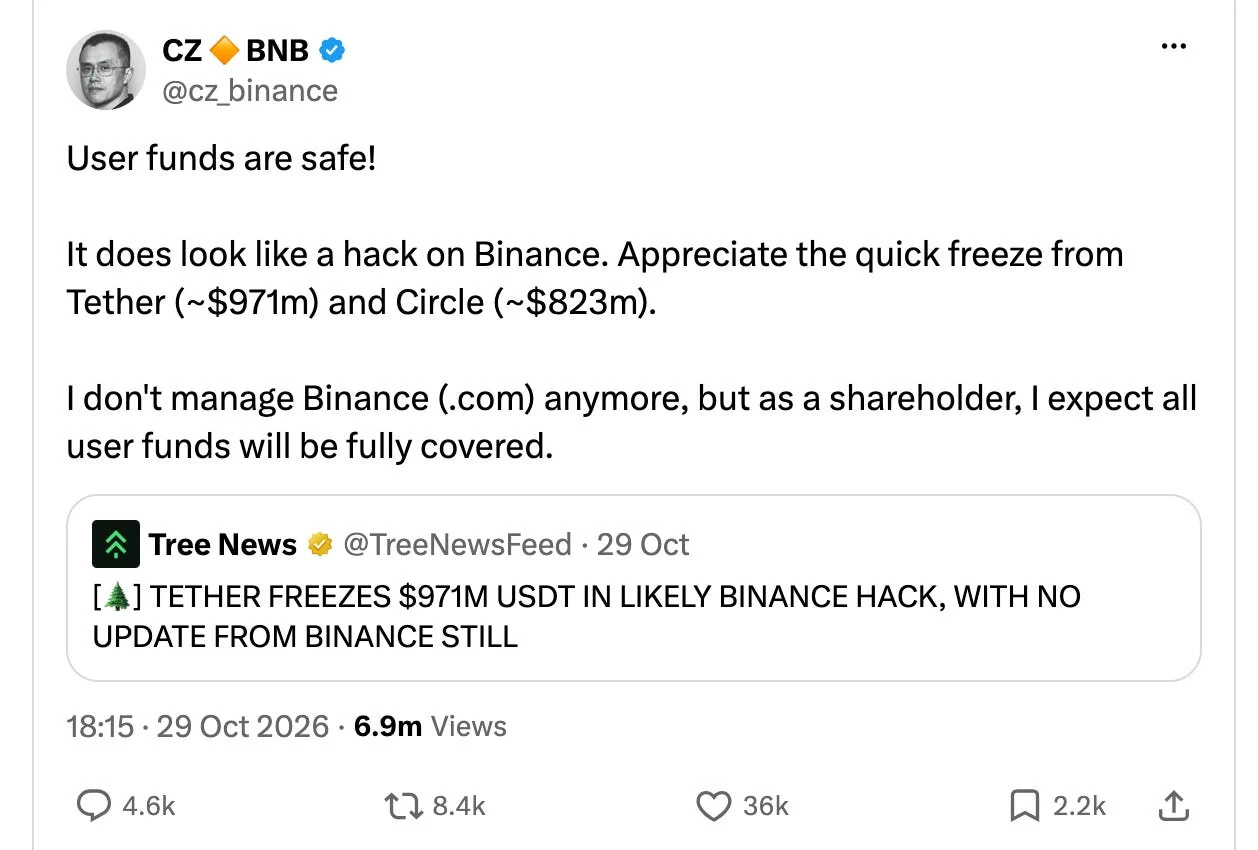
À ce jour, environ 2,85 milliards de dollars ont été gelés, soit 44 % du montant total volé. Ce chiffre dépasse largement le taux de gel de seulement 3 % enregistré l’an dernier, lorsque Bybit s’était fait dérober 1,5 milliard de dollars, et souligne le rôle crucial des émetteurs de stablecoins dans la gestion des crises.
Le 31 octobre, le FBI américain a publié un communiqué attribuant cette attaque au groupe de hackers nord-coréen TraderTraitor, également à l’origine de l’incident Bybit de l’an dernier.
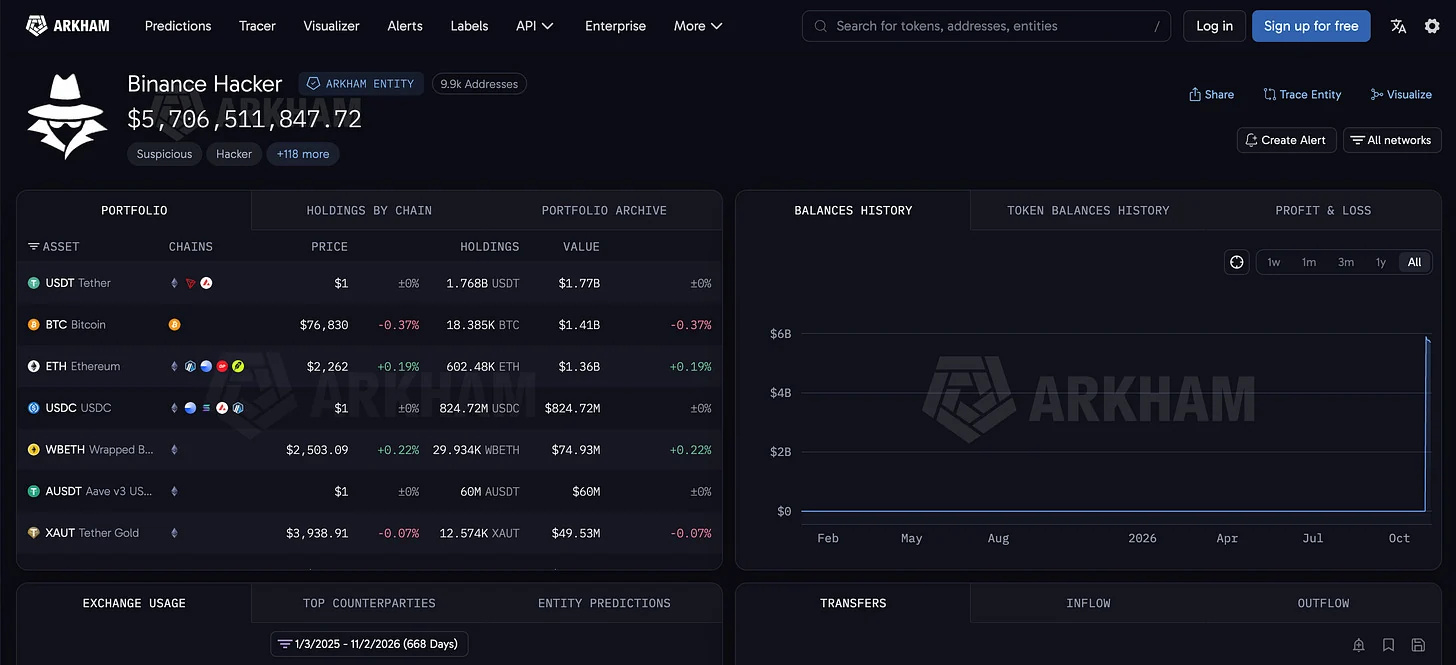
La société d’analyse blockchain Elliptic a découvert que les hackers avaient réparti le butin entre environ 12 000 portefeuilles, sur 11 blockchains, et effectué plus de 40 000 transactions.
À ce jour, environ 3,2 milliards de dollars (principalement en bitcoins et en Ethereum) restent sous le contrôle des hackers. Plusieurs grandes adresses Ethereum n’ont pas bougé depuis le jour de l’attaque, comme si elles attendaient le moment idéal pour convertir les fonds.
Mode opératoire : une attaque d’ingénierie sociale déclenchée par un faux entretien d’embauche
Le rapport d’enquête préliminaire publié par Binance le 3 novembre a révélé une chaîne d’attaque stupéfiante. Selon des informations communiquées par le marché, dès juin de cette année, un ingénieur chargé de la gestion des portefeuilles avait cliqué sur une publicité malveillante en ligne. Bien que l’incident ait été détecté et que son appareil ait été remplacé, les hackers avaient déjà jeté leur dévolu sur lui.
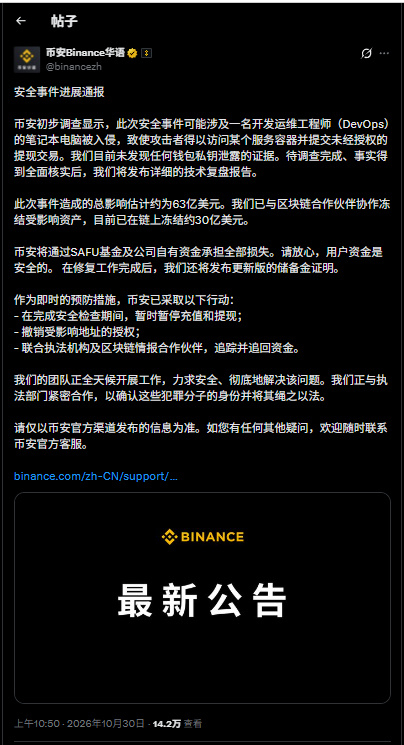
En septembre, un autre ingénieur a reçu sur une plateforme de recherche d’emploi une invitation à un entretien pour un poste de « directeur de projet ». Après un entretien vidéo avec les RH, une rencontre à distance avec le PDG et d’autres étapes, un exercice de programmation leur a servi de prétexte pour installer un cheval de Troie zero-day sur son ordinateur professionnel. L’outil Python légitime a été remplacé par une version infectée, qui s’est discrètement connectée au serveur des hackers.
Le 20 octobre, les hackers ont exploité cette faille pour se propager latéralement à l’aide des outils d’IA internes de Binance. Ils ont pris le contrôle des ordinateurs de deux ingénieurs, dont l’un disposait des autorisations de déploiement. Neuf jours plus tard, 6,3 milliards de dollars d’actifs s’étaient « volatilisés ».
Binance a indiqué avoir réussi à déjouer cette année 57 attaques similaires présumées nord-coréennes. Seule celle-ci a échappé à ses défenses, montrant que même le système de protection le plus rigoureux peine à résister totalement à une attaque d’ingénierie sociale minutieusement planifiée.
Les retraits mettent la confiance des utilisateurs à l’épreuve, tandis que la crise des hackers continue de s’amplifier
Le 1er novembre, Binance a rétabli les retraits, mettant la confiance des utilisateurs à l’épreuve. Au cours des 9,5 heures suivant la réouverture des retraits, les utilisateurs ont retiré au total 4,65 milliards de dollars et en ont déposé 1 milliard. Pourtant, 98 % d’entre eux ont choisi de rester sur la plateforme, et les sorties nettes n’ont atteint que 2,1 %.
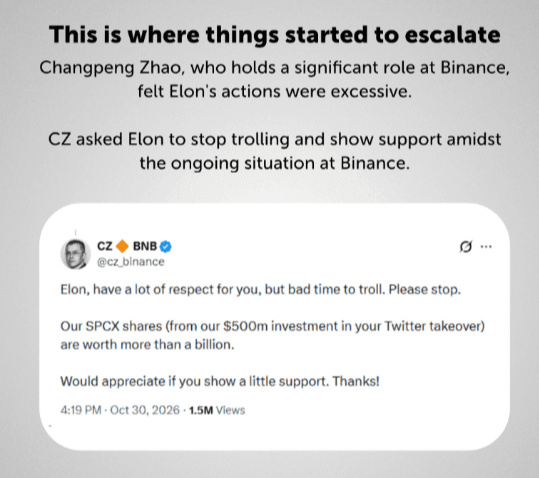
CZ a souligné sur les réseaux sociaux : « Les revenus de cette année suffisent à indemniser les victimes. Les actions SpaceX ne seront pas vendues. » Auparavant, Musk avait ironisé sur la promesse de Binance de couvrir intégralement les pertes. CZ lui avait répondu : « J’ai beaucoup de respect pour vous, mais ce n’est pas le moment de plaisanter. »
Alors que l’affaire continuait de prendre de l’ampleur, Kim Yo-jong, la sœur de Kim Jong-un, a pris la parole le 3 novembre. Elle a réfuté les affirmations liant le vol à la Corée du Nord, qualifiant les accusations américaines de « provocation éculée » et de « absurdes et dépourvues de toute originalité ». Il s’agit de la première réponse officielle de Pyongyang à ce sujet.
Réflexion approfondie : trois mises en garde tirées de l’affaire
Cette affaire met en lumière la vulnérabilité de la finance décentralisée. Premièrement, dans l’univers des cryptomonnaies, qui se veut décentralisé, il faut encore compter, aux moments critiques, sur des acteurs centralisés comme Tether et Circle pour intervenir. Deuxièmement, les preuves de réserves ne constituent pas un audit : elles peuvent démontrer l’existence des actifs, mais ne garantissent pas leur sécurité ;
Troisièmement, les failles les plus fatales ne se trouvent souvent pas dans le code de la blockchain, mais dans les faiblesses humaines et le manque de vigilance. Une annonce alléchante promettant un salaire élevé, un entretien qui semble authentique et un exercice de programmation ont suffi à ouvrir les portes de 6,3 milliards de dollars.
Comme l’ont souligné des experts du secteur, les plateformes d’échange ne devraient servir que de caisses pour faire transiter les fonds, et non de coffres-forts où conserver des actifs à long terme. Cette affaire sonne également l’alarme pour tous les détenteurs : il est urgent de réévaluer la sécurité de la manière dont ils conservent leurs actifs !