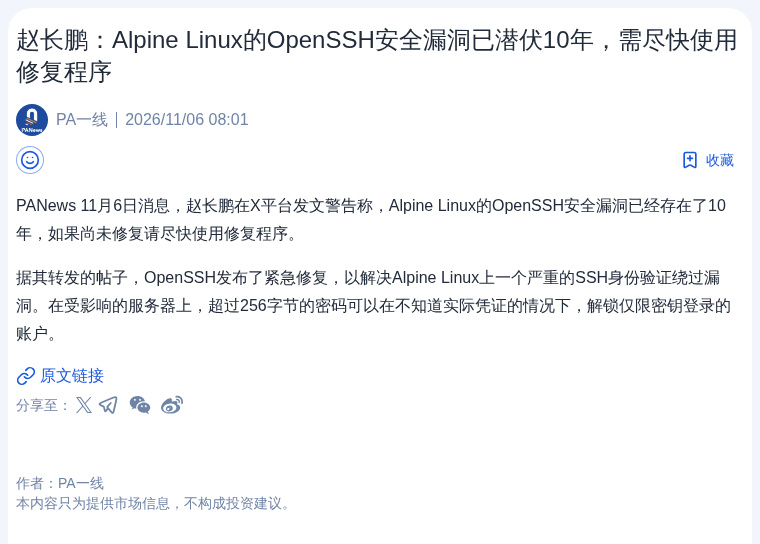
CZ vient de publier un avertissement : une vulnérabilité d’OpenSSH dans Alpine Linux serait restée cachée pendant 10 ans. Elle est assez grave et permet de contourner directement l’authentification.
Si le mot de passe sur le serveur dépasse 256 octets, il est possible de déverrouiller le compte sans clé. Si vous n’avez pas encore installé le correctif, faites-le vite. N’attendez pas qu’un incident se produise pour vous en mordre les doigts.
$BTC
$ETH
#IncidentDeSécurité
Si le mot de passe sur le serveur dépasse 256 octets, il est possible de déverrouiller le compte sans clé. Si vous n’avez pas encore installé le correctif, faites-le vite. N’attendez pas qu’un incident se produise pour vous en mordre les doigts.
$BTC
$ETH
#IncidentDeSécurité