🚨⚠️📢SI VOUS ÊTES DANS LA CRYPTO, IGNORER CETTE PUBLICATION POURRAIT VOUS COÛTER CHER
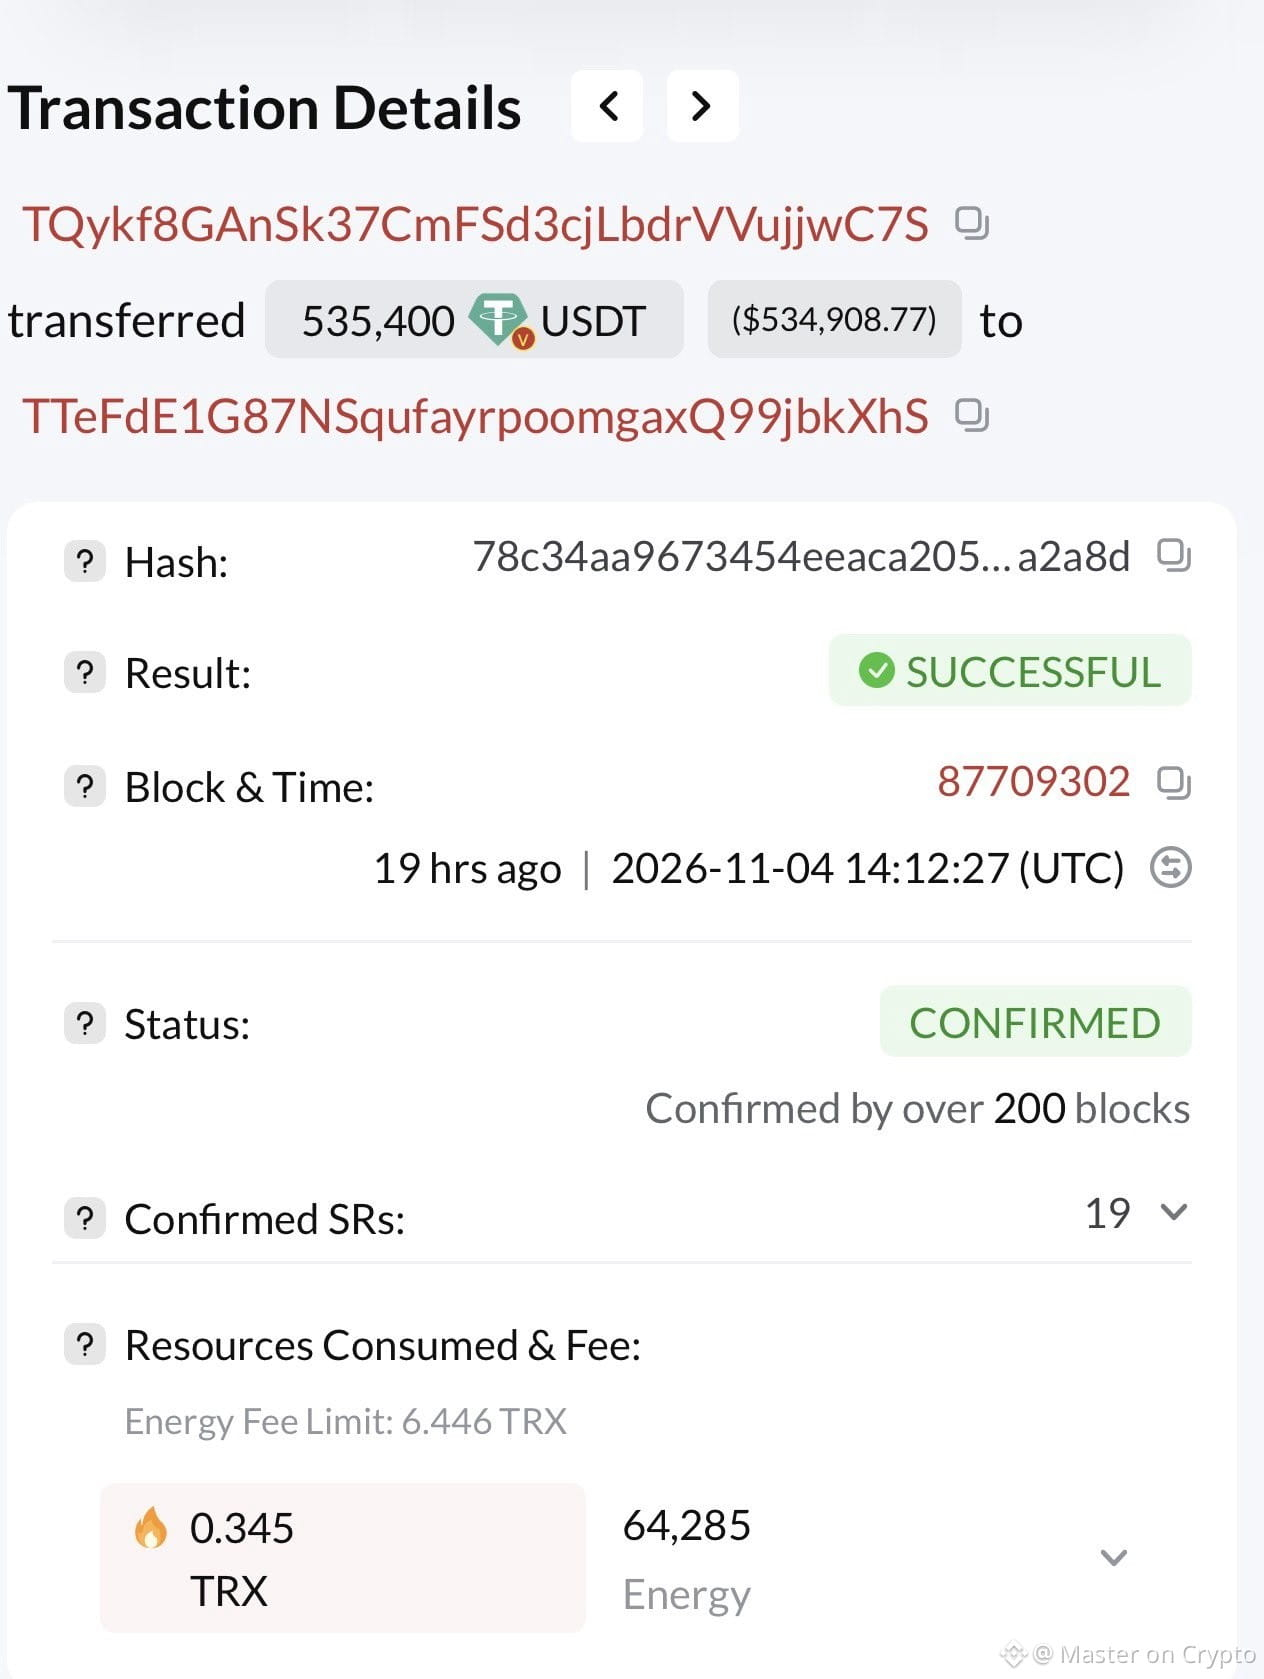
Un ami a perdu 535 000 USDT hier, alors qu’il avait même effectué un virement test au préalable. Son portefeuille n’a pas été piraté et ses clés n’ont jamais été divulguées. Il a perdu son argent à cause d’un bot.
Le virement test est bien arrivé. En quelques secondes, un bot a envoyé 1 USDT sur son portefeuille depuis une fausse adresse qui commençait et se terminait par les mêmes caractères que la vraie. La fausse adresse figurait alors dans son historique de transactions, juste à côté de la vraie.
Au moment d’envoyer la totalité de la somme, il a copié l’adresse depuis cet historique et a sélectionné la fausse. L’argent avait disparu en moins de 30 secondes : il avait été converti depuis l’USDT avant que Tether puisse le bloquer.
Cette pratique s’appelle l’empoisonnement d’adresse, et elle se déroule à l’échelle industrielle. Le bot qui l’a piégé a effectué plus de 6 millions de transactions et cible toute personne qui transfère des sommes importantes.
Voici comment vous assurer que cela ne vous arrive jamais :
• Ne copiez jamais une adresse depuis votre historique de transactions ou un explorateur de blocs
• Après un virement test, copiez de nouveau l’adresse depuis le message d’origine que le destinataire vous a envoyé
• Vérifiez chaque caractère, car ces bots font correspondre le début et la fin de l’adresse
• Enregistrez les adresses vérifiées dans le carnet d’adresses de votre portefeuille et donnez-leur un nom
Ouvrez maintenant votre portefeuille et parcourez votre historique. Si vous voyez un minuscule dépôt provenant d’une adresse que vous ne reconnaissez pas, un bot vous a déjà pris pour cible. Dites-moi ci-dessous si vous en trouvez un.
Republiez cette publication et partagez-la avec la personne que vous connaissez qui transfère le plus d’argent sur la blockchain.
Un ami a perdu 535 000 USDT hier, alors qu’il avait même effectué un virement test au préalable. Son portefeuille n’a pas été piraté et ses clés n’ont jamais été divulguées. Il a perdu son argent à cause d’un bot.
Le virement test est bien arrivé. En quelques secondes, un bot a envoyé 1 USDT sur son portefeuille depuis une fausse adresse qui commençait et se terminait par les mêmes caractères que la vraie. La fausse adresse figurait alors dans son historique de transactions, juste à côté de la vraie.
Au moment d’envoyer la totalité de la somme, il a copié l’adresse depuis cet historique et a sélectionné la fausse. L’argent avait disparu en moins de 30 secondes : il avait été converti depuis l’USDT avant que Tether puisse le bloquer.
Cette pratique s’appelle l’empoisonnement d’adresse, et elle se déroule à l’échelle industrielle. Le bot qui l’a piégé a effectué plus de 6 millions de transactions et cible toute personne qui transfère des sommes importantes.
Voici comment vous assurer que cela ne vous arrive jamais :
• Ne copiez jamais une adresse depuis votre historique de transactions ou un explorateur de blocs
• Après un virement test, copiez de nouveau l’adresse depuis le message d’origine que le destinataire vous a envoyé
• Vérifiez chaque caractère, car ces bots font correspondre le début et la fin de l’adresse
• Enregistrez les adresses vérifiées dans le carnet d’adresses de votre portefeuille et donnez-leur un nom
Ouvrez maintenant votre portefeuille et parcourez votre historique. Si vous voyez un minuscule dépôt provenant d’une adresse que vous ne reconnaissez pas, un bot vous a déjà pris pour cible. Dites-moi ci-dessous si vous en trouvez un.
Republiez cette publication et partagez-la avec la personne que vous connaissez qui transfère le plus d’argent sur la blockchain.