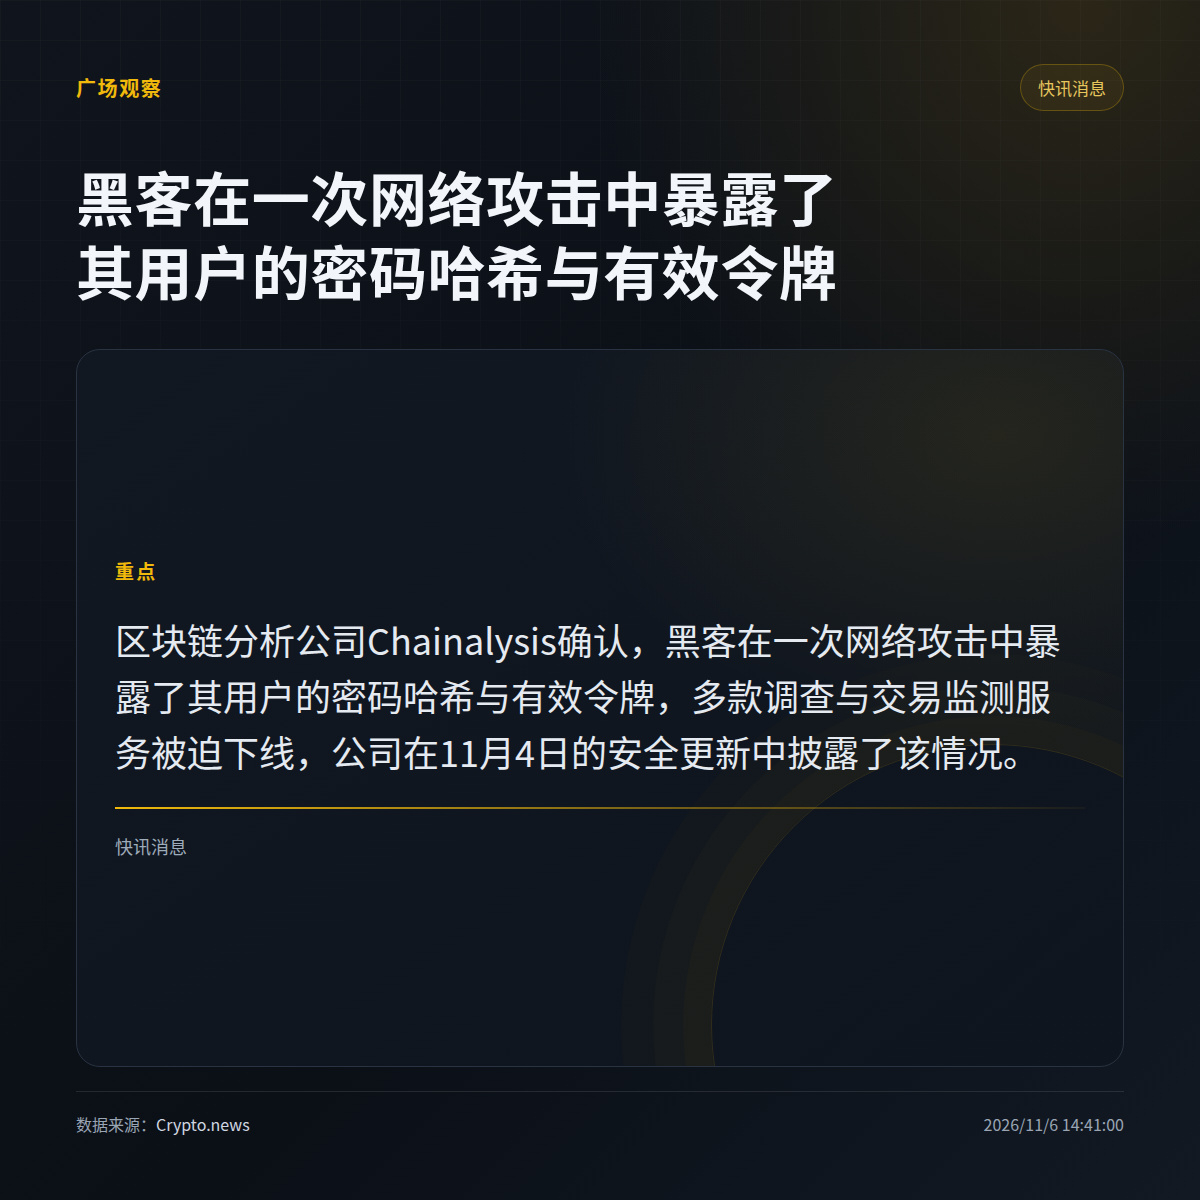
Chainalysis confirme que des empreintes de mots de passe d’utilisateurs et des jetons valides ont été divulgués lors d’une attaque.
Dans une mise à jour de sécurité publiée le 4 novembre, cette société d’analyse de la blockchain a confirmé ces faits. L’attaque a également contraint plusieurs services d’enquête et de surveillance des transactions à interrompre leurs activités.
· La fuite concerne des jetons actifs. Ces identifiants ne sont pas équivalents à des mots de passe, et leur durée de validité ainsi que l’étendue des autorisations qu’ils confèrent n’ont pas été précisées.
· L’interruption des services concerne les services d’enquête et de surveillance des transactions ; le calendrier de leur rétablissement n’a pas été communiqué.
Qu’est-ce qui vous préoccupe le plus : savoir si les jetons ont été désactivés ou connaître l’avancement du rétablissement des services ?
Dans une mise à jour de sécurité publiée le 4 novembre, cette société d’analyse de la blockchain a confirmé ces faits. L’attaque a également contraint plusieurs services d’enquête et de surveillance des transactions à interrompre leurs activités.
· La fuite concerne des jetons actifs. Ces identifiants ne sont pas équivalents à des mots de passe, et leur durée de validité ainsi que l’étendue des autorisations qu’ils confèrent n’ont pas été précisées.
· L’interruption des services concerne les services d’enquête et de surveillance des transactions ; le calendrier de leur rétablissement n’a pas été communiqué.
Qu’est-ce qui vous préoccupe le plus : savoir si les jetons ont été désactivés ou connaître l’avancement du rétablissement des services ?