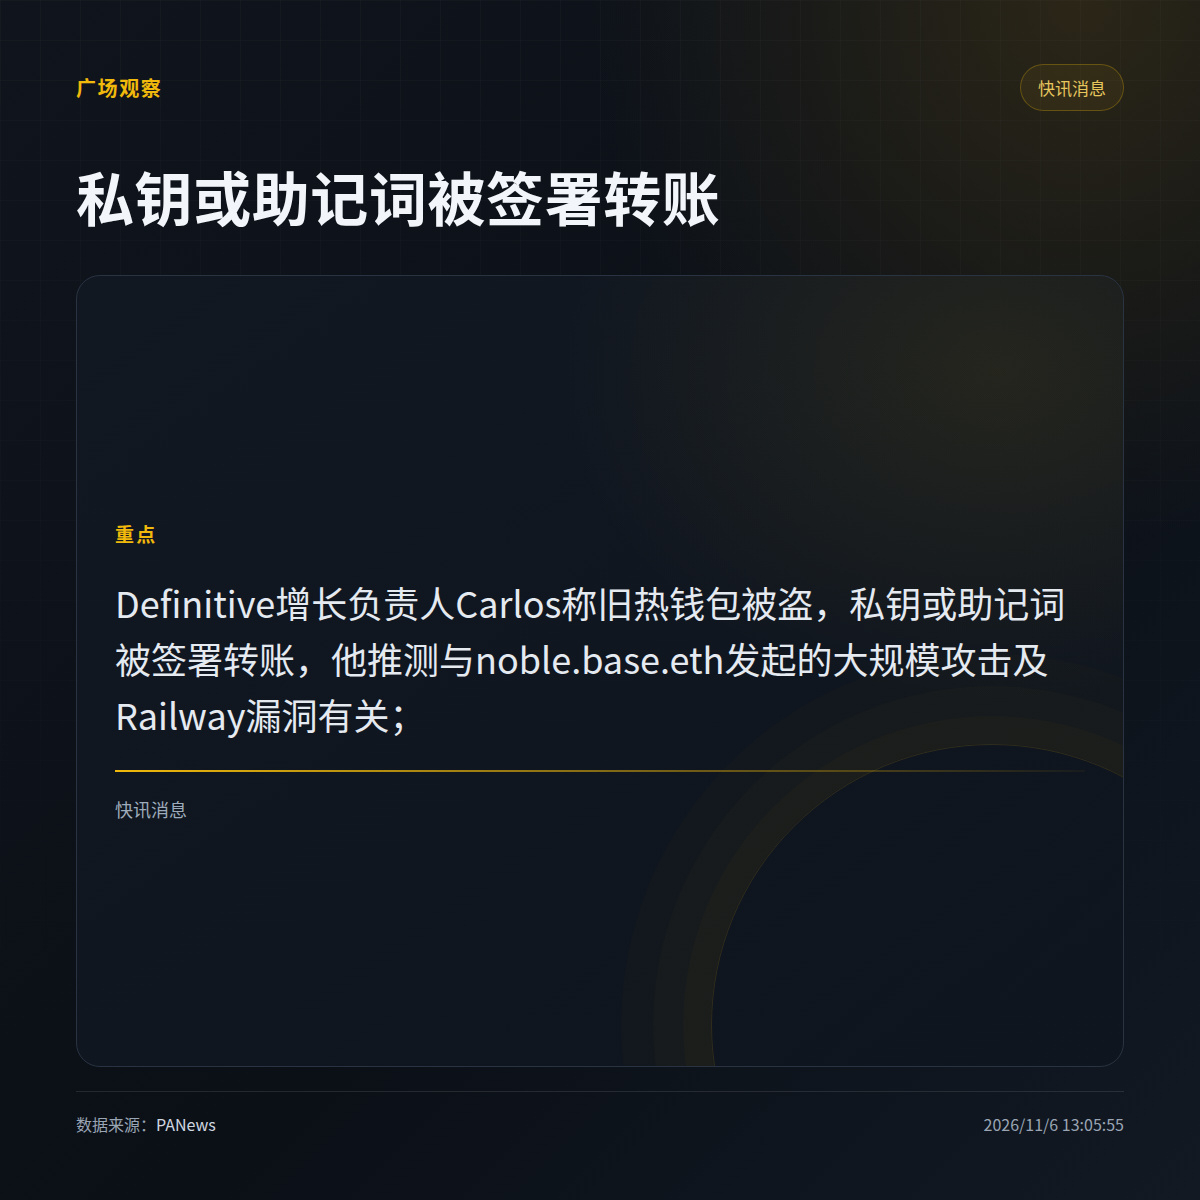
Un ancien portefeuille chaud du responsable de la croissance de Definitive, Carlos, a été volé. Il affirme que la clé privée ou la phrase de récupération a pu servir à signer les transferts.
Il suppose que l’incident est lié à une attaque de grande ampleur lancée par noble.base.eth et pourrait être lié à une vulnérabilité de Railway. Il indique que les portefeuilles des victimes qu’il a examinés présentaient tous le même schéma. Sur le réseau principal, 96 portefeuilles ont été vidés en l’espace d’environ 70 minutes à partir de 16 h 11 UTC. D’autres chaînes ont également été touchées. Son évaluation de l’ampleur de l’incident et de l’origine de la vulnérabilité n’a pas encore fait l’objet d’une analyse approfondie et relève de ses suppositions personnelles.
· Des vidages en masse portant la même signature indiquent une fuite au niveau de la clé privée ou de la phrase de récupération, plutôt qu’une autorisation de contrat isolée.
Préférez-vous voir d’abord la répartition des adresses des portefeuilles touchés ou le mode de signature ?
Il suppose que l’incident est lié à une attaque de grande ampleur lancée par noble.base.eth et pourrait être lié à une vulnérabilité de Railway. Il indique que les portefeuilles des victimes qu’il a examinés présentaient tous le même schéma. Sur le réseau principal, 96 portefeuilles ont été vidés en l’espace d’environ 70 minutes à partir de 16 h 11 UTC. D’autres chaînes ont également été touchées. Son évaluation de l’ampleur de l’incident et de l’origine de la vulnérabilité n’a pas encore fait l’objet d’une analyse approfondie et relève de ses suppositions personnelles.
· Des vidages en masse portant la même signature indiquent une fuite au niveau de la clé privée ou de la phrase de récupération, plutôt qu’une autorisation de contrat isolée.
Préférez-vous voir d’abord la répartition des adresses des portefeuilles touchés ou le mode de signature ?