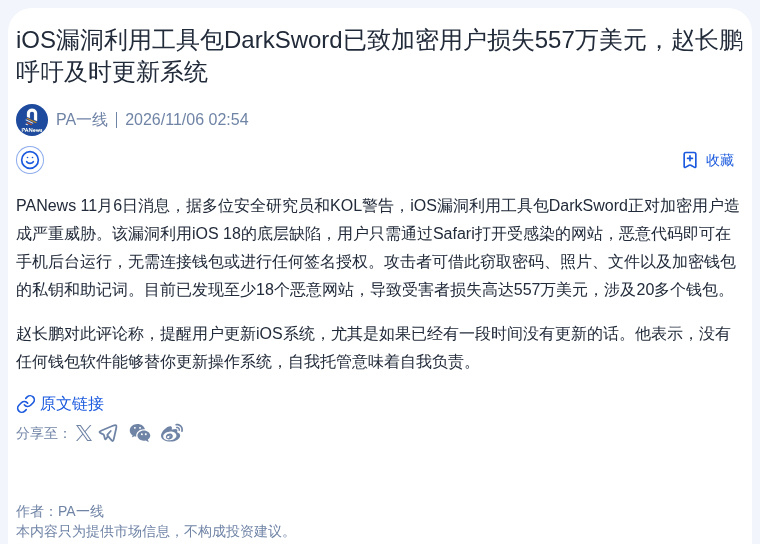
Cette faille DarkSword sur iOS est complètement dingue : il suffit de visiter un site malveillant avec Safari pour que des pirates puissent voler directement en arrière-plan les clés privées et les phrases de récupération, sans même avoir besoin d’une signature ou d’une autorisation.
Des personnes ont déjà perdu 5,57 millions de dollars, et plus de 20 portefeuilles sont concernés. CZ a aussi pris la parole : mettez vite votre système à jour et ne comptez pas sur votre logiciel de portefeuille pour vous protéger contre ce genre de faille profonde.
Gérer ses propres actifs, c’est aussi en assumer la responsabilité. N’arrêtez pas de mettre votre système à jour ; si vous vous faites vraiment voler, vous n’aurez plus que vos yeux pour pleurer.
$BTC
$ETH
#IncidentDeSécurité
Des personnes ont déjà perdu 5,57 millions de dollars, et plus de 20 portefeuilles sont concernés. CZ a aussi pris la parole : mettez vite votre système à jour et ne comptez pas sur votre logiciel de portefeuille pour vous protéger contre ce genre de faille profonde.
Gérer ses propres actifs, c’est aussi en assumer la responsabilité. N’arrêtez pas de mettre votre système à jour ; si vous vous faites vraiment voler, vous n’aurez plus que vos yeux pour pleurer.
$BTC
$ETH
#IncidentDeSécurité