L’Asie renforce la sécurité des plateformes de cryptomonnaies après des avertissements concernant des attaques en cours
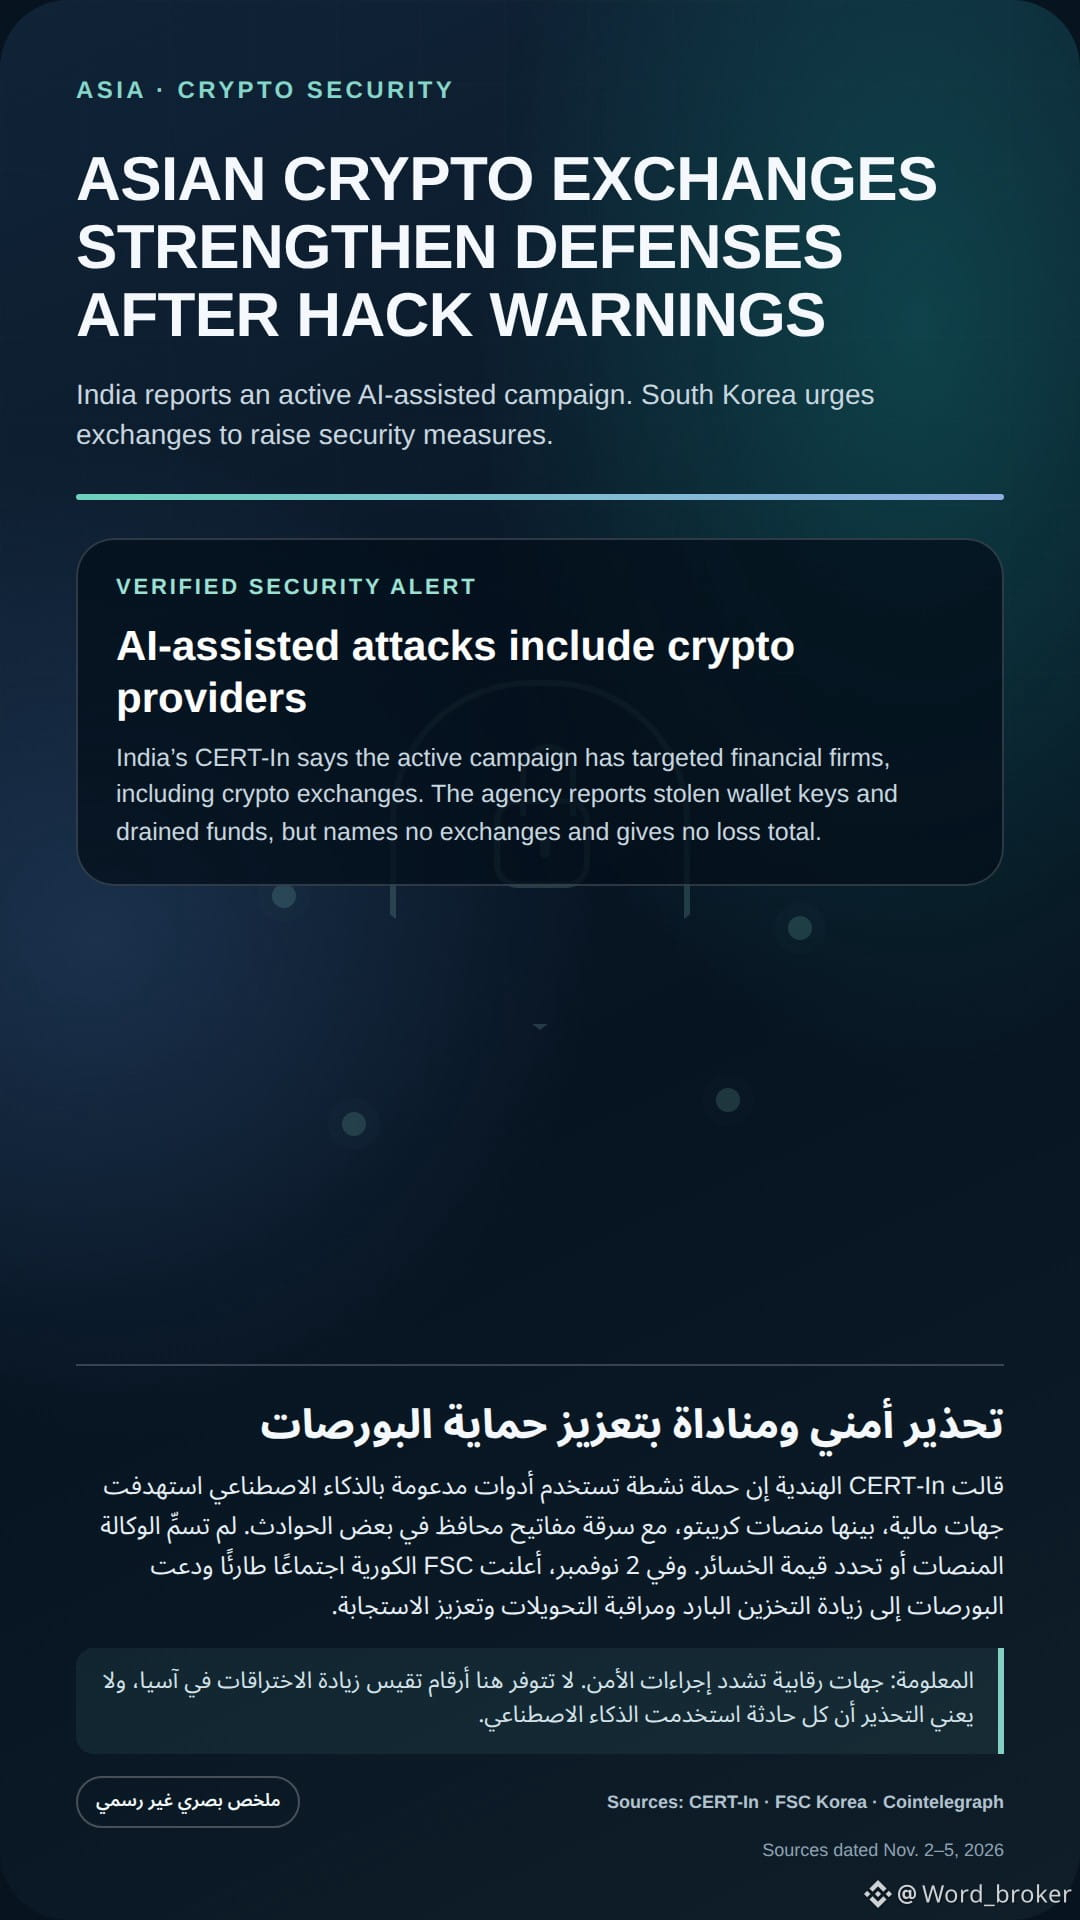
Les faits : Dans une alerte publiée le 4 novembre, l’indien CERT-In a indiqué qu’une campagne active, soutenue par des outils d’intelligence artificielle, ciblait des entités financières, notamment des plateformes de cryptomonnaies. L’agence a fait état du vol de clés de portefeuilles et de transferts de fonds lors de certains incidents, sans toutefois nommer les plateformes touchées ni préciser le montant des pertes.
Le 2 novembre, la FSC coréenne a confirmé la tenue d’une réunion d’urgence à la suite de l’incident Binance et a appelé les plateformes d’actifs numériques à accroître le stockage à froid, à surveiller les dépôts et les retraits et à renforcer leur réponse aux incidents.
Analyse : Ces évolutions mettent en évidence la priorité à accorder à la protection des clés de portefeuilles et aux contrôles d’approbation des transferts. Les sources ne fournissent aucun chiffre permettant de mesurer l’augmentation des piratages en Asie et ne prouvent pas que chaque incident ait fait appel à l’intelligence artificielle.
Sources :
Cointelegraph : https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In : https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Commission coréenne des services financiers : https://www.fsc.go.kr/no010101/88054
CrowdStrike : https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/
Les faits : Dans une alerte publiée le 4 novembre, l’indien CERT-In a indiqué qu’une campagne active, soutenue par des outils d’intelligence artificielle, ciblait des entités financières, notamment des plateformes de cryptomonnaies. L’agence a fait état du vol de clés de portefeuilles et de transferts de fonds lors de certains incidents, sans toutefois nommer les plateformes touchées ni préciser le montant des pertes.
Le 2 novembre, la FSC coréenne a confirmé la tenue d’une réunion d’urgence à la suite de l’incident Binance et a appelé les plateformes d’actifs numériques à accroître le stockage à froid, à surveiller les dépôts et les retraits et à renforcer leur réponse aux incidents.
Analyse : Ces évolutions mettent en évidence la priorité à accorder à la protection des clés de portefeuilles et aux contrôles d’approbation des transferts. Les sources ne fournissent aucun chiffre permettant de mesurer l’augmentation des piratages en Asie et ne prouvent pas que chaque incident ait fait appel à l’intelligence artificielle.
Sources :
Cointelegraph : https://cointelegraph.com/magazine/asian-crypto-exchanges-bunker-down-as-hacks-surge-asia-express
CERT-In : https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
Commission coréenne des services financiers : https://www.fsc.go.kr/no010101/88054
CrowdStrike : https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/