Quand tu retires des fonds ou que tu les transfères vers un portefeuille froid, tu recopies l’adresse depuis « Virements récents / Historique des transactions », ou tu ouvres ton carnet d’adresses, la vérifies toi-même, puis la colles ?
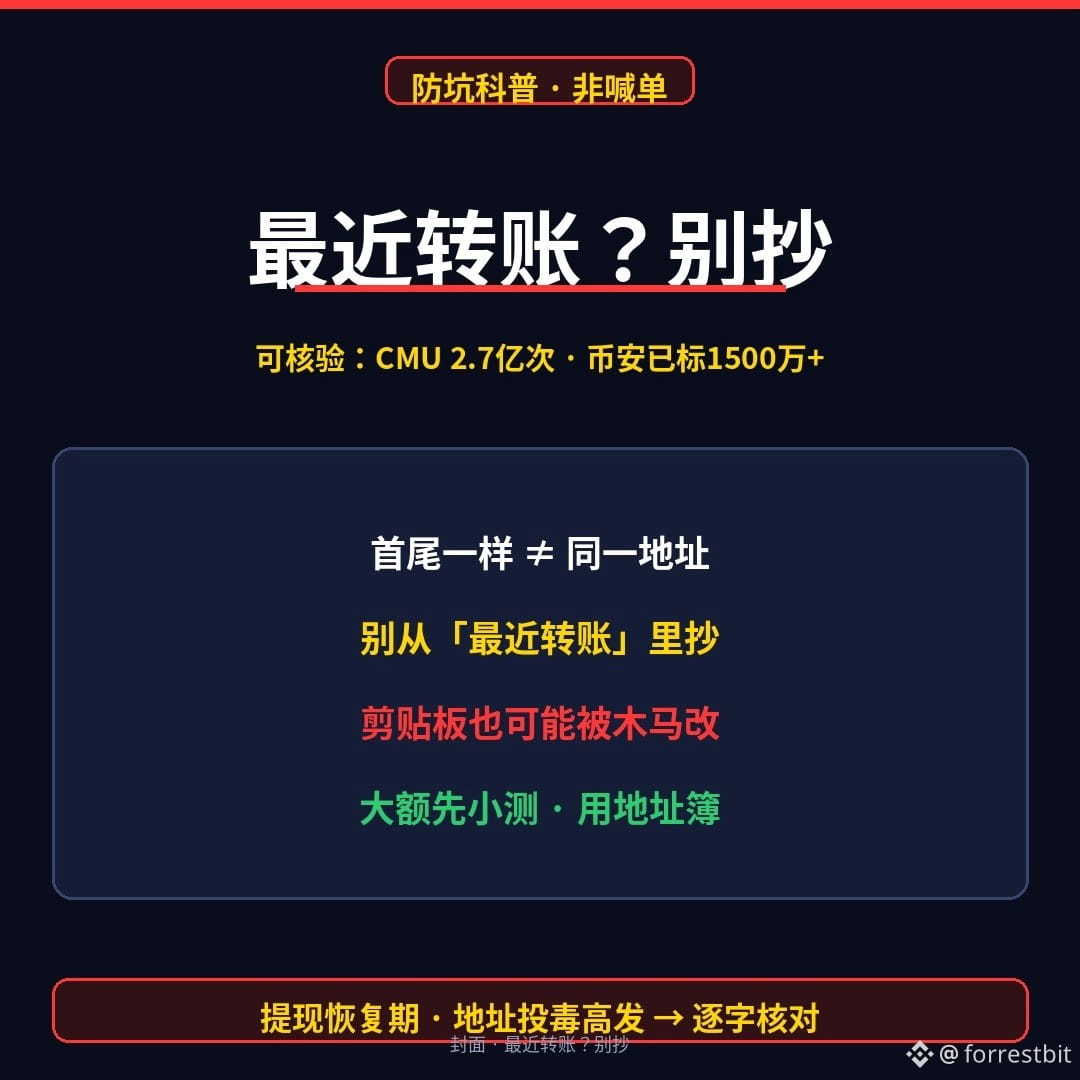
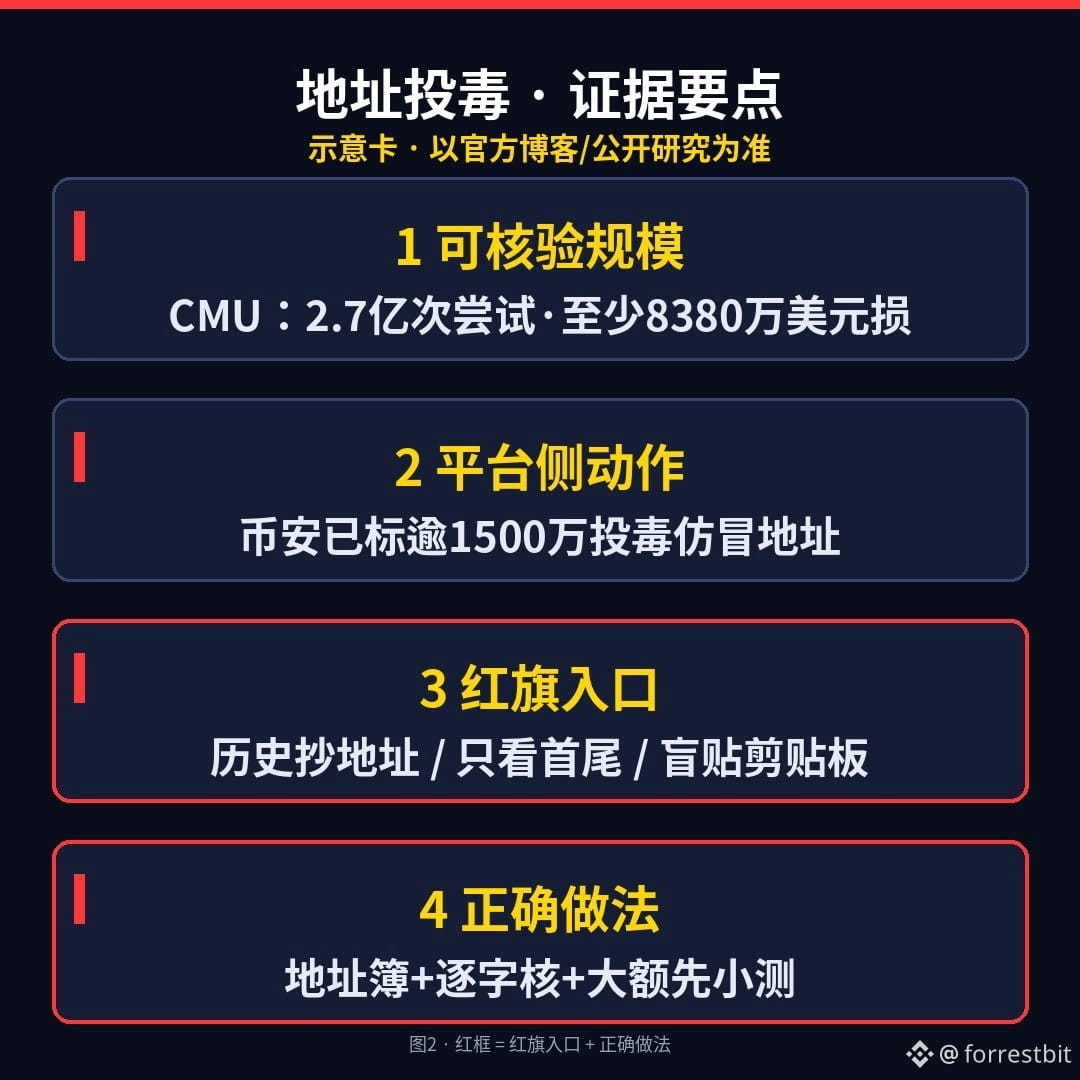
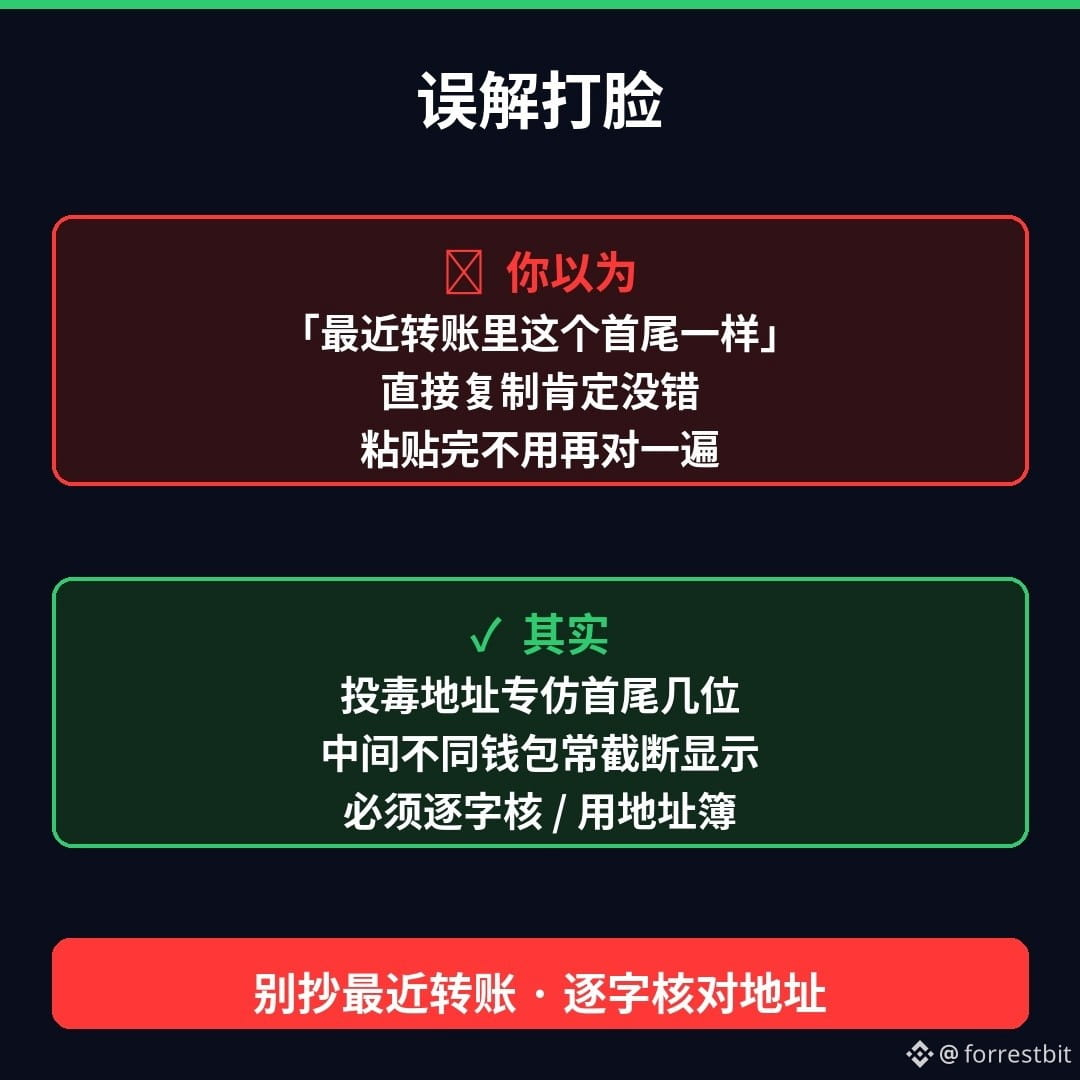
Ces quelques jours de reprise des retraits constituent une période à haut risque d’empoisonnement d’adresses. Des alertes publiques (notamment de BlockBeats) et plusieurs avertissements antérieurs de He Yi ont toutes pointé la même méthode : les escrocs surveillent les adresses publiques ou celles qui ont récemment effectué un transfert, créent une fausse adresse dont **les premiers et derniers caractères se ressemblent beaucoup**, puis envoient une petite transaction « d’empoisonnement » pour l’ajouter à ton historique. Les interfaces des portefeuilles n’affichent souvent que le début et la fin de l’adresse complète ; il est pratiquement impossible de voir que quelques caractères au milieu diffèrent. Autre méthode : un cheval de Troie qui infecte le presse-papiers — tu copies la bonne adresse, mais elle est modifiée avant d’être collée. Pour vérifier le contexte : une équipe de Carnegie Mellon a recensé plus de **270 millions** de tentatives d’empoisonnement sur Ethereum et BSC entre juillet 2022 et juin 2024, visant plus de **17 millions** d’adresses. Parmi elles, 6 633 transferts erronés ont représenté au moins environ **83,8 millions de dollars**. L’équipe sécurité de Binance a déclaré publiquement avoir signalé plus de **15 millions** d’adresses contrefaites ou impliquées dans des tentatives d’empoisonnement sur ETH/BSC (se référer au blog officiel).
À retenir comme signaux d’alerte : ① copier en un clic depuis « Virements récents » ② ne vérifier que les quatre premiers et derniers caractères avant de confirmer ③ ne pas vérifier toute l’adresse après l’avoir collée ④ recopier immédiatement une adresse ressemblante après avoir reçu un petit montant inconnu. En bref : mêmes premiers et derniers caractères ≠ même adresse.
Tu te dis que « cette adresse familière dans l’historique est forcément celle d’une personne de confiance » ? En réalité, l’empoisonnement consiste justement à imiter les premiers et derniers caractères et à compter sur ta précipitation. Voici trois choses que tu peux faire dès ce soir :
1) Privilégie les adresses vérifiées de ton carnet d’adresses ou de ta liste blanche ; ne les recopie pas depuis l’historique des transactions.
2) Après avoir collé l’adresse, vérifie-la intégralement, caractère par caractère, deux ou trois fois (y compris le réseau et la cryptomonnaie).
3) Pour un montant important, fais d’abord un petit virement test et attends sa confirmation avant d’envoyer le reste — même après le test, vérifie à nouveau l’adresse affichée à l’écran avant le transfert final.
Qu’est-ce qui te fait le plus peur : A, recopier une adresse empoisonnée depuis « Virements récents », ou B, qu’un cheval de Troie modifie quelques caractères au milieu dans le presse-papiers ? Choisis une réponse dans les commentaires (ne publie pas d’adresse complète ni de phrase de récupération).
(Contenu éducatif, ne constituant pas un conseil en investissement. Je ne fais pas de trading et ne donne pas de signaux d’achat ou de vente. Les informations sont reprises des explications du blog de sécurité de Binance sur l’empoisonnement d’adresses, des alertes publiques concernant cette pratique pendant la reprise des retraits, ainsi que des statistiques de Carnegie Mellon ; les chiffres et outils sont à vérifier dans les dernières annonces officielles. Ce contenu a été généré avec l’aide de l’IA, puis relu et mis en forme par une personne.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
Ces quelques jours de reprise des retraits constituent une période à haut risque d’empoisonnement d’adresses. Des alertes publiques (notamment de BlockBeats) et plusieurs avertissements antérieurs de He Yi ont toutes pointé la même méthode : les escrocs surveillent les adresses publiques ou celles qui ont récemment effectué un transfert, créent une fausse adresse dont **les premiers et derniers caractères se ressemblent beaucoup**, puis envoient une petite transaction « d’empoisonnement » pour l’ajouter à ton historique. Les interfaces des portefeuilles n’affichent souvent que le début et la fin de l’adresse complète ; il est pratiquement impossible de voir que quelques caractères au milieu diffèrent. Autre méthode : un cheval de Troie qui infecte le presse-papiers — tu copies la bonne adresse, mais elle est modifiée avant d’être collée. Pour vérifier le contexte : une équipe de Carnegie Mellon a recensé plus de **270 millions** de tentatives d’empoisonnement sur Ethereum et BSC entre juillet 2022 et juin 2024, visant plus de **17 millions** d’adresses. Parmi elles, 6 633 transferts erronés ont représenté au moins environ **83,8 millions de dollars**. L’équipe sécurité de Binance a déclaré publiquement avoir signalé plus de **15 millions** d’adresses contrefaites ou impliquées dans des tentatives d’empoisonnement sur ETH/BSC (se référer au blog officiel).
À retenir comme signaux d’alerte : ① copier en un clic depuis « Virements récents » ② ne vérifier que les quatre premiers et derniers caractères avant de confirmer ③ ne pas vérifier toute l’adresse après l’avoir collée ④ recopier immédiatement une adresse ressemblante après avoir reçu un petit montant inconnu. En bref : mêmes premiers et derniers caractères ≠ même adresse.
Tu te dis que « cette adresse familière dans l’historique est forcément celle d’une personne de confiance » ? En réalité, l’empoisonnement consiste justement à imiter les premiers et derniers caractères et à compter sur ta précipitation. Voici trois choses que tu peux faire dès ce soir :
1) Privilégie les adresses vérifiées de ton carnet d’adresses ou de ta liste blanche ; ne les recopie pas depuis l’historique des transactions.
2) Après avoir collé l’adresse, vérifie-la intégralement, caractère par caractère, deux ou trois fois (y compris le réseau et la cryptomonnaie).
3) Pour un montant important, fais d’abord un petit virement test et attends sa confirmation avant d’envoyer le reste — même après le test, vérifie à nouveau l’adresse affichée à l’écran avant le transfert final.
Qu’est-ce qui te fait le plus peur : A, recopier une adresse empoisonnée depuis « Virements récents », ou B, qu’un cheval de Troie modifie quelques caractères au milieu dans le presse-papiers ? Choisis une réponse dans les commentaires (ne publie pas d’adresse complète ni de phrase de récupération).
(Contenu éducatif, ne constituant pas un conseil en investissement. Je ne fais pas de trading et ne donne pas de signaux d’achat ou de vente. Les informations sont reprises des explications du blog de sécurité de Binance sur l’empoisonnement d’adresses, des alertes publiques concernant cette pratique pendant la reprise des retraits, ainsi que des statistiques de Carnegie Mellon ; les chiffres et outils sont à vérifier dans les dernières annonces officielles. Ce contenu a été généré avec l’aide de l’IA, puis relu et mis en forme par une personne.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普