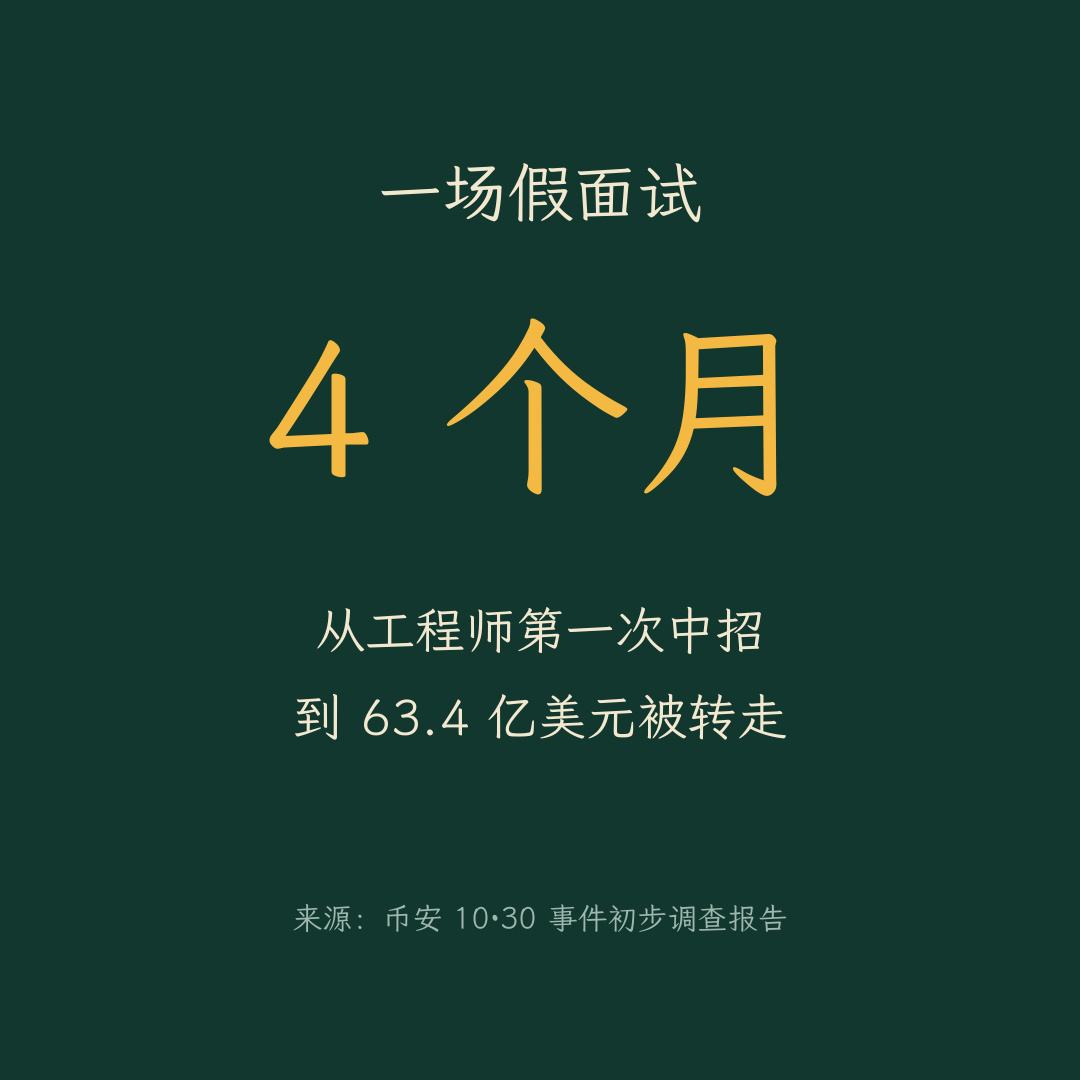
J’ai terminé de lire le rapport d’enquête de Binance. Ce qui m’a le plus marqué, ce n’est pas les 6,3 milliards, mais le point d’entrée : un « exercice d’entretien ».
En gros, l’attaquant s’est fait passer pour un recruteur, a mené deux entretiens, puis a demandé à un ingénieur de télécharger un « test de programmation » sur son ordinateur professionnel. Une fois le code malveillant exécuté, plusieurs autres ordinateurs et outils internes ont été compromis peu à peu. Le rapport indique que les préparatifs avaient commencé dès juin.
Ma méthode est très simple : les fichiers, scripts et « exercices » envoyés par des inconnus, je ne les ouvre que sur un vieil ordinateur ou une machine virtuelle où aucun compte n’est connecté. Je ne les ouvre jamais sur mes appareils de travail ou ceux qui contiennent mon portefeuille.
Vous avez déjà reçu d’étranges invitations à un entretien ou à une collaboration ?
#Rapport_d_enquête_sur_l_incident_de_sécurité_de_Binance_10·30 #Web3安全 #cryptomonnaies
Observations personnelles, ceci ne constitue pas un conseil en investissement. $BNB
En gros, l’attaquant s’est fait passer pour un recruteur, a mené deux entretiens, puis a demandé à un ingénieur de télécharger un « test de programmation » sur son ordinateur professionnel. Une fois le code malveillant exécuté, plusieurs autres ordinateurs et outils internes ont été compromis peu à peu. Le rapport indique que les préparatifs avaient commencé dès juin.
Ma méthode est très simple : les fichiers, scripts et « exercices » envoyés par des inconnus, je ne les ouvre que sur un vieil ordinateur ou une machine virtuelle où aucun compte n’est connecté. Je ne les ouvre jamais sur mes appareils de travail ou ceux qui contiennent mon portefeuille.
Vous avez déjà reçu d’étranges invitations à un entretien ou à une collaboration ?
#Rapport_d_enquête_sur_l_incident_de_sécurité_de_Binance_10·30 #Web3安全 #cryptomonnaies
Observations personnelles, ceci ne constitue pas un conseil en investissement. $BNB