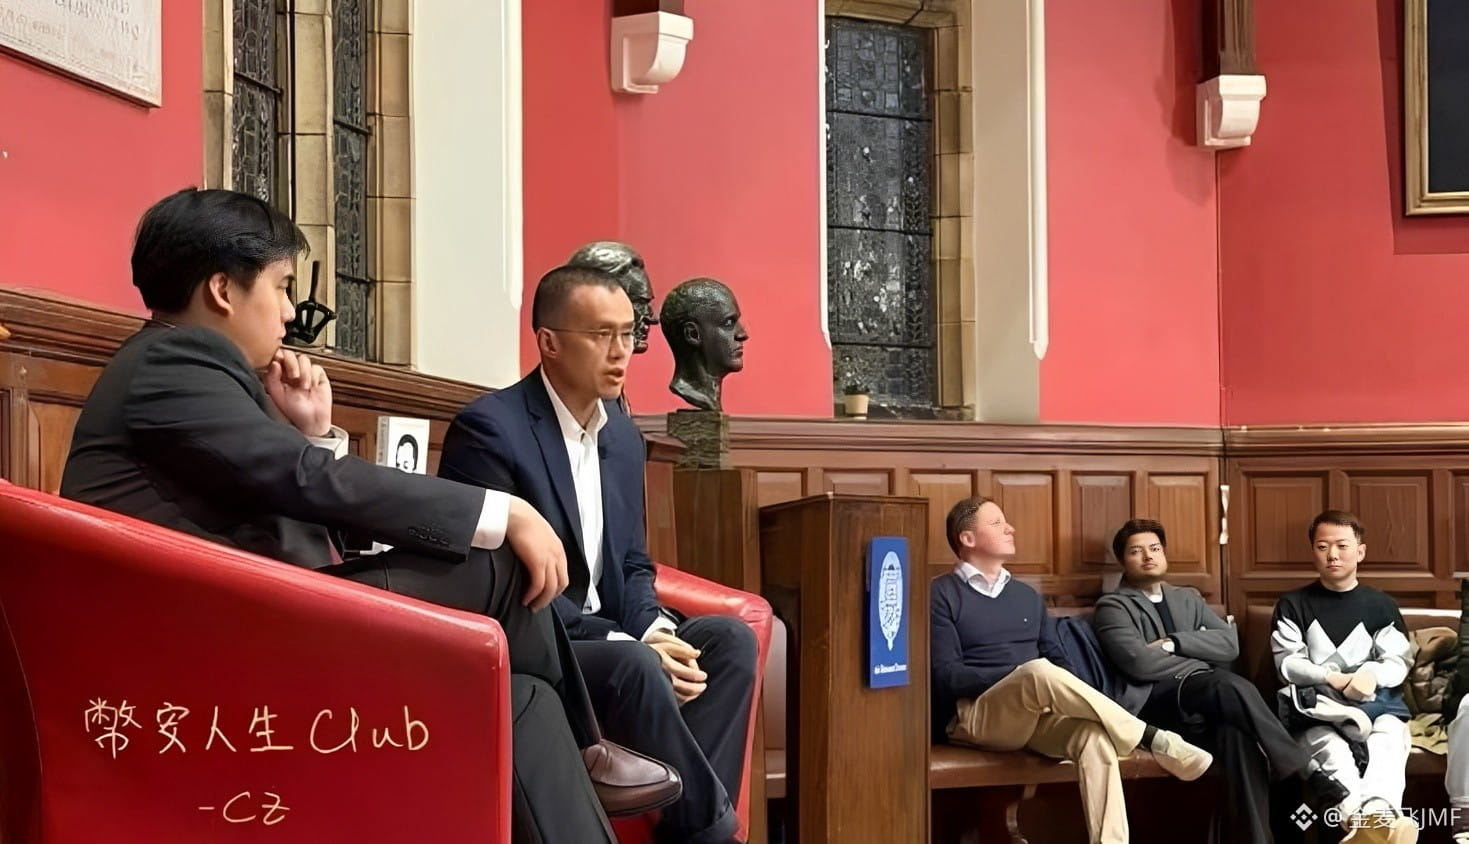
CZ parle sans détour lors d’un entretien à l’Université d’Oxford : ce vol aurait pu être évité !
Lors d’un entretien avec la société de débat de l’Université d’Oxford, CZ a estimé que des failles dans les mesures de sécurité internes avaient rendu possible un vol qui aurait pu être empêché.
Selon CZ, les pirates ont préparé leur attaque pendant cinq à six mois. Ils se sont d’abord fait passer pour des recruteurs et ont piégé des employés en leur faisant télécharger un programme malveillant sous prétexte d’un faux entretien. Ils ont ensuite utilisé les ordinateurs compromis et des outils d’IA internes pour s’infiltrer peu à peu dans le système de portefeuilles.
Ce n’est que le 29 octobre que les pirates sont passés à l’action et ont transféré directement des actifs d’une valeur pouvant atteindre 6,34 milliards de dollars.
Enfin, CZ estime que l’IA rend les cyberattaques plus rapides et plus complexes, et que les entreprises doivent investir davantage de ressources pour renforcer leur défense.
En fin de compte, les pirates ont préparé leur attaque pendant des mois, mais ont fini par trouver une faille grâce à un faux entretien.
Même un géant des plateformes d’échange comme Binance doit revoir ses dispositifs de sécurité.
#币安安全事件恢复进展:98%被盗资产已回填 $BNB
Lors d’un entretien avec la société de débat de l’Université d’Oxford, CZ a estimé que des failles dans les mesures de sécurité internes avaient rendu possible un vol qui aurait pu être empêché.
Selon CZ, les pirates ont préparé leur attaque pendant cinq à six mois. Ils se sont d’abord fait passer pour des recruteurs et ont piégé des employés en leur faisant télécharger un programme malveillant sous prétexte d’un faux entretien. Ils ont ensuite utilisé les ordinateurs compromis et des outils d’IA internes pour s’infiltrer peu à peu dans le système de portefeuilles.
Ce n’est que le 29 octobre que les pirates sont passés à l’action et ont transféré directement des actifs d’une valeur pouvant atteindre 6,34 milliards de dollars.
Enfin, CZ estime que l’IA rend les cyberattaques plus rapides et plus complexes, et que les entreprises doivent investir davantage de ressources pour renforcer leur défense.
En fin de compte, les pirates ont préparé leur attaque pendant des mois, mais ont fini par trouver une faille grâce à un faux entretien.
Même un géant des plateformes d’échange comme Binance doit revoir ses dispositifs de sécurité.
#币安安全事件恢复进展:98%被盗资产已回填 $BNB