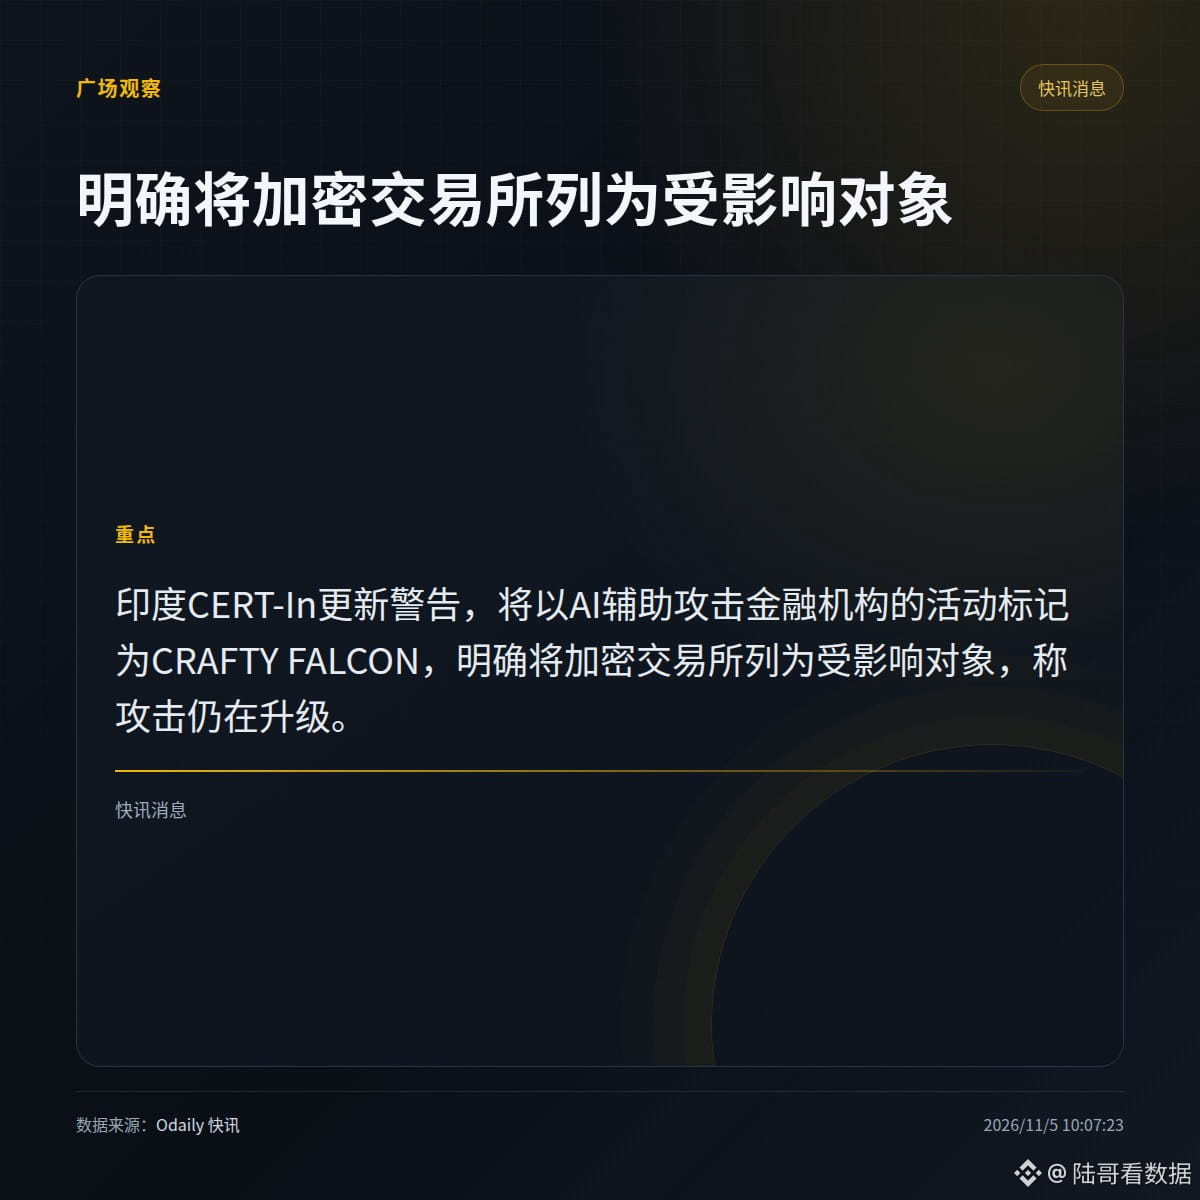
L’équipe indienne d’intervention en cas d’urgence informatique (CERT-In) a identifié mercredi le groupe d’attaquants assistés par l’IA qui cible des institutions financières sous le nom de « CRAFTY FALCON ». Dans une mise à jour de son avis initial, publié en octobre dernier, elle a explicitement ajouté les plateformes d’échange de cryptomonnaies à la liste des entités touchées.
Selon l’avis, les attaquants exploitent des applications vulnérables et des environnements de test exposés. À l’aide d’identifiants et de jetons d’accès partagés, ils pénètrent dans les systèmes de production, puis déploient des fichiers malveillants contre l’infrastructure cloud. Des outils d’IA servent à générer et à perfectionner rapidement les scripts d’attaque. Certaines opérations sont menées le week-end et pendant les jours fériés afin de retarder leur détection.
L’organisme indique également que les attaquants ont effectué de petits virements de test pour vérifier la possibilité de transferts non autorisés, puis dérobé des clés de portefeuille et transféré des fonds. CERT-In n’a communiqué ni le nom des plateformes touchées ni le montant des pertes.
· Les recommandations sont claires : surveillance 24 h/24 et 7 j/7, renforcement des effectifs le week-end et les jours fériés, et abaissement des seuils d’alerte.
· Les méthodes d’attaque et leurs conséquences mentionnées ci-dessus sont tirées de l’avis de CERT-In, qui ne précise pas l’identité des victimes.
Votre équipe abaisse-t-elle les seuils d’alerte le week-end ?
Selon l’avis, les attaquants exploitent des applications vulnérables et des environnements de test exposés. À l’aide d’identifiants et de jetons d’accès partagés, ils pénètrent dans les systèmes de production, puis déploient des fichiers malveillants contre l’infrastructure cloud. Des outils d’IA servent à générer et à perfectionner rapidement les scripts d’attaque. Certaines opérations sont menées le week-end et pendant les jours fériés afin de retarder leur détection.
L’organisme indique également que les attaquants ont effectué de petits virements de test pour vérifier la possibilité de transferts non autorisés, puis dérobé des clés de portefeuille et transféré des fonds. CERT-In n’a communiqué ni le nom des plateformes touchées ni le montant des pertes.
· Les recommandations sont claires : surveillance 24 h/24 et 7 j/7, renforcement des effectifs le week-end et les jours fériés, et abaissement des seuils d’alerte.
· Les méthodes d’attaque et leurs conséquences mentionnées ci-dessus sont tirées de l’avis de CERT-In, qui ne précise pas l’identité des victimes.
Votre équipe abaisse-t-elle les seuils d’alerte le week-end ?