Crypto : le piratage de Binance a commencé par un faux entretien d’embauche
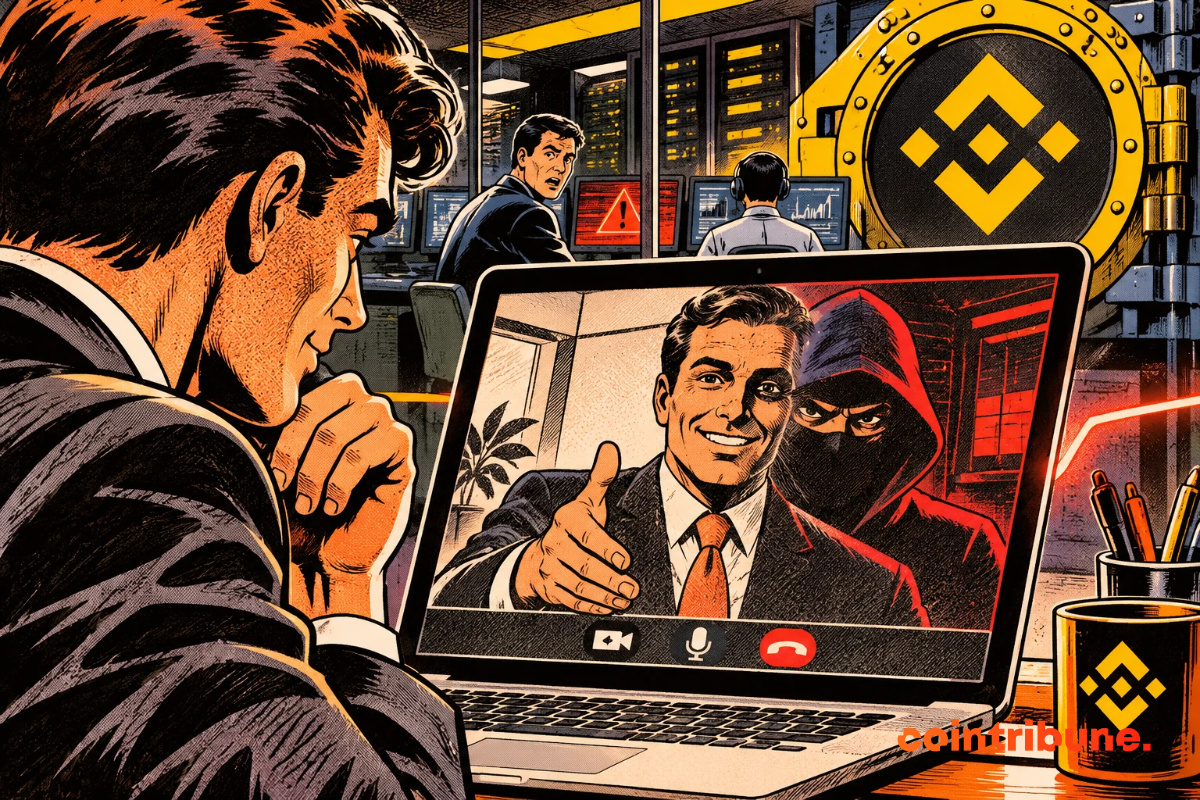
Un faux entretien d’embauche a permis aux pirates d’infecter l’ordinateur d’un ingénieur de Binance avant le vol de 6,34 milliards de dollars du 29 octobre 2026. Dans son rapport publié le 3 novembre, la plateforme d’échange de cryptomonnaies décrit une infiltration préparée pendant des mois, avec des programmes malveillants, des identifiants volés et l’utilisation abusive d’un outil interne d’intelligence artificielle.
Un ingénieur a téléchargé un exercice de programmation infecté après deux faux entretiens.
Les attaquants ont utilisé un outil d’IA interne et des identifiants de déploiement volés.
Binance affirme avoir restitué 98 % des actifs concernés et bloqué ou intercepté 2,85 milliards de dollars.
Un faux recrutement a permis l’infiltration de Binance
L’enquête révèle une opération bien plus longue qu’on ne le pensait. Après le piratage de Binance lié à des pirates nord-coréens, la plateforme a reconstitué une séquence qui a commencé en juin 2026, quatre mois avant le vol.
Un ingénieur chargé des opérations sur les portefeuilles avait alors téléchargé une version modifiée de Homebrew, alors qu’il recherchait un outil de programmation assistée par IA.
Homebrew est un gestionnaire de paquets couramment utilisé par les développeurs sous macOS et Linux.
Binance a détecté l’anomalie, remplacé l’ordinateur de l’employé et renouvelé les identifiants concernés. Cependant, les pirates avaient déjà obtenu des informations sur ses fonctions et ses collègues.
Une deuxième opération a commencé en septembre.
Un autre ingénieur a reçu une proposition d’emploi par l’intermédiaire d’une plateforme de recrutement légitime. Le prétendu recruteur s’est présenté comme chef de projet dans une entreprise.
$BNB
$LINK
$MACI.US
#hakeo
Un faux entretien d’embauche a permis aux pirates d’infecter l’ordinateur d’un ingénieur de Binance avant le vol de 6,34 milliards de dollars du 29 octobre 2026. Dans son rapport publié le 3 novembre, la plateforme d’échange de cryptomonnaies décrit une infiltration préparée pendant des mois, avec des programmes malveillants, des identifiants volés et l’utilisation abusive d’un outil interne d’intelligence artificielle.
Un ingénieur a téléchargé un exercice de programmation infecté après deux faux entretiens.
Les attaquants ont utilisé un outil d’IA interne et des identifiants de déploiement volés.
Binance affirme avoir restitué 98 % des actifs concernés et bloqué ou intercepté 2,85 milliards de dollars.
Un faux recrutement a permis l’infiltration de Binance
L’enquête révèle une opération bien plus longue qu’on ne le pensait. Après le piratage de Binance lié à des pirates nord-coréens, la plateforme a reconstitué une séquence qui a commencé en juin 2026, quatre mois avant le vol.
Un ingénieur chargé des opérations sur les portefeuilles avait alors téléchargé une version modifiée de Homebrew, alors qu’il recherchait un outil de programmation assistée par IA.
Homebrew est un gestionnaire de paquets couramment utilisé par les développeurs sous macOS et Linux.
Binance a détecté l’anomalie, remplacé l’ordinateur de l’employé et renouvelé les identifiants concernés. Cependant, les pirates avaient déjà obtenu des informations sur ses fonctions et ses collègues.
Une deuxième opération a commencé en septembre.
Un autre ingénieur a reçu une proposition d’emploi par l’intermédiaire d’une plateforme de recrutement légitime. Le prétendu recruteur s’est présenté comme chef de projet dans une entreprise.
$BNB
$LINK
$MACI.US
#hakeo