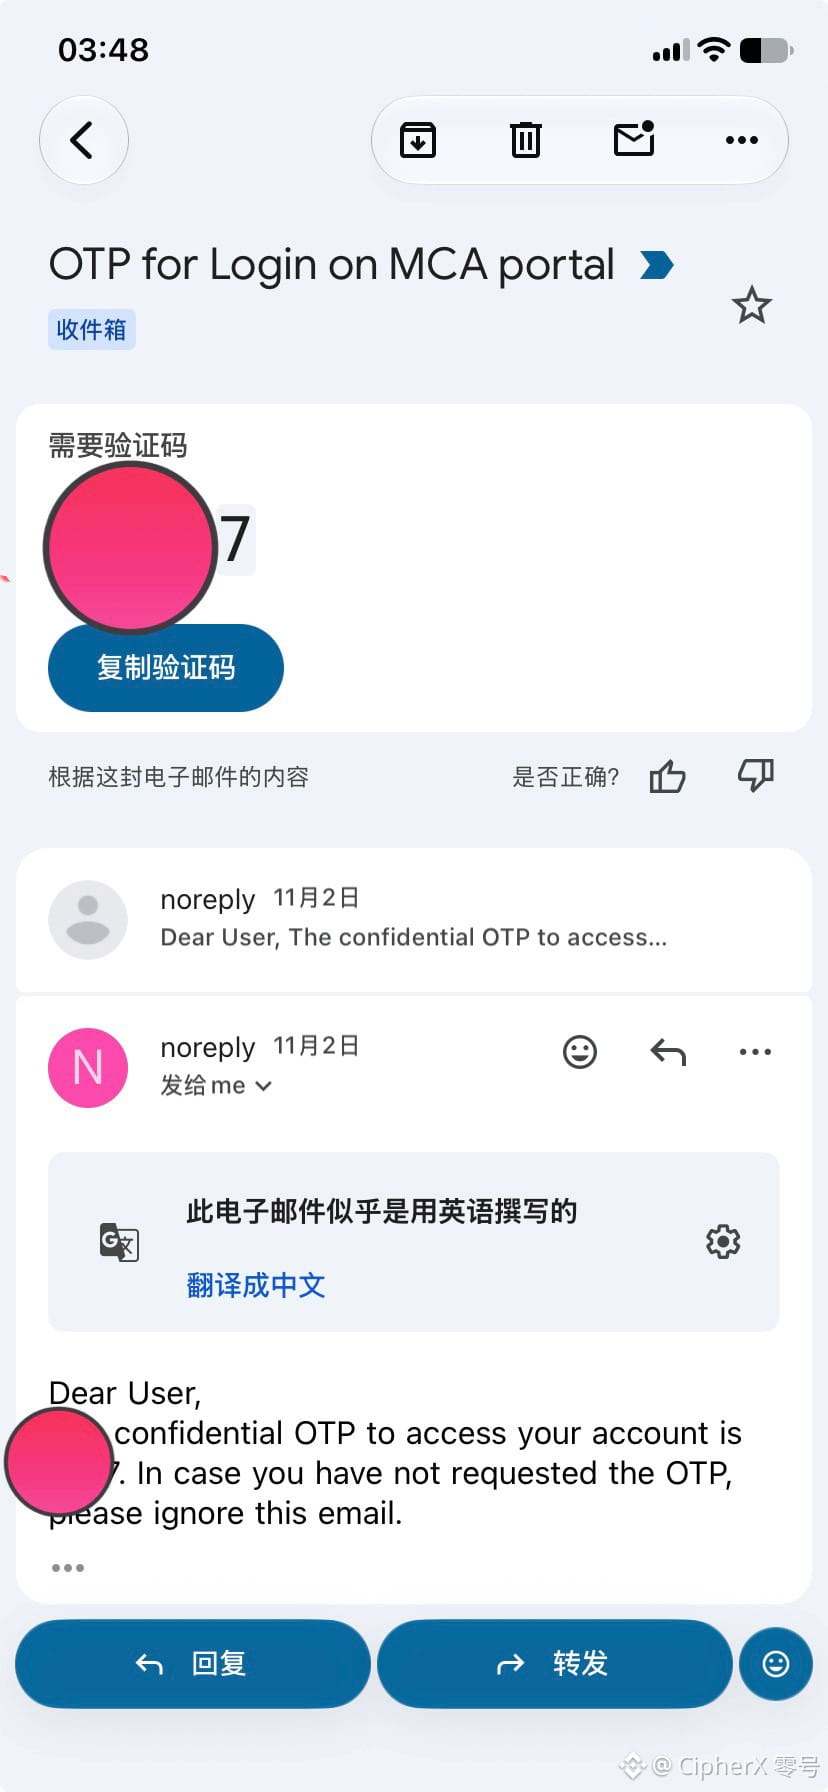
Mes systèmes ont récemment subi deux attaques ciblées coup sur coup, les 2 et 4 novembre.
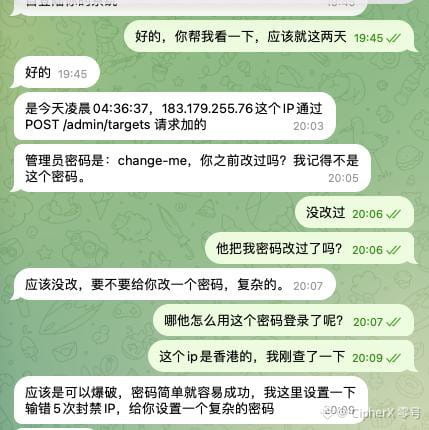
Alors que je mettais à niveau mon dispositif de sécurité des mots de passe, du 3 au 4 novembre, un attaquant a profité de la fenêtre de maintenance pour s'introduire dans mon système d'IA à 4 h 36 le 4. Ce n'est qu'à 19 h 40 ce soir-là, alors que le système fonctionnait en direct, que j'ai repéré un nom d'utilisateur malveillant injecté qui exécutait des scripts de test en arrière-plan dans mon système.
Cela a été un sérieux signal d'alarme en matière de sécurité des accès. J'ai immédiatement procédé à une reconstruction complète et au renforcement de mon architecture de mots de passe, réinitialisé tous les identifiants et déployé une couche de protection premium dédiée afin de sécuriser l'ensemble de l'environnement.
Parallèlement, je suis toujours en train de mettre à jour les mots de passe de mes comptes sur toutes les grandes plateformes, ce qui me prendra encore un peu de temps.
Alors que je mettais à niveau mon dispositif de sécurité des mots de passe, du 3 au 4 novembre, un attaquant a profité de la fenêtre de maintenance pour s'introduire dans mon système d'IA à 4 h 36 le 4. Ce n'est qu'à 19 h 40 ce soir-là, alors que le système fonctionnait en direct, que j'ai repéré un nom d'utilisateur malveillant injecté qui exécutait des scripts de test en arrière-plan dans mon système.
Cela a été un sérieux signal d'alarme en matière de sécurité des accès. J'ai immédiatement procédé à une reconstruction complète et au renforcement de mon architecture de mots de passe, réinitialisé tous les identifiants et déployé une couche de protection premium dédiée afin de sécuriser l'ensemble de l'environnement.
Parallèlement, je suis toujours en train de mettre à jour les mots de passe de mes comptes sur toutes les grandes plateformes, ce qui me prendra encore un peu de temps.