
🚨 INCIDENT DE SÉCURITÉ DE BINANCE DU 29 OCTOBRE : UN AVERTISSEMENT QUE TOUTE L’INDUSTRIE CRYPTO DEVRAIT PRENDRE AU SÉRIEUX.
Binance a communiqué davantage de détails sur le déroulement de l’attaque du 29 octobre, et les conclusions mettent en évidence une faille majeure à laquelle toutes les plateformes crypto doivent remédier.
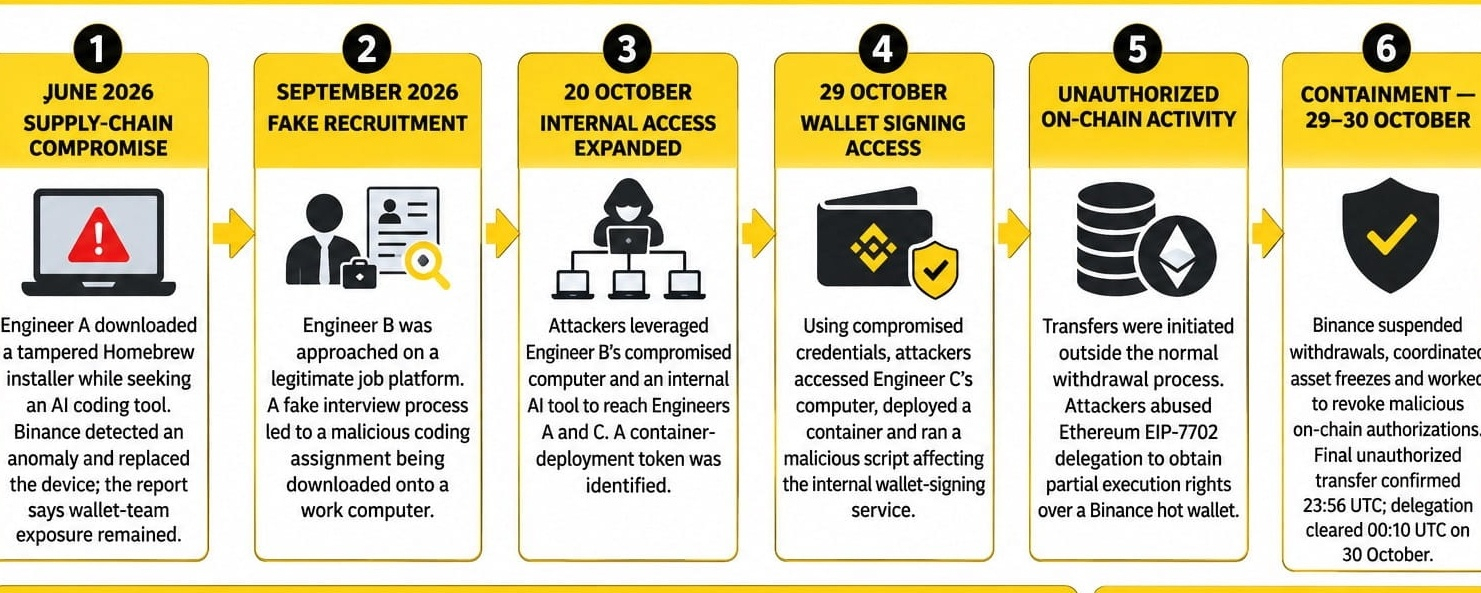
Selon la mise à jour de l’enquête de Binance du 3 novembre, il ne s’agissait pas simplement d’un vol de clés privées. Les attaquants auraient utilisé de faux entretiens de recrutement, des logiciels malveillants et des accès d’employés compromis pour pénétrer dans les systèmes internes.
Voici les principales conclusions :
🔹 Comment l’attaque a-t-elle commencé ?
Les attaquants auraient approché des employés sous prétexte de faux entretiens d’embauche et au moyen de logiciels malveillants, compromettant finalement des appareils et des identifiants internes.
🔹 Comment ont-ils accédé aux opérations liées aux portefeuilles ?
L’accès interne compromis a été utilisé conjointement à l’exploitation du mécanisme d’autorisation EIP-7702 d’Ethereum afin d’obtenir des droits d’exécution non autorisés sur un portefeuille chaud de Binance.
🔹 Qu’est-ce qui a été touché ?
Environ 6,34 milliards de dollars d’actifs numériques étaient concernés, notamment des XRP, SOL, OP, BTC et ETH.
🔹 Les progrès de Binance en matière de récupération
Au 31 octobre, Binance indiquait qu’environ 2,85 milliards de dollars avaient été gelés ou interceptés, tandis que 98 % des actifs en jetons concernés avaient été reconstitués.
🔹 Qui était responsable ?
Binance a déclaré que le FBI attribuait l’incident à la Corée du Nord (RPDC).
🔹 Qu’a fait Binance depuis ?
La plateforme d’échange affirme avoir reconstruit les systèmes de portefeuille touchés, remplacé les appareils compromis, renforcé les contrôles d’accès et lancé un audit indépendant de cybersécurité.
MON POINT DE VUE SUR LE MARCHÉ :
Une leçon importante me semble évidente : la sécurité des cryptomonnaies ne se résume pas aux clés privées, aux portefeuilles hors ligne ou à la technologie blockchain.
Parfois, la plus grande vulnérabilité est le facteur humain.
Un faux entretien, le téléchargement d’un logiciel dangereux ou le compte d’un seul employé compromis peuvent créer de graves risques pour toute une plateforme financière.
À mon avis, les priorités pour l’avenir devraient être :
• Renforcer la sécurité interne et la protection des employés.
• Réaliser des audits indépendants de cybersécurité.
• Améliorer les systèmes d’autorisation des portefeuilles.
• Détecter les menaces et y réagir plus rapidement.
• Assurer une transparence totale et protéger les actifs des utilisateurs.
Les cryptomonnaies se développent, mais leurs systèmes de sécurité doivent progresser encore plus vite.
Selon vous, quel est le risque de sécurité le plus important : les employés compromis, les attaques malveillantes alimentées par l’IA ou les vulnérabilités des portefeuilles chauds ?
Discutons-en.