
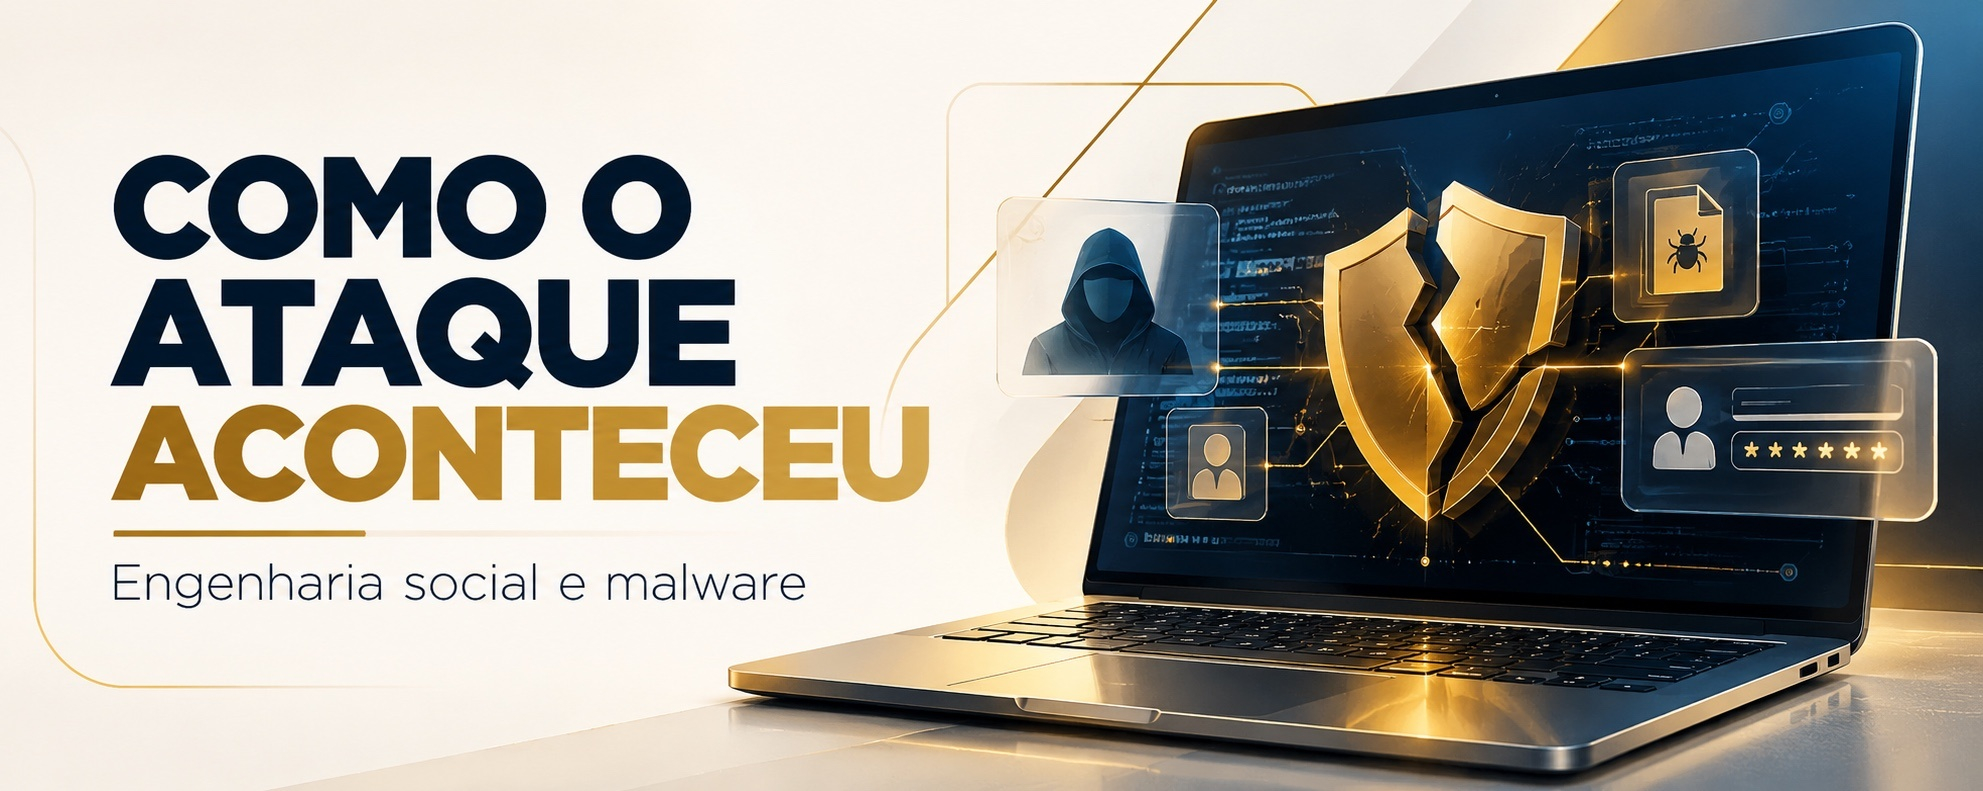
L’attaque qui a entraîné le vol d’environ 6,3 milliards de dollars américains en cryptomonnaies sur Binance, le 29 octobre 2026, n’a pas commencé par une transaction suspecte. Selon des informations publiées par la plateforme d’échange et rapportées par Reuters le 3 novembre, les attaquants ont passé des mois à compromettre les ordinateurs d’employés avant d’accéder à l’infrastructure responsable des portefeuilles numériques.
Comment l’intrusion s’est déroulée
Juin 2026 : un employé a installé un programme compromis présenté comme un outil légitime. Le logiciel malveillant a permis d’obtenir des informations internes.
Septembre 2026 : un autre ingénieur a été approché au moyen d’une fausse offre d’emploi. Lors d’entretiens frauduleux, les criminels l’ont incité à installer un logiciel malveillant.
20 octobre : les pirates avaient déjà compromis les ordinateurs de deux développeurs liés à l’infrastructure des portefeuilles, élargissant ainsi leur accès aux systèmes internes.
29 octobre : à l’aide d’identifiants compromis et de scripts malveillants, les attaquants ont d’abord transféré 233,46 millions de XRP depuis cinq portefeuilles en ligne en environ quatre minutes. D’autres cryptomonnaies ont également été détournées.
Que s’est-il passé ensuite ?
Binance a détecté des transactions suspectes et indiqué avoir gelé environ 2,85 milliards de dollars d’actifs. Cependant, les transferts non autorisés se sont poursuivis pendant près de quatre heures.
Le FBI a attribué l’attaque à un groupe associé à la Corée du Nord. Le gouvernement nord-coréen a rejeté cette accusation. Cette attribution doit être distinguée d’une conclusion judiciaire définitive.
Binance a déclaré qu’elle couvrirait les pertes des clients et renforcerait son infrastructure de sécurité.
Pourquoi est-ce important pour l’ensemble du marché ?
Cet incident montre que même des infrastructures complexes peuvent être compromises lorsque des criminels combinent ingénierie sociale, logiciels malveillants, identifiants volés et accès privilégiés.
La sécurité d’une plateforme d’échange ne dépend pas uniquement de la blockchain. Elle exige également la protection des appareils, la séparation des accès, une authentification robuste, la surveillance des transactions et des contrôles indépendants pour les transferts d’actifs.
Pour les investisseurs brésiliens, cet épisode souligne l’importance d’évaluer les risques liés à la conservation des actifs, les mécanismes de protection de ceux-ci et la transparence opérationnelle des plateformes utilisées.
Conclusion : la principale vulnérabilité exploitée était une chaîne de compromissions humaines et technologiques, et non une faille avérée dans le protocole de Bitcoin ou d’Ethereum.
Source : Reuters, 03/11/2026 — https://www.reuters.com/world/binance-says-hackers-used-fake-job-interview-compromise-computer-before-63-2026-11-03/
#Binance #Ciberseguranca #Criptomoedas #Blockchain #SegurancaDigital $BNB
$BTC $SOL