C’est drôle ! Un faux entretien d’embauche a aidé des pirates à voler 6,3 milliards de dollars à Binance ! Quelqu’un aurait besoin d’un nouveau job ? 😅 $ASTER
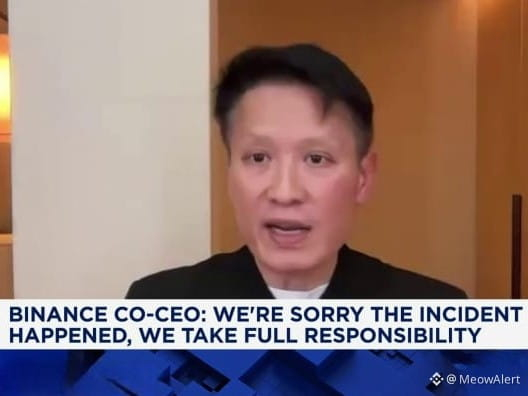
Les amis, qui aurait cru qu’un faux entretien d’embauche pourrait déboucher sur un vol de cryptomonnaies de 6,3 milliards de dollars ? C’est exactement ce qui s’est passé lors de l’incident chez Binance. Les pirates se seraient fait passer pour des recruteurs et auraient utilisé un faux exercice de programmation pour compromettre un employé.
Voici comment cela s’est passé :
Juin : Un employé a téléchargé un logiciel compromis en essayant d’installer un outil d’IA pour coder. Cela a donné aux pirates une première occasion de recueillir des informations internes.
Septembre : Un autre ingénieur de Binance a été contacté dans le cadre d’un faux processus de recrutement. Les pirates ont organisé des entretiens vidéo, puis ont fini par envoyer un exercice de programmation contenant un logiciel malveillant.
20 octobre : Les attaquants auraient utilisé des ordinateurs compromis et un outil d’IA interne pour accéder aux systèmes de deux développeurs de portefeuilles numériques.
29 octobre : À l’aide d’identifiants volés et de scripts malveillants, ils ont pénétré dans l’infrastructure de portefeuilles de Binance et dérobé environ 6,3 milliards de dollars en cryptomonnaies.
Un détail choquant : 233,46 millions $XRP ont été transférés depuis cinq portefeuilles chauds de Binance en quelques heures.
Le FBI a attribué l’attaque à un groupe de pirates nord-coréens. Binance affirme qu’environ 2,85 milliards de dollars d’actifs ont été gelés ou interceptés et que la plateforme a reconstitué environ 98 % des jetons concernés.
Les pirates n’ont pas postulé à un emploi chez Binance. Ils se sont fait passer pour les recruteurs, ont envoyé un faux exercice et ont transformé un processus de recrutement en un cauchemar sécuritaire colossal ! Quelqu’un aurait besoin d’un nouveau job ?
Et comme je vous l’ai dit plus tôt, il est clair que cette attaque n’a pas été préparée en quelques heures. La chronologie révèle des mois de préparation, le ciblage d’employés et des étapes soigneusement planifiées avant le piratage des portefeuilles. Les pirates avaient commencé à obtenir des accès bien avant le vol des fonds. Cela ressemble à une opération planifiée à l’avance, pas à une attaque improvisée du jour au lendemain. 🐱 $BNB
Les amis, qui aurait cru qu’un faux entretien d’embauche pourrait déboucher sur un vol de cryptomonnaies de 6,3 milliards de dollars ? C’est exactement ce qui s’est passé lors de l’incident chez Binance. Les pirates se seraient fait passer pour des recruteurs et auraient utilisé un faux exercice de programmation pour compromettre un employé.
Voici comment cela s’est passé :
Juin : Un employé a téléchargé un logiciel compromis en essayant d’installer un outil d’IA pour coder. Cela a donné aux pirates une première occasion de recueillir des informations internes.
Septembre : Un autre ingénieur de Binance a été contacté dans le cadre d’un faux processus de recrutement. Les pirates ont organisé des entretiens vidéo, puis ont fini par envoyer un exercice de programmation contenant un logiciel malveillant.
20 octobre : Les attaquants auraient utilisé des ordinateurs compromis et un outil d’IA interne pour accéder aux systèmes de deux développeurs de portefeuilles numériques.
29 octobre : À l’aide d’identifiants volés et de scripts malveillants, ils ont pénétré dans l’infrastructure de portefeuilles de Binance et dérobé environ 6,3 milliards de dollars en cryptomonnaies.
Un détail choquant : 233,46 millions $XRP ont été transférés depuis cinq portefeuilles chauds de Binance en quelques heures.
Le FBI a attribué l’attaque à un groupe de pirates nord-coréens. Binance affirme qu’environ 2,85 milliards de dollars d’actifs ont été gelés ou interceptés et que la plateforme a reconstitué environ 98 % des jetons concernés.
Les pirates n’ont pas postulé à un emploi chez Binance. Ils se sont fait passer pour les recruteurs, ont envoyé un faux exercice et ont transformé un processus de recrutement en un cauchemar sécuritaire colossal ! Quelqu’un aurait besoin d’un nouveau job ?
Et comme je vous l’ai dit plus tôt, il est clair que cette attaque n’a pas été préparée en quelques heures. La chronologie révèle des mois de préparation, le ciblage d’employés et des étapes soigneusement planifiées avant le piratage des portefeuilles. Les pirates avaient commencé à obtenir des accès bien avant le vol des fonds. Cela ressemble à une opération planifiée à l’avance, pas à une attaque improvisée du jour au lendemain. 🐱 $BNB