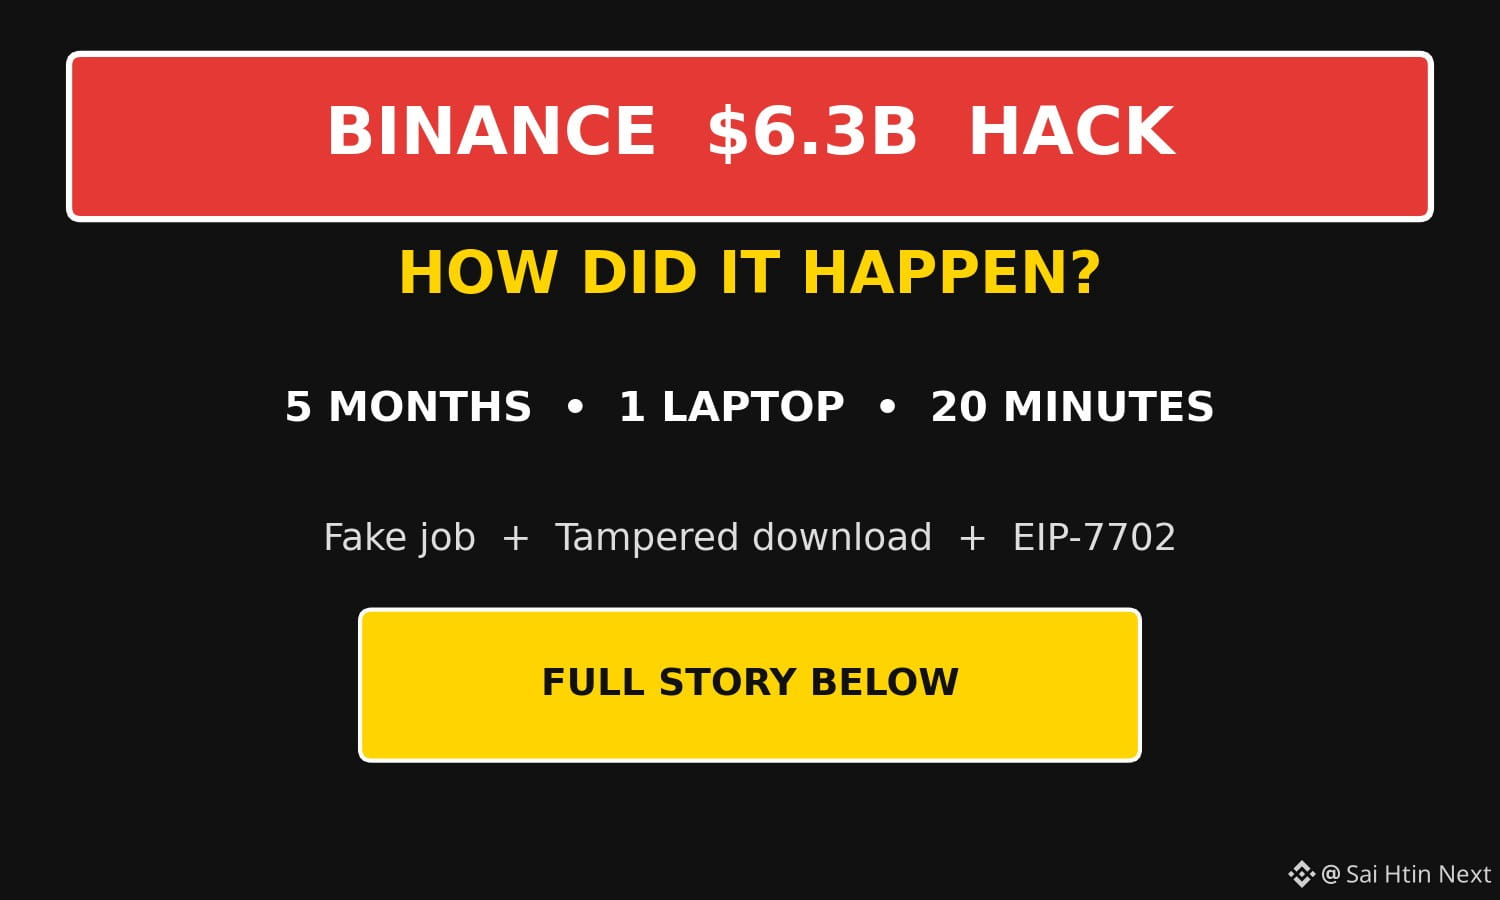
🔴 Comment le piratage de 6,3 milliards de dollars de Binance a-t-il eu lieu ? Une intrusion de 5 mois, un vol en 20 minutes
Juin : un ingénieur DevOps de Wallet qui cherchait à configurer un outil de codage par IA a téléchargé un installateur Homebrew falsifié.
Septembre : un faux recruteur a approché un autre ingénieur en lui proposant un faux entretien d'embauche et l'a amené à télécharger un dépôt de code malveillant.
20 octobre : en utilisant ces ordinateurs et l'outil d'IA interne de Binance, les attaquants ont pris le contrôle des machines de deux autres ingénieurs. Ils ont également obtenu un jeton autorisant le déploiement de conteneurs.
29 octobre : depuis l'ordinateur de l'ingénieur C, à l'aide d'identifiants volés, ils ont déployé un conteneur et exécuté un script malveillant. Celui-ci a atteint le service interne de signature des portefeuilles de Binance et contourné les contrôles habituels des retraits.
Sur Ethereum, 50 autorisations EIP-7702 pré-signées ont délégué le portefeuille chaud Binance 14 au contrat des attaquants, permettant de siphonner 167,464 ETH + 1.615B USDT. Sur 10 blockchains, notamment 233.46M XRP, ~970,500 SOL et 18,270 BTC, le montant total s'élève à environ 6,34 milliards de dollars, la majeure partie ayant été dérobée en 20 minutes.
Pourquoi la suspension des retraits n'a-t-elle pas stoppé l'attaque ? Les délégations EIP-7702 malveillantes étaient déjà inscrites sur la blockchain, et le portefeuille MPC ne possède pas de clé privée unique à révoquer : une procédure spéciale était nécessaire.
Qui ? TRM Labs et le FBI attribuent l'attaque au groupe nord-coréen TraderTraitor (le même que pour le vol de 1,5 milliard de dollars chez Bybit) ; la Corée du Nord le nie. Binance affirme n'avoir trouvé aucune preuve d'une fuite de clé privée.
À présent : environ 2,85 milliards de dollars ont été gelés ou interceptés, et Binance affirme que le portefeuille a été reconstitué à environ 98 %.
Remarque : ces informations sont basées sur le rapport préliminaire de Binance du 3 novembre ainsi que sur les conclusions de TRM Labs et du FBI ; le rapport d'analyse complet et l'examen indépendant ne sont pas encore publiés.
Juin : un ingénieur DevOps de Wallet qui cherchait à configurer un outil de codage par IA a téléchargé un installateur Homebrew falsifié.
Septembre : un faux recruteur a approché un autre ingénieur en lui proposant un faux entretien d'embauche et l'a amené à télécharger un dépôt de code malveillant.
20 octobre : en utilisant ces ordinateurs et l'outil d'IA interne de Binance, les attaquants ont pris le contrôle des machines de deux autres ingénieurs. Ils ont également obtenu un jeton autorisant le déploiement de conteneurs.
29 octobre : depuis l'ordinateur de l'ingénieur C, à l'aide d'identifiants volés, ils ont déployé un conteneur et exécuté un script malveillant. Celui-ci a atteint le service interne de signature des portefeuilles de Binance et contourné les contrôles habituels des retraits.
Sur Ethereum, 50 autorisations EIP-7702 pré-signées ont délégué le portefeuille chaud Binance 14 au contrat des attaquants, permettant de siphonner 167,464 ETH + 1.615B USDT. Sur 10 blockchains, notamment 233.46M XRP, ~970,500 SOL et 18,270 BTC, le montant total s'élève à environ 6,34 milliards de dollars, la majeure partie ayant été dérobée en 20 minutes.
Pourquoi la suspension des retraits n'a-t-elle pas stoppé l'attaque ? Les délégations EIP-7702 malveillantes étaient déjà inscrites sur la blockchain, et le portefeuille MPC ne possède pas de clé privée unique à révoquer : une procédure spéciale était nécessaire.
Qui ? TRM Labs et le FBI attribuent l'attaque au groupe nord-coréen TraderTraitor (le même que pour le vol de 1,5 milliard de dollars chez Bybit) ; la Corée du Nord le nie. Binance affirme n'avoir trouvé aucune preuve d'une fuite de clé privée.
À présent : environ 2,85 milliards de dollars ont été gelés ou interceptés, et Binance affirme que le portefeuille a été reconstitué à environ 98 %.
Remarque : ces informations sont basées sur le rapport préliminaire de Binance du 3 novembre ainsi que sur les conclusions de TRM Labs et du FBI ; le rapport d'analyse complet et l'examen indépendant ne sont pas encore publiés.