J’ai lu deux fois le rapport de Binance sur le piratage. Le chiffre de 6,3 milliards, je l’ai survolé, mais ce qui m’a fait m’arrêter, c’est la façon dont l’ingénieur B s’est fait piéger.
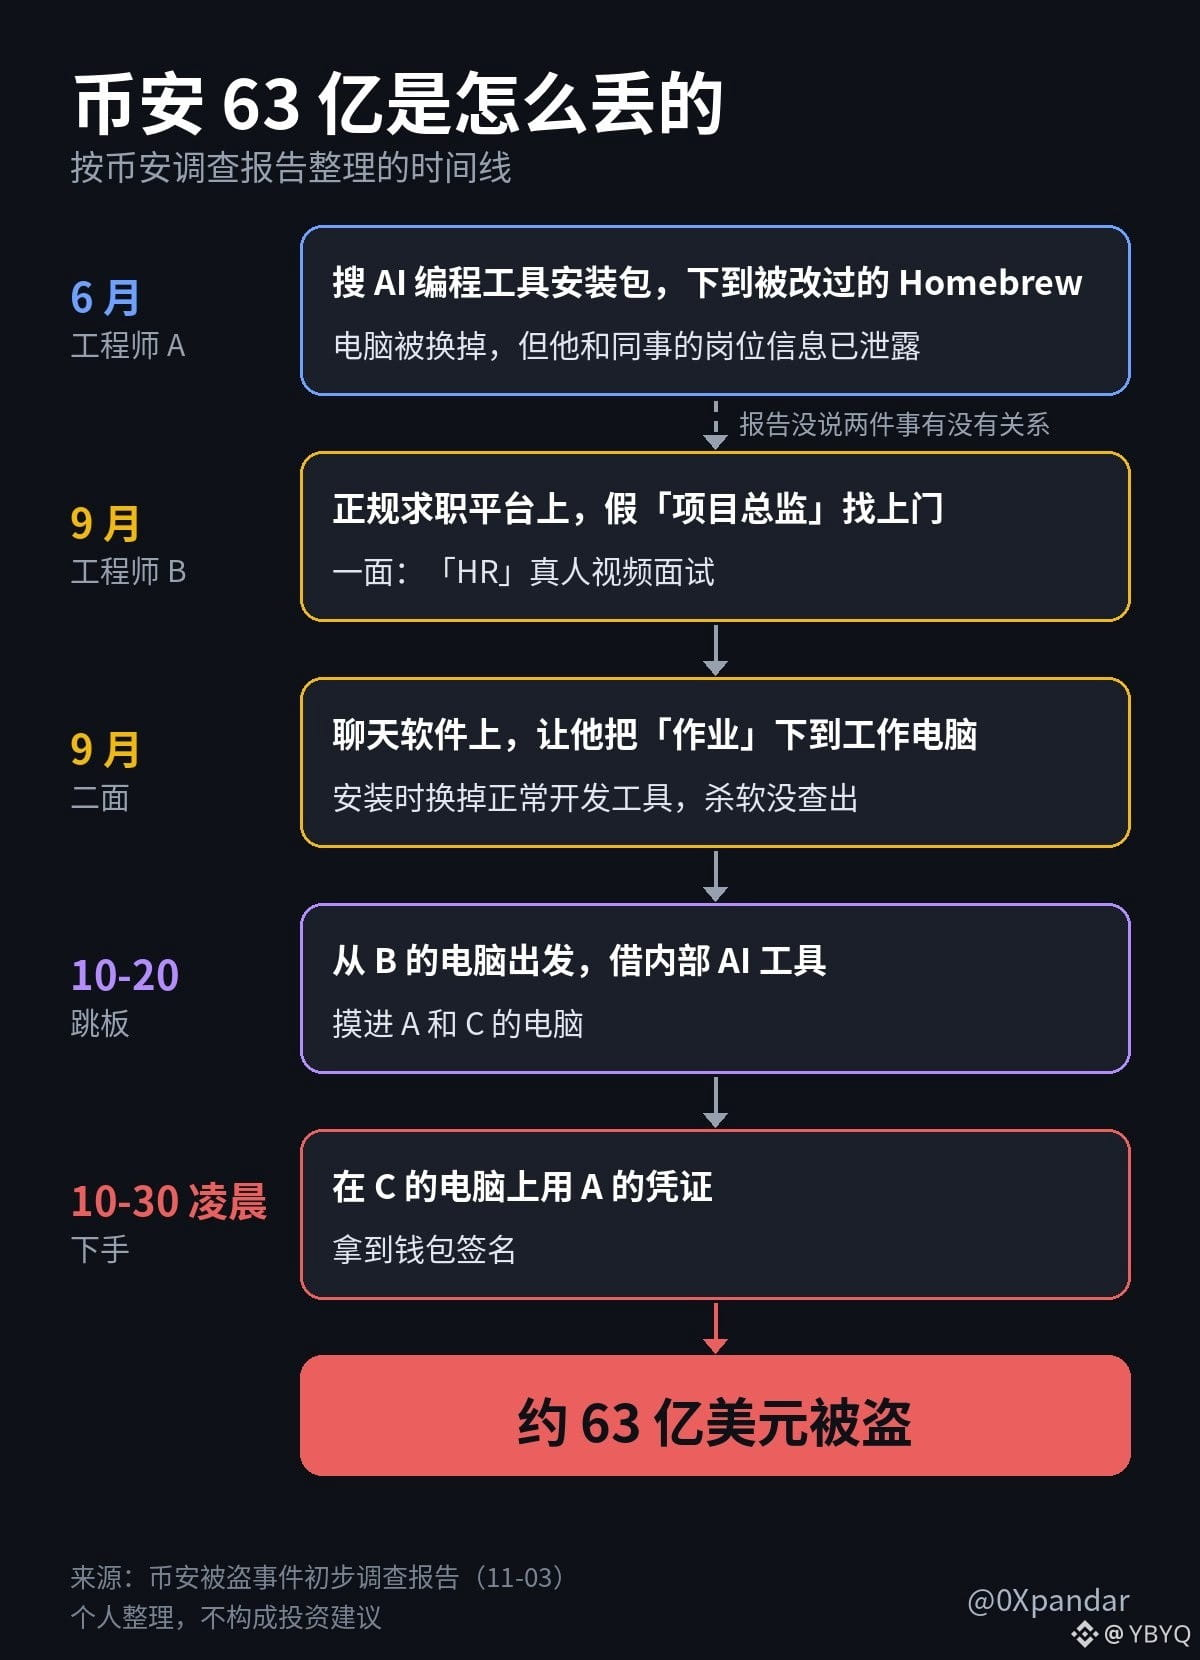
Sur une plateforme de recrutement réputée, un « directeur de projet » l’a contacté. Le premier entretien s’est fait en visioconférence avec une vraie personne des RH. L’interlocuteur lui a même montré ses comptes sur les réseaux sociaux, remplis de photos de sa vie quotidienne.
Pour le deuxième tour, ils sont passés sur une application de messagerie. À la fin, l’autre lui a demandé de télécharger un « exercice » sur son ordinateur professionnel. Le code s’est exécuté pendant l’installation et a discrètement remplacé un outil de développement légitime présent sur son ordinateur par une version malveillante, que l’antivirus n’a pas détectée.
Un autre ingénieur, A, s’était fait piéger plus tôt, dès le mois de juin. Il voulait installer un outil de programmation basé sur l’IA. En cherchant le programme d’installation sur un moteur de recherche, il a téléchargé un paquet Homebrew modifié par quelqu’un. L’équipe de sécurité a repéré et remplacé le paquet sur cet ordinateur à l’époque, mais les informations sur son poste et celui de ses collègues avaient déjà été divulguées. Je suppose que c’est comme ça que B s’est retrouvé dans leur viseur.
Le 20 octobre, les pirates ont utilisé l’ordinateur de B comme relais et se sont introduits dans ceux de A et d’un autre ingénieur, C, en passant par un outil interne d’IA. Aux premières heures du 30 octobre, ils ont ensuite utilisé les identifiants de A pour accéder à la signature du portefeuille.
En lisant ça, ma première réaction a été : les gens du monde crypto sont confrontés à ce genre de choses tous les jours, mais sous un autre nom.
Dans le monde crypto, les entretiens deviennent des « collaborations sur un projet », des « invitations à des tests bêta » ou des « recrutements d’ambassadeurs ». Le procédé est exactement le même : on commence par sympathiser, puis on vous demande de télécharger une version de test, d’exécuter un script ou d’installer un logiciel de visioconférence précis.
J’ai moi-même reçu ce genre de message privé : [capture d’écran d’un message suspect + ce que l’autre vous a demandé d’installer]
Binance affirme avoir déjoué cette année 57 attaques probablement liées à la Corée du Nord. Les méthodes employées comprenaient de faux entretiens, des logiciels malveillants déguisés en outils de développement, des extensions de navigateur modifiées et de faux logiciels de visioconférence.
57 attaques déjouées, et une seule qui passe, c’est 6,3 milliards de dollars.
Après avoir lu le rapport, j’ai donc aussi vérifié mon ordinateur : [ce que vous avez vérifié, comment vous l’avez fait et ce que vous avez trouvé]
Yu Xian dit qu’il ne faut pas seulement se moquer de ces ingénieurs en les trouvant trop naïfs : c’est quand on se fait attaquer qu’on comprend toutes les ruses possibles. Je suis d’accord. Toute une équipe de sécurité de Binance s’est fait piéger ; nous, seuls, avons encore plus de raisons de ne pas baisser la garde.
De mon côté, je respecte trois règles :
1. Tout ce qu’on me demande de télécharger, d’installer ou d’exécuter, je ne le touche jamais sur l’ordinateur ou le téléphone où je conserve mes cryptos.
2. Pour les portefeuilles, les extensions et les outils de développement, je passe uniquement par les sites officiels. Je saisis l’adresse moi-même ou j’utilise un favori enregistré auparavant ; je ne clique pas sur les résultats de recherche.
3. Si une « offre d’entretien » ou de « collaboration » implique d’installer un logiciel, d’exécuter du code ou de partager mon écran, je mets immédiatement fin à la conversation.
L’appareil qui sert à gérer mes cryptos ne sert qu’à ça. Yang Haipo, de ViaBTC, a critiqué Binance ; son premier reproche était que l’écriture de code, les conversations et la navigation sur Internet n’étaient pas isolées de l’environnement de production. À notre échelle, cela signifie utiliser un appareil pour discuter et télécharger, et un autre pour signer et effectuer des transferts. Un ancien téléphone fait aussi l’affaire.
Autre chose : une vraie personne en visioconférence et un compte rempli de photos de la vie quotidienne ne prouvent rien. C’est justement là-dessus que B s’est fait avoir. Pour savoir si l’autre est digne de confiance, regardez ce qu’il vous demande de faire. S’il vous demande d’installer quoi que ce soit sur votre ordinateur, arrêtez la conversation.
Si vous avez reçu récemment un message privé du même genre, faites-en une capture d’écran et publiez-la dans les commentaires, en masquant les informations sensibles. Je regarderai ça avec vous.
#ConseilsPourÉviterLesArnaques
#避坑提醒 #crypto #meme #BSC
Sur une plateforme de recrutement réputée, un « directeur de projet » l’a contacté. Le premier entretien s’est fait en visioconférence avec une vraie personne des RH. L’interlocuteur lui a même montré ses comptes sur les réseaux sociaux, remplis de photos de sa vie quotidienne.
Pour le deuxième tour, ils sont passés sur une application de messagerie. À la fin, l’autre lui a demandé de télécharger un « exercice » sur son ordinateur professionnel. Le code s’est exécuté pendant l’installation et a discrètement remplacé un outil de développement légitime présent sur son ordinateur par une version malveillante, que l’antivirus n’a pas détectée.
Un autre ingénieur, A, s’était fait piéger plus tôt, dès le mois de juin. Il voulait installer un outil de programmation basé sur l’IA. En cherchant le programme d’installation sur un moteur de recherche, il a téléchargé un paquet Homebrew modifié par quelqu’un. L’équipe de sécurité a repéré et remplacé le paquet sur cet ordinateur à l’époque, mais les informations sur son poste et celui de ses collègues avaient déjà été divulguées. Je suppose que c’est comme ça que B s’est retrouvé dans leur viseur.
Le 20 octobre, les pirates ont utilisé l’ordinateur de B comme relais et se sont introduits dans ceux de A et d’un autre ingénieur, C, en passant par un outil interne d’IA. Aux premières heures du 30 octobre, ils ont ensuite utilisé les identifiants de A pour accéder à la signature du portefeuille.
En lisant ça, ma première réaction a été : les gens du monde crypto sont confrontés à ce genre de choses tous les jours, mais sous un autre nom.
Dans le monde crypto, les entretiens deviennent des « collaborations sur un projet », des « invitations à des tests bêta » ou des « recrutements d’ambassadeurs ». Le procédé est exactement le même : on commence par sympathiser, puis on vous demande de télécharger une version de test, d’exécuter un script ou d’installer un logiciel de visioconférence précis.
J’ai moi-même reçu ce genre de message privé : [capture d’écran d’un message suspect + ce que l’autre vous a demandé d’installer]
Binance affirme avoir déjoué cette année 57 attaques probablement liées à la Corée du Nord. Les méthodes employées comprenaient de faux entretiens, des logiciels malveillants déguisés en outils de développement, des extensions de navigateur modifiées et de faux logiciels de visioconférence.
57 attaques déjouées, et une seule qui passe, c’est 6,3 milliards de dollars.
Après avoir lu le rapport, j’ai donc aussi vérifié mon ordinateur : [ce que vous avez vérifié, comment vous l’avez fait et ce que vous avez trouvé]
Yu Xian dit qu’il ne faut pas seulement se moquer de ces ingénieurs en les trouvant trop naïfs : c’est quand on se fait attaquer qu’on comprend toutes les ruses possibles. Je suis d’accord. Toute une équipe de sécurité de Binance s’est fait piéger ; nous, seuls, avons encore plus de raisons de ne pas baisser la garde.
De mon côté, je respecte trois règles :
1. Tout ce qu’on me demande de télécharger, d’installer ou d’exécuter, je ne le touche jamais sur l’ordinateur ou le téléphone où je conserve mes cryptos.
2. Pour les portefeuilles, les extensions et les outils de développement, je passe uniquement par les sites officiels. Je saisis l’adresse moi-même ou j’utilise un favori enregistré auparavant ; je ne clique pas sur les résultats de recherche.
3. Si une « offre d’entretien » ou de « collaboration » implique d’installer un logiciel, d’exécuter du code ou de partager mon écran, je mets immédiatement fin à la conversation.
L’appareil qui sert à gérer mes cryptos ne sert qu’à ça. Yang Haipo, de ViaBTC, a critiqué Binance ; son premier reproche était que l’écriture de code, les conversations et la navigation sur Internet n’étaient pas isolées de l’environnement de production. À notre échelle, cela signifie utiliser un appareil pour discuter et télécharger, et un autre pour signer et effectuer des transferts. Un ancien téléphone fait aussi l’affaire.
Autre chose : une vraie personne en visioconférence et un compte rempli de photos de la vie quotidienne ne prouvent rien. C’est justement là-dessus que B s’est fait avoir. Pour savoir si l’autre est digne de confiance, regardez ce qu’il vous demande de faire. S’il vous demande d’installer quoi que ce soit sur votre ordinateur, arrêtez la conversation.
Si vous avez reçu récemment un message privé du même genre, faites-en une capture d’écran et publiez-la dans les commentaires, en masquant les informations sensibles. Je regarderai ça avec vous.
#ConseilsPourÉviterLesArnaques
#避坑提醒 #crypto #meme #BSC