


Binance a déclaré mardi 3 novembre que son piratage avait commencé par un faux entretien d’embauche, au cours duquel des pirates nord-coréens avaient soumis l’un de ses ingénieurs à un test de programmation truffé de logiciels malveillants, mais de nombreux traders doutent encore que ce soit là toute l’histoire.
Le vol du 29 octobre a coûté 6,34 milliards de dollars à Binance, prélevés sur ses portefeuilles en ligne : le plus important casse de cryptomonnaies jamais enregistré. Le rapport d’incident de Binance décrit une campagne qui s’est étalée sur plusieurs mois : un téléchargement compromis en juin, le faux entretien en septembre et un outil d’IA interne qui a permis aux assaillants de repérer les ingénieurs chargés de ses portefeuilles.
Tout le monde n’est pas convaincu. Depuis le piratage, des traders sur X parlent d’un coup monté de l’intérieur. Ils soulignent la rapidité avec laquelle l’argent a été transféré — sur dix blockchains en une vingtaine de minutes — ainsi que les changements répétés dans la version de Binance.
DERNIÈRE MINUTE : Binance affirme que des pirates ont utilisé un faux entretien d’embauche pour infecter l’ordinateur d’un employé. Le logiciel malveillant leur a permis de détourner l’outil d’IA interne de Binance, de prendre le contrôle des comptes d’autres ingénieurs et de vider 6,34 milliards de dollars de ses portefeuilles chauds.
— Bull Theory (@BullTheoryio) 3 novembre 2026
Personne n’a apporté de preuve. Le FBI a lié le vol au groupe nord-coréen TraderTraitor, et la société d’analyse de la blockchain TRM Labs partage cette conclusion avec un haut degré de confiance.
Le BNB n’a pas non plus récupéré. Il s’échange à 703,33 $, en hausse de 0,7 % aujourd’hui, mais toujours 7,4 % sous sa clôture de 759,85 $ la veille du piratage.
Alors, que s’est-il exactement passé selon Binance, et pourquoi les traders restent-ils sceptiques ?
Comment Binance explique-t-elle le piratage ?
L’intrusion s’est faite progressivement, par l’intermédiaire de trois ingénieurs. Le co-PDG de Binance, Richard Teng, a déclaré à CNBC que les attaquants avaient « passé des mois à se frayer un chemin » et a rejeté l’idée qu’un seul ordinateur portable ait constitué le point faible.
Le rapport décrit quatre étapes :
Juin : un ingénieur DevOps spécialisé dans les portefeuilles, à la recherche d’un outil d’IA pour coder, a cliqué sur une publicité pour une copie falsifiée de Homebrew, un outil courant chez les développeurs. Binance l’a détectée, a remplacé l’appareil et renouvelé les identifiants, mais les attaquants avaient déjà appris qui gérait ses portefeuilles.
Septembre : un deuxième ingénieur, dont le profil mentionnait Binance, a été approché sur un site d’offres d’emploi par un faux « directeur de projet ». Après un appel vidéo avec les « RH » et une conversation avec un faux PDG, il a téléchargé un exercice de programmation qui a installé un logiciel malveillant passé inaperçu aux outils de sécurité.
Au 20 octobre : depuis cet ordinateur portable, les attaquants ont utilisé un outil d’IA interne pour prendre le contrôle des comptes de deux ingénieurs de l’équipe des portefeuilles. L’un d’eux avait sur son ordinateur un jeton de déploiement de conteneurs.
29 octobre : les attaquants ont utilisé ce jeton pour déployer un script malveillant, accéder au service de signature des portefeuilles et transférer des fonds sur plusieurs chaînes.
« Il ne s’agissait ni d’une seule erreur ni d’une seule intrusion : c’était une campagne qui a duré des mois », a écrit Teng sur X.
Binance affirme que les utilisateurs ne perdront rien. La plateforme a remplacé 98 % des actifs volés avec ses propres fonds, et environ 2,85 milliards de dollars ont été gelés ou interceptés avec l’aide de Tether, Circle et d’autres acteurs.
À découvrir : Le marché Bitcoin absorbe l’expiration de ses options de 10,9 milliards de dollars au niveau du « max pain », après le piratage de Binance
Pourquoi les traders ne sont-ils pas convaincus par le récit du piratage de Binance ?
Parce que les doutes sont apparus avant le rapport, et que celui-ci ne les a pas dissipés. Deux jours après le vol, le trader Financelancelot l’a qualifié de « coup monté de l’intérieur, sans aucun doute », et le trader Solana Ansem a écrit : « Je n’ai plus confiance en Binance. »
Les sceptiques reviennent sans cesse sur cinq points :
La version a changé : Binance a d’abord accusé l’ordinateur portable d’un ingénieur DevOps le 29 octobre. Le lendemain, la plateforme a découvert « d’autres points d’intrusion ». La version finale implique trois ingénieurs, quatre mois et un outil d’IA.
La rapidité : la majeure partie de l’argent a été transférée sur dix chaînes en une vingtaine de minutes, avec des signatures valides. Les critiques se demandent comment un ordinateur portable compromis a pu donner accès à autant de fonds.
L’alerte de juin : Binance a détecté la première intrusion et renouvelé les identifiants, mais un ingénieur de la même équipe détenait encore un jeton de déploiement en octobre, et le logiciel malveillant transmis lors de l’entretien est resté inaperçu pendant des semaines.
L’argent a continué de circuler : la société d’analyse des données on-chain Bitquery a détecté des transferts sur Ethereum jusqu’à 23 h 56 UTC, après la suspension des retraits par Binance. Le rapport met en cause 50 autorisations EIP-7702 pré-signées qui ont permis à l’attaquant de continuer à vider un portefeuille chaud.
La taille des portefeuilles chauds : 6,34 milliards de dollars se trouvaient dans des portefeuilles connectés à Internet, et les critiques veulent savoir pourquoi une somme aussi importante était exposée.
La preuve de réserves n’a pas aidé. La preuve publiée par Binance le 2 novembre s’appuyait sur un instantané du 31 octobre, réalisé après le rachat de la majeure partie des cryptomonnaies volées. Les critiques estiment donc qu’elle ne permet pas de mesurer l’ampleur du manque à gagner.
Un piratage de cette ampleur implique de graves failles de sécurité. Aucune plateforme n’est inviolable, mais cela ne peut pas servir d’excuse. Chaque incident met au jour des faiblesses qui auraient dû être évitées. Certains détails sont embarrassants. Les explications publiques simplifient aussi ce qui semble avoir été une… https://t.co/ZMAjZt2hF8
— CZ BNB (@cz_binance) 4 novembre 2026
Certaines des accusations les plus retentissantes ont déjà été réfutées. Une publication virale accusant un « piège à miel » nord-coréen a dépassé les 800 000 vues avant que la cofondatrice Yi He ne la déclare mensongère, précisant que ZachXBT, l’enquêteur cité, n’avait jamais tenu ces propos.
Le fait qu’un ordinateur portable d’employé ait servi de porte d’entrée ne signifie pas qu’il s’agissait d’un coup monté de l’intérieur. Les fausses offres d’emploi avec des tests de programmation piégés constituent la méthode la plus connue de TraderTraitor, le même groupe que celui à l’origine du piratage de Bybit, qui a coûté 1,5 milliard de dollars en février 2025.
Où se trouve l’argent volé aujourd’hui ?
Moins de la moitié a été bloquée. Sur les 6,34 milliards de dollars dérobés, Binance affirme que 2,85 milliards ont été gelés ou interceptés, en grande partie sous forme de stablecoins que Tether et Circle pouvaient bloquer.
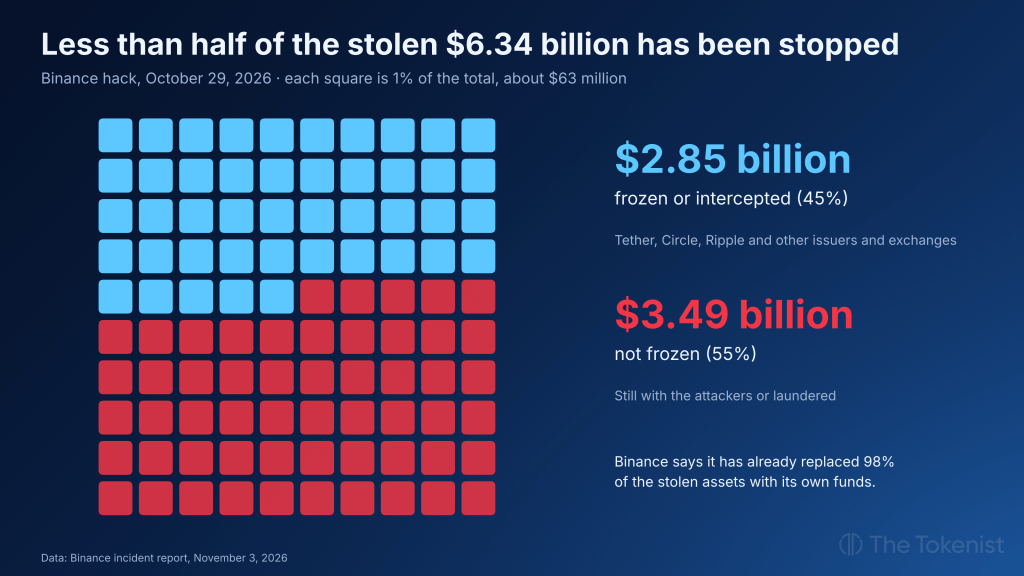
Le reste est en mouvement. La société d’analyse de la blockchain Elliptic estime qu’environ 3,24 milliards de dollars se trouvent toujours à des adresses liées aux attaquants, et Chainalysis a découvert que les fonds volés avaient été mélangés à de l’argent provenant de l’exploitation de Bitget en septembre.
Un lot n’a pas bougé du tout. Les 233,46 millions de XRP dérobés à Binance, d’une valeur d’environ 299 millions de dollars, sont restés dans six portefeuilles depuis le 2 novembre, sans avoir été touchés mercredi matin.
À découvrir : Les vendeurs de Bitcoin enchaînent une semaine de pertes sous les 80 000 $ tandis que Strategy et Strive continuent d’acheter : les 75 000 $ tiendront-ils ?
Qu’est-ce qui pourrait faire changer d’avis les traders ?
Davantage de preuves, et bientôt. Trois éléments sont attendus dans les prochains jours :
Un deuxième instantané des réserves : Binance en avait prévu un pour aujourd’hui, couvrant davantage de jetons. La génération de la preuve à divulgation nulle de connaissance prend environ 40 à 50 heures.
Retraits : ils reprennent réseau par réseau, et de nouveaux actifs sont disponibles depuis mardi.
L’examen indépendant : des sociétés de sécurité externes vérifient les conclusions de Binance, mais celle-ci n’a précisé ni quand ni dans quelle mesure elle les rendra publiques.
Analyse du cours du BNB : le BNB peut-il retrouver son niveau d’avant le piratage ?
Pas encore. Le 29 octobre, le BNB a chuté de 8,1 %, passant de 759,85 $ à 698,46 $, avec un volume de 414 millions de dollars, soit plus de quatre fois celui de la veille.
Depuis, il s’appuie sur sa moyenne mobile exponentielle à 200 jours. Le BNB est tombé à 680,74 $ plus tôt dans la journée, près du plus bas de 680 $ atteint lors du piratage, avant de remonter à 703,33 $.
Les niveaux à surveiller :
727,73 $ : la moyenne mobile exponentielle à 50 jours, qui s’oriente maintenant à la baisse
759,85 $ : la clôture du 28 octobre, la dernière avant le piratage
693,01 $ : la moyenne mobile exponentielle à 200 jours
680 $ : le plus bas du 29 octobre
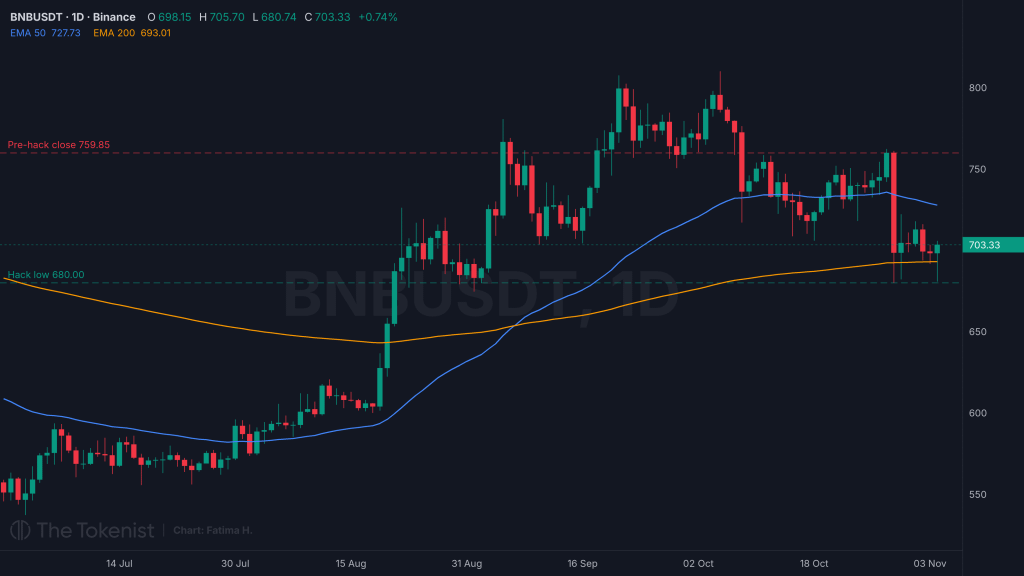
Graphique BNBUSDT en 1 jour. Source : TradingView.
Scénario Condition Conséquence possible Progression Clôture quotidienne au-dessus de 727,73 $ 759,85 $, la clôture d’avant le piratage Pause Maintien entre 693 $ et 727,73 $ Évolution latérale jusqu’à la prochaine preuve de réserves Repli Clôture quotidienne sous 680 $ 674,60 $, le plus bas du 1er septembre
Binance a présenté en détail sa version du piratage. Tant que l’examen indépendant ne l’aura pas confirmée, les traders continueront de lire le graphique du BNB comme un indicateur de confiance.
L’article Binance affirme que son piratage de 6,3 milliards de dollars a commencé par un faux entretien d’embauche, mais les traders ne sont pas convaincus est paru en premier sur Tokenist.