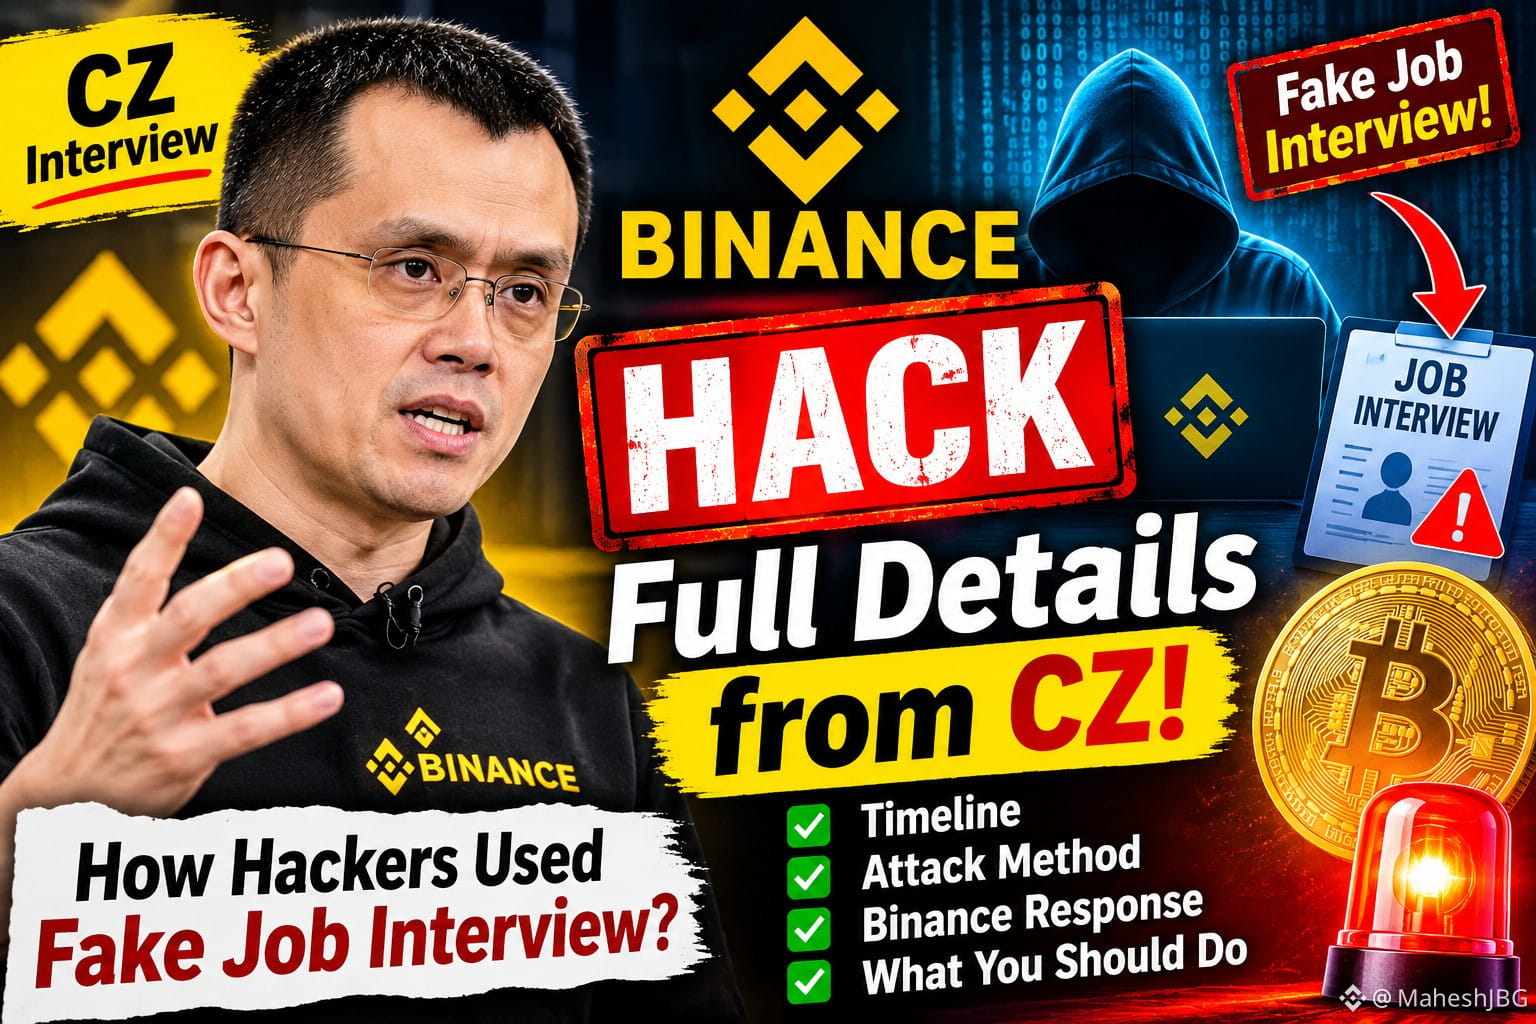
Selon le compte rendu de Binance sur l’incident et les déclarations publiques de CZ, l’attaque n’était pas un simple piratage : il s’agissait d’une opération d’ingénierie sociale très ciblée, menée sur plusieurs mois.
Chronologie de l’attaque
- Juin 2026 : Un ingénieur a téléchargé un outil de développement malveillant déguisé en logiciel légitime. Le logiciel malveillant a permis aux attaquants de s’introduire dans le système.
- Septembre 2026 : Un autre ingénieur de Binance a été contacté dans le cadre d’un faux entretien d’embauche. Au cours du processus, on lui a demandé de télécharger et d’exécuter une « évaluation technique », qui a secrètement installé un logiciel malveillant.
- 20 octobre : Les attaquants ont utilisé les appareils compromis et détourné un outil d’IA interne pour étendre leur accès aux systèmes de Binance.
- 29 octobre : À l’aide d’identifiants volés, les attaquants ont exécuté des scripts malveillants et siphonné des actifs de portefeuilles chauds connectés à Internet en quelques minutes. Binance a gelé environ 2,8 à 3,0 milliards de dollars, mais quelque 6,3 milliards de dollars en cryptomonnaies ont été touchés au total.
Ce qu’a déclaré CZ
Lors de sa première interview après l’incident, CZ a souligné que :
- Le secteur des cryptomonnaies doit coopérer plus étroitement en matière de sécurité.
- L’IA aide aussi bien les attaquants que les défenseurs ; les plateformes d’échange ont donc besoin de systèmes de détection plus performants, fondés sur l’IA.
- Les plateformes d’échange devraient partager les renseignements sur les menaces et geler plus rapidement les actifs volés à l’échelle du secteur.
- Binance indemnisera les utilisateurs touchés et continuera d’investir massivement dans la cybersécurité.
Leçons à retenir pour les utilisateurs de cryptomonnaies
- N’installez jamais de logiciel envoyé par des recruteurs ou des intervieweurs inconnus.
- Dans la mesure du possible, utilisez un appareil distinct pour le travail et les cryptomonnaies.
- Activez l’authentification à deux facteurs (2FA) avec une clé matérielle plutôt que par SMS.
- Vérifiez l’identité des recruteurs et des entreprises avant de télécharger des tests de programmation ou des exercices.
- Méfiez-vous des offres d’emploi non sollicitées sur LinkedIn ou Telegram.
$BNB $ETH $XRP
Chronologie de l’attaque
- Juin 2026 : Un ingénieur a téléchargé un outil de développement malveillant déguisé en logiciel légitime. Le logiciel malveillant a permis aux attaquants de s’introduire dans le système.
- Septembre 2026 : Un autre ingénieur de Binance a été contacté dans le cadre d’un faux entretien d’embauche. Au cours du processus, on lui a demandé de télécharger et d’exécuter une « évaluation technique », qui a secrètement installé un logiciel malveillant.
- 20 octobre : Les attaquants ont utilisé les appareils compromis et détourné un outil d’IA interne pour étendre leur accès aux systèmes de Binance.
- 29 octobre : À l’aide d’identifiants volés, les attaquants ont exécuté des scripts malveillants et siphonné des actifs de portefeuilles chauds connectés à Internet en quelques minutes. Binance a gelé environ 2,8 à 3,0 milliards de dollars, mais quelque 6,3 milliards de dollars en cryptomonnaies ont été touchés au total.
Ce qu’a déclaré CZ
Lors de sa première interview après l’incident, CZ a souligné que :
- Le secteur des cryptomonnaies doit coopérer plus étroitement en matière de sécurité.
- L’IA aide aussi bien les attaquants que les défenseurs ; les plateformes d’échange ont donc besoin de systèmes de détection plus performants, fondés sur l’IA.
- Les plateformes d’échange devraient partager les renseignements sur les menaces et geler plus rapidement les actifs volés à l’échelle du secteur.
- Binance indemnisera les utilisateurs touchés et continuera d’investir massivement dans la cybersécurité.
Leçons à retenir pour les utilisateurs de cryptomonnaies
- N’installez jamais de logiciel envoyé par des recruteurs ou des intervieweurs inconnus.
- Dans la mesure du possible, utilisez un appareil distinct pour le travail et les cryptomonnaies.
- Activez l’authentification à deux facteurs (2FA) avec une clé matérielle plutôt que par SMS.
- Vérifiez l’identité des recruteurs et des entreprises avant de télécharger des tests de programmation ou des exercices.
- Méfiez-vous des offres d’emploi non sollicitées sur LinkedIn ou Telegram.
$BNB $ETH $XRP