
Internet est en ébullition ! Binance vient de publier le rapport d’enquête complet sur ce vol historique de 6,3 milliards de dollars !
Internet est en état de choc‼️ La vérité sur le vol des 6,3 milliards de dollars de Binance révélée : des hackers nord-coréens ont piégé la première plateforme d’échange mondiale avec un faux entretien d’embauche
Tout le monde pensait jusque-là que pirater une plateforme d’échange de premier plan nécessitait forcément une faille logicielle exceptionnelle, un piratage par force brute mené par des hackers de haut niveau ou l’effondrement des défenses du système.
Mais la vérité donne des frissons et bouleverse complètement tout ce qu’on croyait savoir !
Le plus grand vol de l’histoire des cryptomonnaies (plus de 6,3 milliards de dollars)
Il ne s’agissait ni de franchir un pare-feu de premier plan ni d’exploiter une faille dans le code du système
Tout est parti d’un simple « faux entretien d’embauche », dont une personne ordinaire n’aurait jamais pu déceler la supercherie
Le groupe criminel : une organisation de hackers nord-coréens de premier plan
Une chasse menée avec une précision redoutable, une exploitation magistrale des faiblesses humaines et un plan sans faille, étape après étape !
Après avoir découvert toute l’histoire, les grands noms de la crypto, les gros investisseurs A8/A9 et les anciens de la communauté sont restés sans voix :
En réalité, le plus grand risque du secteur des cryptomonnaies n’a jamais été un krach ou une mauvaise décision politique, mais les pièges fondés sur les faiblesses humaines, impossibles à déjouer !
Reconstitution complète : une infiltration frauduleuse digne d’un manuel
La méthode criminelle relève du génie du piratage : patience, minutie et dissimulation atteignent un niveau terrifiant !
Première étape : choisir sa cible avec précision (viser un ingénieur interne)
Un ingénieur logiciel en poste chez Binance met à jour son CV sur un site d’emploi et publie son profil.
Un geste tout à fait banal pour quelqu’un qui travaille, simplement à la recherche de nouvelles possibilités.
Qui aurait pu s’en douter ?
Des hackers nord-coréens, qui surveillaient depuis longtemps le secteur des cryptomonnaies, l’ont immédiatement repéré !
Les hackers se font passer pour un « directeur de projet » d’une entreprise légitime
Ils le contactent spontanément : un poste technique attractif et bien rémunéré serait à pourvoir, et ils aimeraient en discuter plus en détail.
Le discours est professionnel, le raisonnement rigoureux, et rien ne semble suspect.
Deuxième étape : une mise en scène immersive pour faire tomber toutes les défenses
Pour gagner une confiance absolue, les hackers ont élaboré un plan d’une précision extrême :
Premier tour : un entretien vidéo avec les RH, en présence d’une vraie personne. L’échange se déroule normalement et avec un grand professionnalisme.
Pour dissiper tous les doutes, la personne des RH envoie spontanément ses véritables comptes personnels sur les réseaux sociaux.
Sur ses comptes : de vraies photos, des vidéos du quotidien et toutes sortes de publications personnelles.
On dirait une personne tout à fait ordinaire, bien réelle, qui mène une vie normale.
Rien d’anormal, aucune publicité, aucune trace de démarche commerciale.
Face à une vraie personne en vidéo, à des publications authentiques et à un processus de recrutement classique, n’importe qui baisse sa garde à 100 %.
Troisième étape : passer à la vitesse supérieure, avec un faux PDG pour un échange approfondi
Le deuxième entretien passe directement à la vitesse supérieure !
On bascule sur une messagerie courante pour échanger avec celui qui serait le PDG de l’entreprise.
Un échange technique approfondi en tête-à-tête, avec un interlocuteur professionnel et une vision claire.
Tout le processus de recrutement s’est déroulé de manière parfaitement normale,
personne ne pouvait deviner que, du début à la fin, cette entreprise et toutes ses identités étaient entièrement inventées par des hackers !
Quatrième étape : le coup fatal, un exercice de code en apparence tout à fait ordinaire
À la fin de l’entretien, le PDG formule une demande des plus raisonnables :
« Faites un exercice de programmation technique pour évaluer vos compétences pratiques. »
Sans se méfier, l’ingénieur télécharge et exécute le fichier de code directement sur son ordinateur professionnel interne chez Binance.
Ce geste professionnel en apparence banal
a suffi à faire tomber toutes les défenses de la première plateforme d’échange au monde !
Ce code malveillant était extrêmement furtif :
il remplaçait automatiquement les outils de développement habituels de l’ordinateur et y installait un cheval de Troie profondément dissimulé
il se connectait discrètement au serveur distant des hackers et effaçait automatiquement toute trace de l’intrusion
Le plus terrifiant, c’est que :
les antivirus de pointe et les systèmes de protection des terminaux de Binance n’ont déclenché aucune alerte et n’ont rien bloqué !
Plus d’un mois d’infiltration profonde : progression étape par étape, jusqu’au cœur du coffre-fort
Une fois le cheval de Troie installé, les hackers n’ont pas paniqué et n’ont pris aucun risque inutile.
Ils se sont infiltrés, ont observé, exploré, progressé et étendu leurs privilèges.
En exploitant cet ordinateur interne compromis,
ils ont progressé latéralement dans le réseau interne de Binance, récupéré des autorisations, cartographié l’architecture sous-jacente des portefeuilles et contourné tous les mécanismes de contrôle des risques.
Plus d’un mois entier à rester tapis dans l’ombre !
Sous les yeux de l’équipe de sécurité de pointe de Binance,
ils ont discrètement ouvert un accès aux autorisations des portefeuilles principaux.
Finalement, le 30 octobre, ils ont lancé leur opération avec une précision chirurgicale !
En 20 minutes, à travers plusieurs blockchains, ils ont transféré en masse plus de 6,3 milliards de dollars d’actifs !
La plus grande plateforme d’échange, des contrôles des risques de pointe et des investissements de plusieurs milliards dans la sécurité
ont été mis en échec par un faux entretien que n’importe qui aurait été incapable de démasquer !
Le risque ultime, terrifiant quand on y pense (dont personne ne parle vraiment en ligne)
D’après les dernières vérifications :
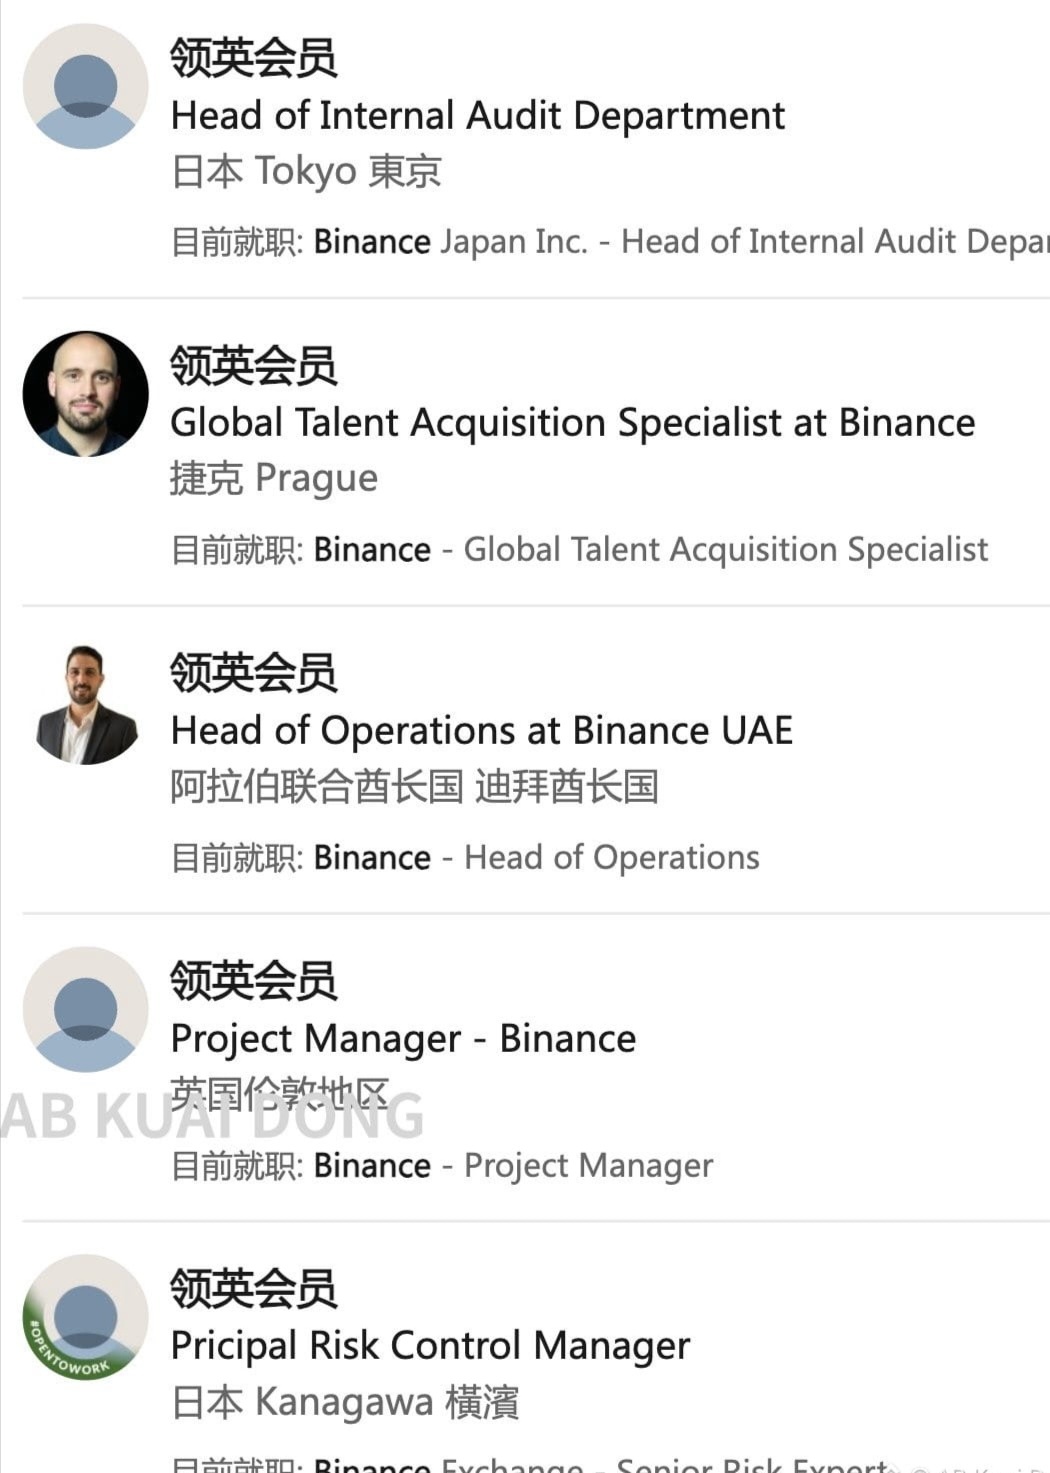
de nombreux profils publics d’employés actuels de Binance sont toujours visibles sur LinkedIn et d’autres plateformes d’emploi !
Cela signifie que :
la liste des cibles des hackers nord-coréens est toujours accessible !
des attaques ciblées du même genre peuvent encore être reproduites à tout moment !
Ce n’était pas une attaque isolée,
mais une méthode criminelle sophistiquée, reproductible et capable de dépouiller les plateformes d’échange à grande échelle, encore et encore !
La vérité qui parle à tous les membres de la communauté crypto
Avant, nous passions nos journées à surveiller les graphiques, analyser le marché, anticiper les krachs et tenir bon dans les phases de volatilité
Nous avions peur des chutes brutales, des manipulations, des décisions politiques et de nous faire plumer
Ce n’est qu’aujourd’hui que nous avons compris : tous les risques contre lesquels nous nous prémunissions étaient mineurs !
Le véritable risque catastrophique n’a jamais été la hausse ou la baisse des cours.
Ce sont les hackers d’élite soutenus par des États, qui exploitent les faiblesses humaines pour faire tomber avec précision toutes les défenses financières.
Le code peut être mis à jour sans fin, les systèmes peuvent être chiffrés couche après couche,
mais la baisse de vigilance des gens et les demandes habituelles du monde professionnel ne pourront jamais être totalement neutralisées !
Voilà aussi pourquoi :
après la tempête, tous les gros investisseurs A8 et A9, détenant des dizaines ou des centaines de millions,
transfèrent immédiatement et en toute hâte leurs fonds vers des portefeuilles froids, dès qu’ils peuvent retirer leurs cryptos !
Les gros investisseurs le savent mieux que les autres :
quelle que soit la taille de la plateforme, sa réputation ou la robustesse de ses contrôles des risques, la sécurité absolue n’existe pas.
On peut récupérer des pertes sur le marché, et attendre une prochaine occasion après en avoir raté une
mais une fois le capital réduit à zéro, il n’y a plus aucune chance de se refaire.
Cette leçon à 6,3 milliards de dollars s’adresse à tous les professionnels du secteur des cryptomonnaies :
Respectez toujours le risque et ne faites jamais une confiance absolue à une plateforme centralisée.
Pour gagner sa vie, il faut d’abord survivre ; pour faire des bénéfices, il faut d’abord préserver son capital,
Ceux qui survivent aux cygnes noirs sont les véritables gagnants du secteur !#币安10·30安全事件调查报告 #币安将恢复更多资产提现