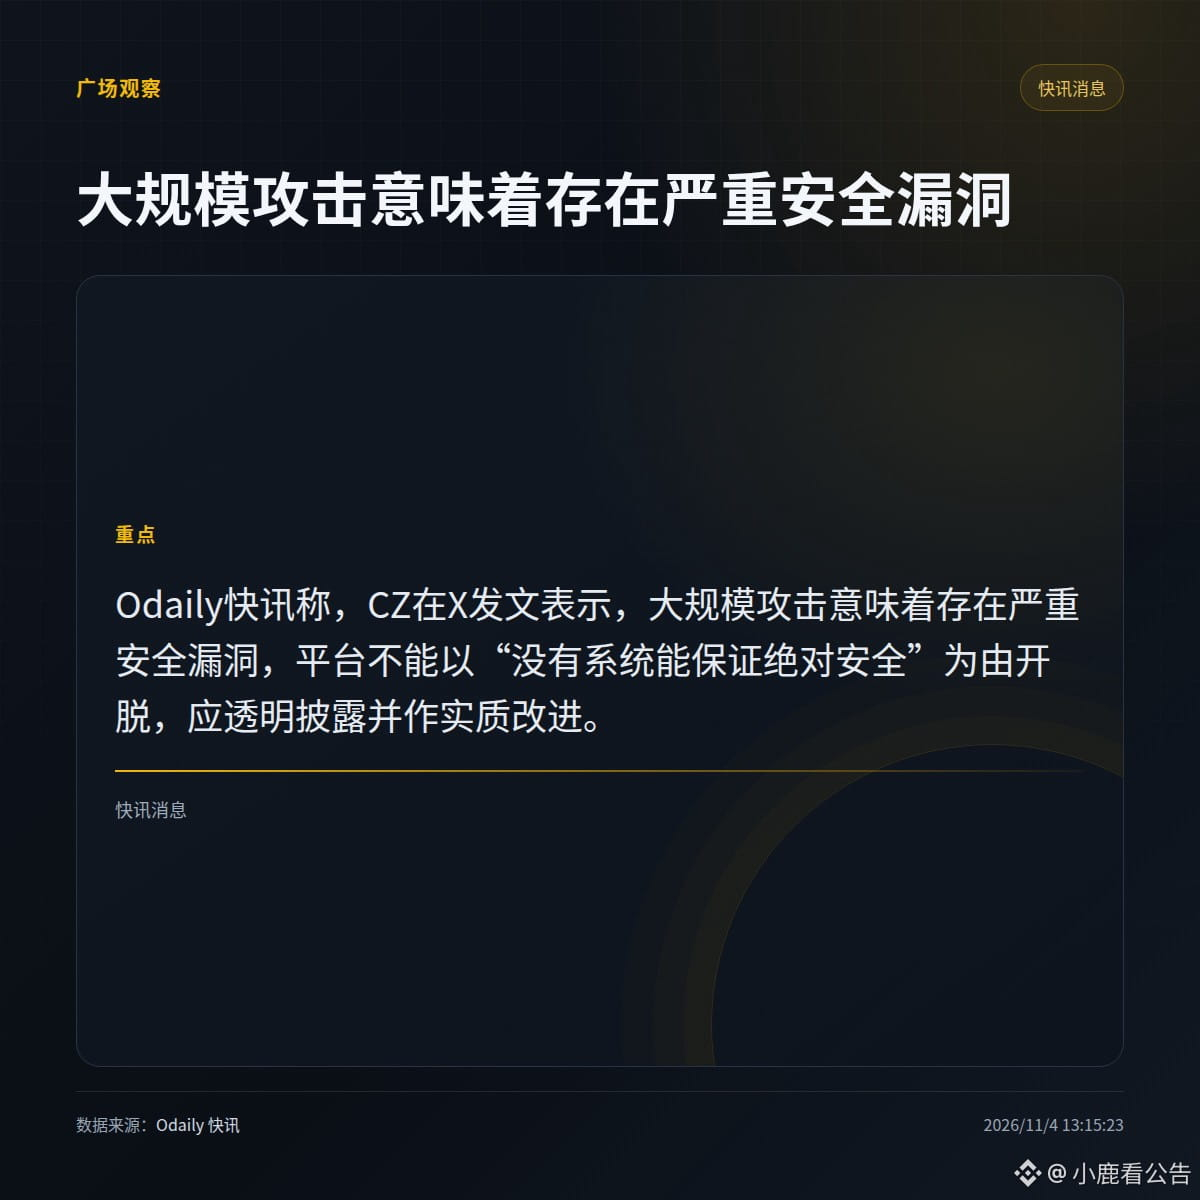
CZ affirme qu’une cyberattaque d’une telle ampleur révèle une grave faille de sécurité.
Dans une publication sur X, il a déclaré que la plateforme ne pouvait pas se dédouaner en disant qu’« aucun système ne peut garantir une sécurité absolue ». Selon lui, il semble s’agir d’une attaque qui a duré des mois, voire des années, et a visé des centaines d’employés ainsi que plusieurs systèmes, avant de compromettre finalement un petit nombre de personnes et de systèmes.
· S’exprimant également en tant qu’actionnaire, il a reconnu que révéler les détails pouvait être embarrassant, mais a dit espérer que Binance ferait preuve de transparence, assumerait ses responsabilités, écouterait les critiques et apporterait des améliorations concrètes à sa sécurité.
Après le piratage de la plateforme, qu’est-ce qui compte le plus à vos yeux : l’exhaustivité des détails divulgués ou la possibilité de vérifier les mesures correctives ?
Dans une publication sur X, il a déclaré que la plateforme ne pouvait pas se dédouaner en disant qu’« aucun système ne peut garantir une sécurité absolue ». Selon lui, il semble s’agir d’une attaque qui a duré des mois, voire des années, et a visé des centaines d’employés ainsi que plusieurs systèmes, avant de compromettre finalement un petit nombre de personnes et de systèmes.
· S’exprimant également en tant qu’actionnaire, il a reconnu que révéler les détails pouvait être embarrassant, mais a dit espérer que Binance ferait preuve de transparence, assumerait ses responsabilités, écouterait les critiques et apporterait des améliorations concrètes à sa sécurité.
Après le piratage de la plateforme, qu’est-ce qui compte le plus à vos yeux : l’exhaustivité des détails divulgués ou la possibilité de vérifier les mesures correctives ?