#Rapport d’enquête sur l’incident de sécurité de Binance du 30 octobre
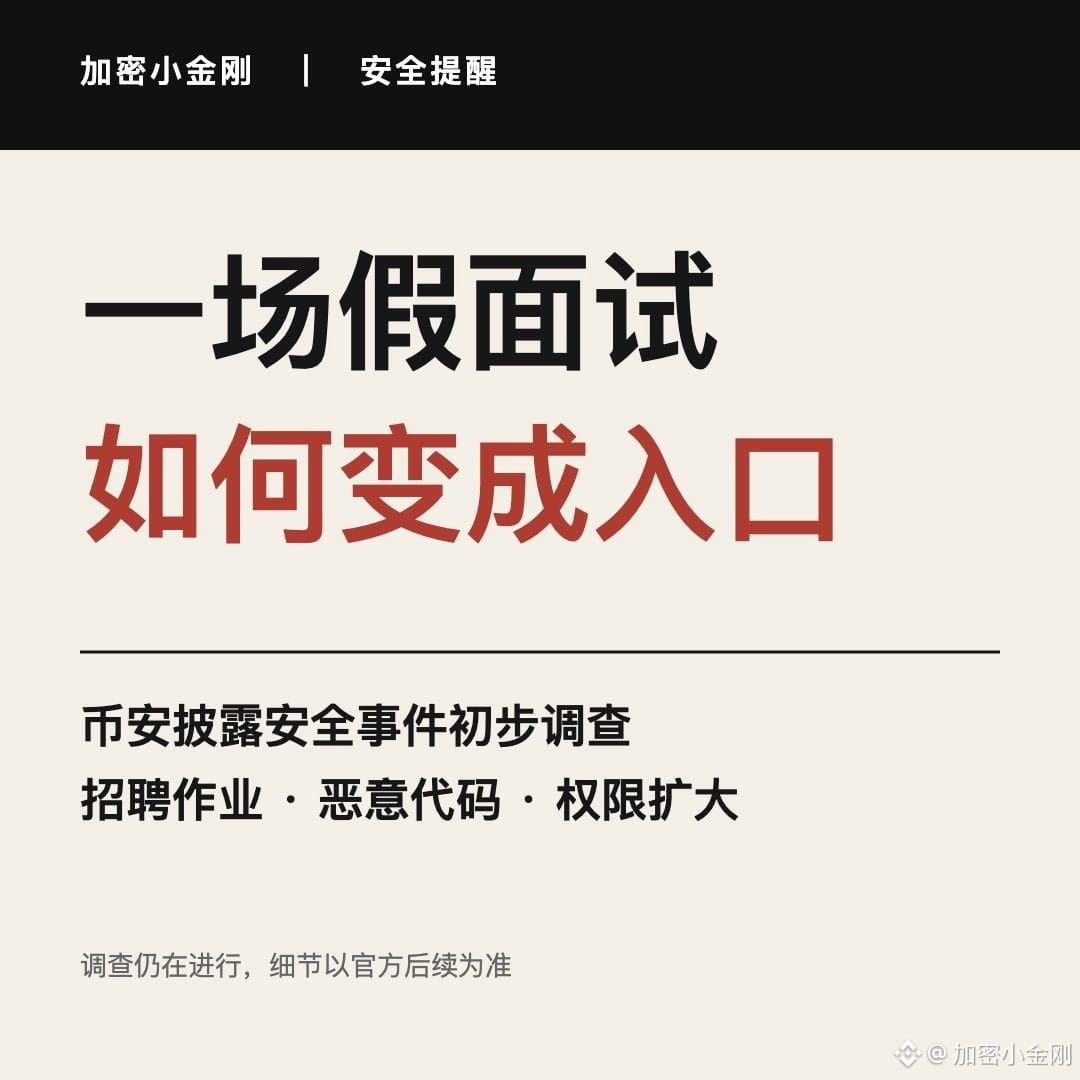
Comment un faux entretien d’embauche a-t-il pu devenir une porte d’entrée vers les systèmes de portefeuille ?
Dans les conclusions préliminaires publiées par Binance, un passage mérite particulièrement l’attention des personnes en recherche d’emploi : deux entretiens ont eu lieu, et le recruteur a même présenté des comptes sur les réseaux sociaux accompagnés de photos et de vidéos. Avant la fin du deuxième entretien, l’ingénieur a été invité à télécharger un exercice de programmation sur son ordinateur professionnel.
Le problème se cachait dans le dépôt de code de l’exercice : Binance indique que le code malveillant s’est exécuté pendant l’installation de l’environnement. Les attaquants se sont ensuite servis des appareils infectés et d’outils internes pour prendre le contrôle des appareils d’autres ingénieurs, et ont fini par atteindre des systèmes liés à la signature des portefeuilles.
L’incident a impliqué plusieurs étapes et l’enquête est toujours en cours ; le faux entretien n’était pas le seul point d’entrée mentionné dans le rapport. La plateforme a également indiqué qu’elle ferait appel à des experts en sécurité indépendants pour procéder à un examen.
Pour les développeurs et les personnes en recherche d’emploi, voici deux vérifications à effectuer dès maintenant :
1️⃣ Si un recruteur inconnu vous envoie un projet, vérifiez d’abord l’entreprise et l’offre d’emploi, puis examinez les scripts d’installation et les dépendances. Ne lancez pas directement du code provenant d’une source inconnue sur un ordinateur contenant des identifiants professionnels ou des portefeuilles.
2️⃣ Si du code suspect a été exécuté sur un appareil professionnel, contactez rapidement l’équipe de sécurité. Supprimer simplement les fichiers du projet ne prouve pas que le programme malveillant et les identifiants compromis ont été éliminés.
Un entretien vidéo et des comptes sur les réseaux sociaux qui semblent authentiques ne suffisent pas à prouver qu’un code est sûr.
À titre informatif uniquement ; ceci ne constitue pas un conseil en investissement.
#SécuritéCrypto #Cybersécurité
Comment un faux entretien d’embauche a-t-il pu devenir une porte d’entrée vers les systèmes de portefeuille ?
Dans les conclusions préliminaires publiées par Binance, un passage mérite particulièrement l’attention des personnes en recherche d’emploi : deux entretiens ont eu lieu, et le recruteur a même présenté des comptes sur les réseaux sociaux accompagnés de photos et de vidéos. Avant la fin du deuxième entretien, l’ingénieur a été invité à télécharger un exercice de programmation sur son ordinateur professionnel.
Le problème se cachait dans le dépôt de code de l’exercice : Binance indique que le code malveillant s’est exécuté pendant l’installation de l’environnement. Les attaquants se sont ensuite servis des appareils infectés et d’outils internes pour prendre le contrôle des appareils d’autres ingénieurs, et ont fini par atteindre des systèmes liés à la signature des portefeuilles.
L’incident a impliqué plusieurs étapes et l’enquête est toujours en cours ; le faux entretien n’était pas le seul point d’entrée mentionné dans le rapport. La plateforme a également indiqué qu’elle ferait appel à des experts en sécurité indépendants pour procéder à un examen.
Pour les développeurs et les personnes en recherche d’emploi, voici deux vérifications à effectuer dès maintenant :
1️⃣ Si un recruteur inconnu vous envoie un projet, vérifiez d’abord l’entreprise et l’offre d’emploi, puis examinez les scripts d’installation et les dépendances. Ne lancez pas directement du code provenant d’une source inconnue sur un ordinateur contenant des identifiants professionnels ou des portefeuilles.
2️⃣ Si du code suspect a été exécuté sur un appareil professionnel, contactez rapidement l’équipe de sécurité. Supprimer simplement les fichiers du projet ne prouve pas que le programme malveillant et les identifiants compromis ont été éliminés.
Un entretien vidéo et des comptes sur les réseaux sociaux qui semblent authentiques ne suffisent pas à prouver qu’un code est sûr.
À titre informatif uniquement ; ceci ne constitue pas un conseil en investissement.
#SécuritéCrypto #Cybersécurité