Le canal d’envoi est authentique, mais les consignes de sécurité contenues dans l’e-mail peuvent être fausses.
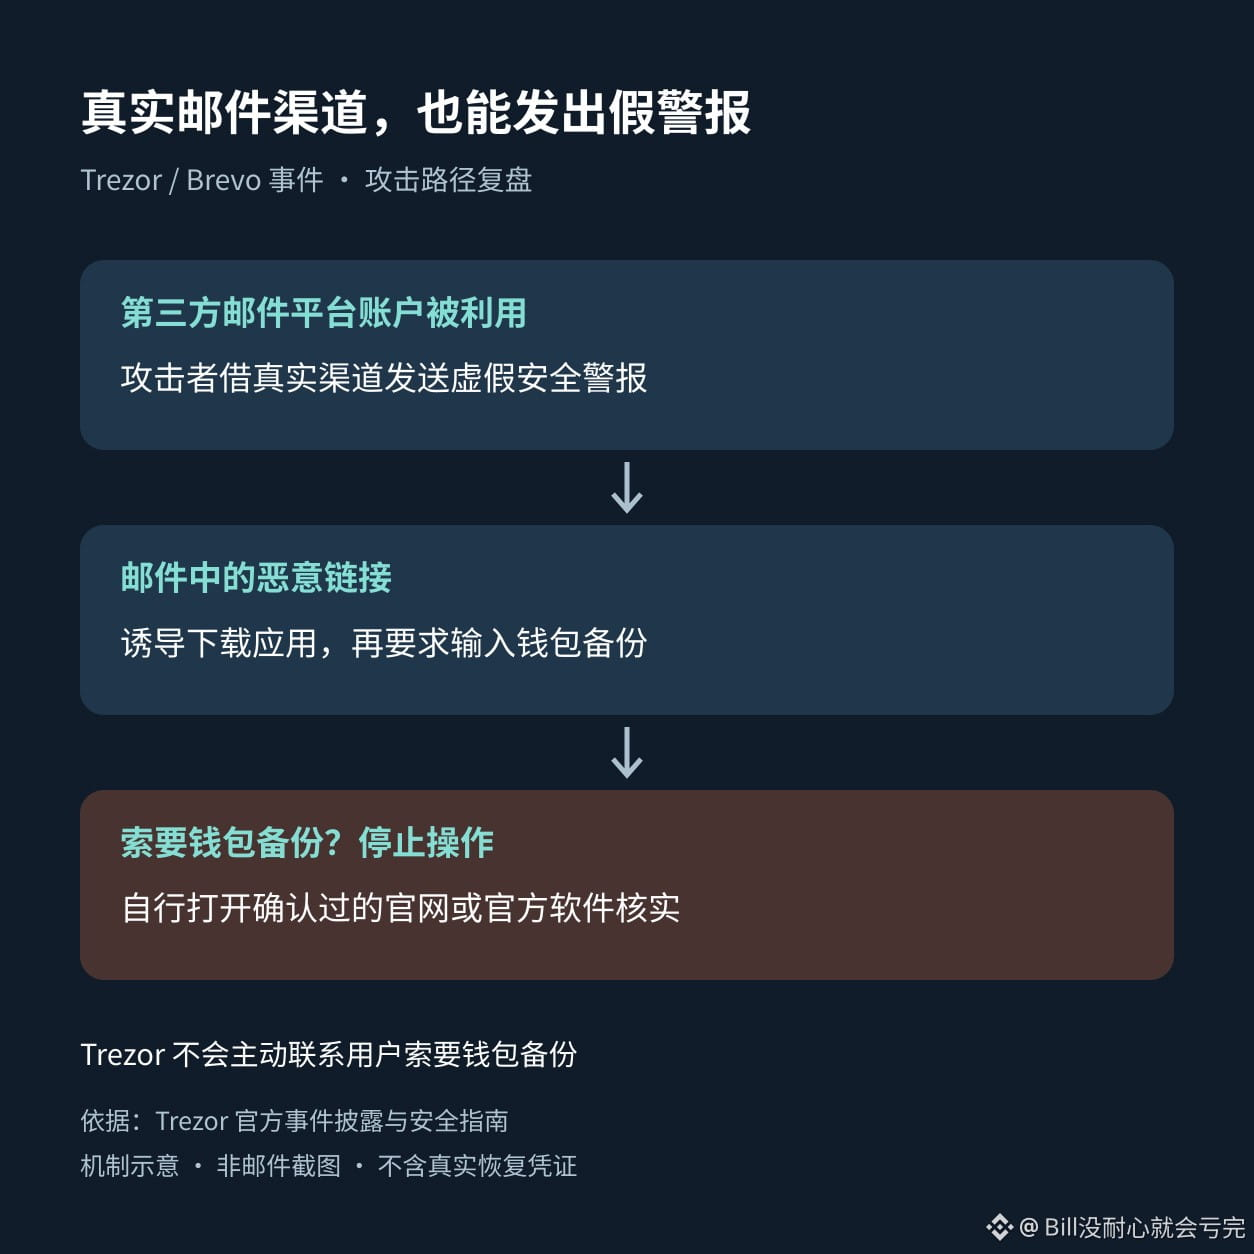
Le 26 octobre, le spécialiste de la sécurité Terry Cutler est revenu sur l’incident Brevo de Trezor : des attaquants ont exploité leur accès à une plateforme de messagerie tierce pour envoyer de fausses alertes de sécurité depuis le compte e-mail de Trezor. Ils incitaient les utilisateurs à télécharger une application, puis à saisir la sauvegarde de leur portefeuille, c’est-à-dire leur phrase de récupération. Dans sa communication officielle de septembre, Trezor a confirmé ce mode opératoire et précisé que ses portefeuilles et ses systèmes produits n’avaient pas été affectés.
Ce type d’e-mail ne comporte pas nécessairement de nom de domaine mal orthographié et n’est pas toujours maladroitement rédigé. Se contenter de vérifier l’expéditeur peut vous faire manquer le véritable danger : la demande de transmettre la sauvegarde de votre portefeuille à un site Web ou à une application téléchargée.
Si vous recevez une alerte de sécurité, interrompez d’abord toute action demandée dans l’e-mail, puis ouvrez vous-même le site officiel ou le logiciel officiel que vous avez vérifié. Trezor indique clairement qu’il ne contacte jamais les utilisateurs pour leur demander la sauvegarde de leur portefeuille. Même un portefeuille matériel ne peut pas vous protéger si vous divulguez vous-même vos identifiants de récupération.
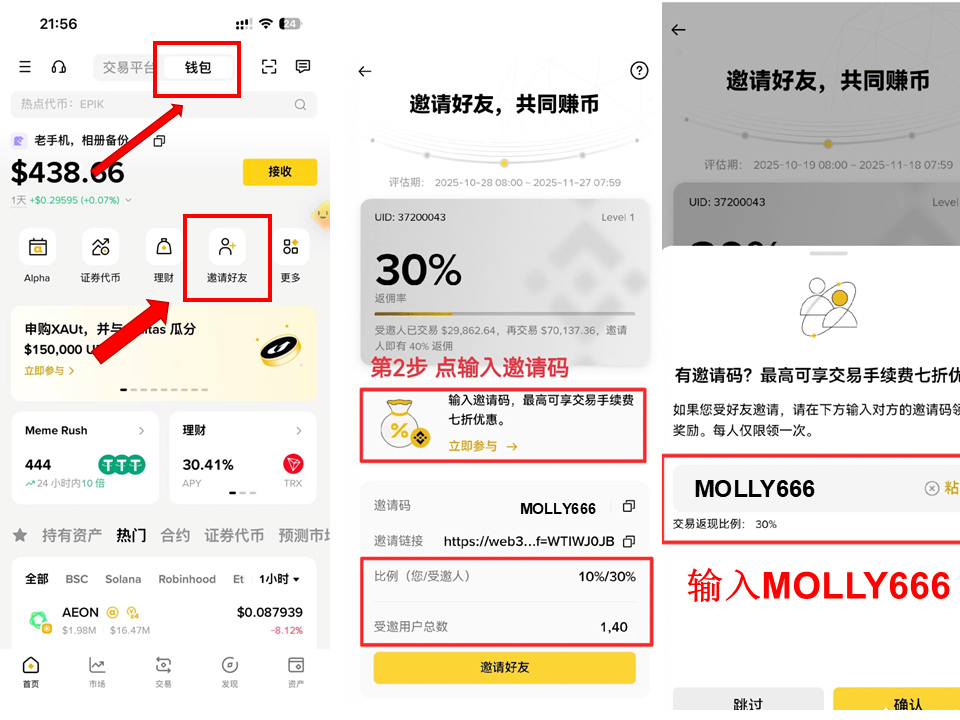
Code d’invitation pour le portefeuille Binance : MOLLY666
Le 26 octobre, le spécialiste de la sécurité Terry Cutler est revenu sur l’incident Brevo de Trezor : des attaquants ont exploité leur accès à une plateforme de messagerie tierce pour envoyer de fausses alertes de sécurité depuis le compte e-mail de Trezor. Ils incitaient les utilisateurs à télécharger une application, puis à saisir la sauvegarde de leur portefeuille, c’est-à-dire leur phrase de récupération. Dans sa communication officielle de septembre, Trezor a confirmé ce mode opératoire et précisé que ses portefeuilles et ses systèmes produits n’avaient pas été affectés.
Ce type d’e-mail ne comporte pas nécessairement de nom de domaine mal orthographié et n’est pas toujours maladroitement rédigé. Se contenter de vérifier l’expéditeur peut vous faire manquer le véritable danger : la demande de transmettre la sauvegarde de votre portefeuille à un site Web ou à une application téléchargée.
Si vous recevez une alerte de sécurité, interrompez d’abord toute action demandée dans l’e-mail, puis ouvrez vous-même le site officiel ou le logiciel officiel que vous avez vérifié. Trezor indique clairement qu’il ne contacte jamais les utilisateurs pour leur demander la sauvegarde de leur portefeuille. Même un portefeuille matériel ne peut pas vous protéger si vous divulguez vous-même vos identifiants de récupération.
Code d’invitation pour le portefeuille Binance : MOLLY666