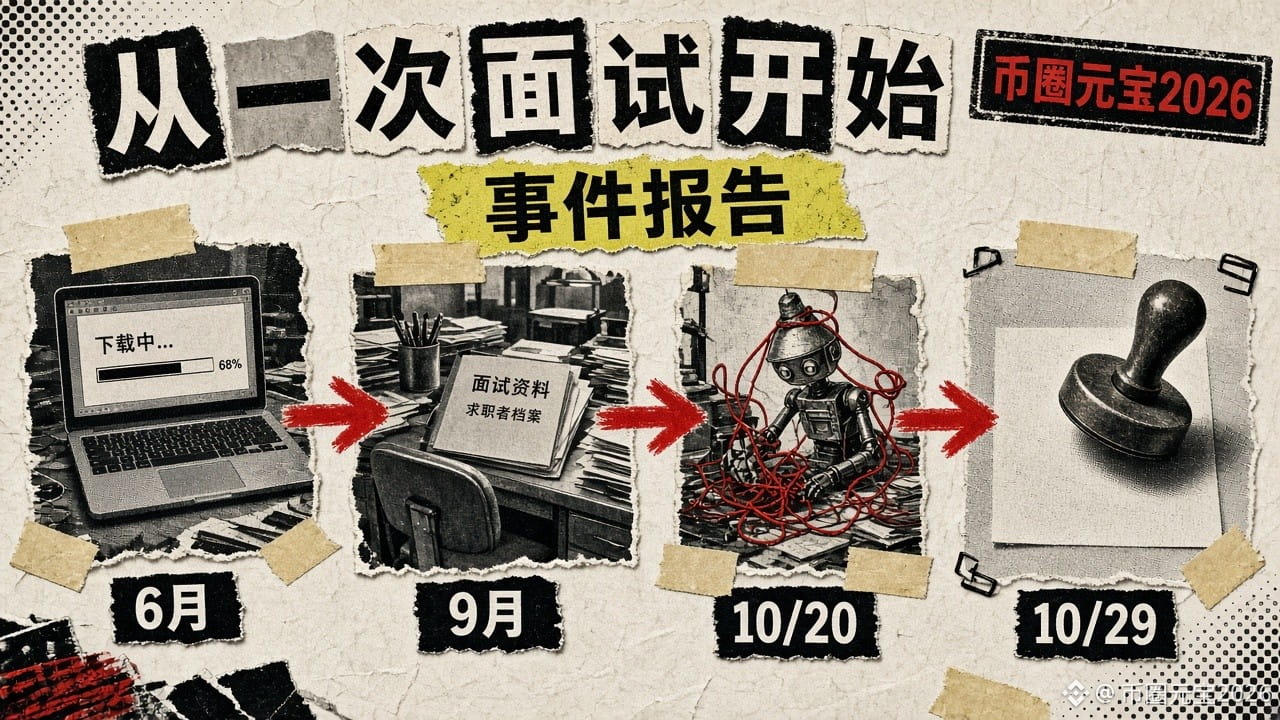
Le rapport sur l’incident de Binance du 29/10 est sorti : comment une faille de 6,3 milliards de dollars a-t-elle commencé par un « entretien d’embauche » ?
Le 3 novembre à 22 h 33, heure de Pékin, Binance a publié sur son compte X officiel le rapport préliminaire sur l’incident de sécurité du 29/10. La plus grande surprise ne concerne pas le montant, mais le point de départ.
D’après le rapport, la chronologie est à peu près la suivante :
1. Juin : l’ingénieur A, chargé de l’exploitation des portefeuilles, cherchait à installer un outil d’IA populaire pour programmer. Il a trouvé sur un moteur de recherche et téléchargé un paquet d’installation de Homebrew modifié. L’équipe de sécurité a détecté une anomalie, remplacé l’appareil et renouvelé les identifiants, mais l’identité de A et de ses collègues de la même équipe avait déjà été révélée aux attaquants.
2. Septembre : sur une plateforme d’emploi légitime, l’ingénieur B a été invité à un entretien par une personne se faisant passer pour un « directeur de projet ». Le premier entretien s’est déroulé en visioconférence ; l’interlocuteur a même utilisé des photos et vidéos privées tirées des comptes sociaux de B pour instaurer un climat de confiance. Le second a eu lieu sur une messagerie. Finalement, on a demandé à B de télécharger sur son ordinateur professionnel un dépôt de code présenté comme un « exercice ». Le code a commencé à s’exécuter dès l’installation.
3. 20 octobre : depuis l’ordinateur compromis de B, les attaquants ont utilisé un outil d’IA interne pour prendre le contrôle des ordinateurs de A et d’un autre ingénieur, C. Ils ont également découvert sur l’ordinateur de A un jeton donnant accès aux autorisations de déploiement de conteneurs.
4. 29 octobre : les attaquants se sont connectés à l’ordinateur de C et, à l’aide des identifiants volés à A, ont déployé des conteneurs et déclenché des scripts malveillants. Ils ont ainsi contourné la procédure normale de retrait et utilisé le service de signature des portefeuilles pour transférer des actifs.
Les chiffres du rapport : environ 6,34 milliards de dollars d’actifs ont été touchés, et environ 2,85 milliards de dollars ont été gelés ou interceptés. Au 31 octobre, 98 % des jetons concernés avaient été reconstitués ; ce chiffre peut être vérifié sur la page de preuve de réserves. Le rapport indique également que Binance a déjoué en 2026 57 attaques soupçonnées d’être liées à la Corée du Nord, et précise que les dernières informations du FBI pointent vers ce pays.
Quelques points à retenir :
· Les pirates n’ont pas forcé le « coffre-fort » : ils s’en sont d’abord pris aux personnes, avec un résultat de recherche et un exercice d’entretien.
· Changer d’ordinateur et de mot de passe ne signifie pas que les attaquants vous ont oublié.
· Plus les outils internes sont pratiques, plus ils peuvent l’être aussi pour servir de tremplin aux attaquants.
Ça fait mal à entendre, mais pour un système qui brasse des dizaines de milliards, le point d’entrée peut se résumer à : « Pouvez-vous télécharger cet exercice et le lancer ? »
Avez-vous déjà reçu un « exercice d’entretien » envoyé par une entreprise inconnue ?
#币安 #安全 #网络安全 $BNB
Le 3 novembre à 22 h 33, heure de Pékin, Binance a publié sur son compte X officiel le rapport préliminaire sur l’incident de sécurité du 29/10. La plus grande surprise ne concerne pas le montant, mais le point de départ.
D’après le rapport, la chronologie est à peu près la suivante :
1. Juin : l’ingénieur A, chargé de l’exploitation des portefeuilles, cherchait à installer un outil d’IA populaire pour programmer. Il a trouvé sur un moteur de recherche et téléchargé un paquet d’installation de Homebrew modifié. L’équipe de sécurité a détecté une anomalie, remplacé l’appareil et renouvelé les identifiants, mais l’identité de A et de ses collègues de la même équipe avait déjà été révélée aux attaquants.
2. Septembre : sur une plateforme d’emploi légitime, l’ingénieur B a été invité à un entretien par une personne se faisant passer pour un « directeur de projet ». Le premier entretien s’est déroulé en visioconférence ; l’interlocuteur a même utilisé des photos et vidéos privées tirées des comptes sociaux de B pour instaurer un climat de confiance. Le second a eu lieu sur une messagerie. Finalement, on a demandé à B de télécharger sur son ordinateur professionnel un dépôt de code présenté comme un « exercice ». Le code a commencé à s’exécuter dès l’installation.
3. 20 octobre : depuis l’ordinateur compromis de B, les attaquants ont utilisé un outil d’IA interne pour prendre le contrôle des ordinateurs de A et d’un autre ingénieur, C. Ils ont également découvert sur l’ordinateur de A un jeton donnant accès aux autorisations de déploiement de conteneurs.
4. 29 octobre : les attaquants se sont connectés à l’ordinateur de C et, à l’aide des identifiants volés à A, ont déployé des conteneurs et déclenché des scripts malveillants. Ils ont ainsi contourné la procédure normale de retrait et utilisé le service de signature des portefeuilles pour transférer des actifs.
Les chiffres du rapport : environ 6,34 milliards de dollars d’actifs ont été touchés, et environ 2,85 milliards de dollars ont été gelés ou interceptés. Au 31 octobre, 98 % des jetons concernés avaient été reconstitués ; ce chiffre peut être vérifié sur la page de preuve de réserves. Le rapport indique également que Binance a déjoué en 2026 57 attaques soupçonnées d’être liées à la Corée du Nord, et précise que les dernières informations du FBI pointent vers ce pays.
Quelques points à retenir :
· Les pirates n’ont pas forcé le « coffre-fort » : ils s’en sont d’abord pris aux personnes, avec un résultat de recherche et un exercice d’entretien.
· Changer d’ordinateur et de mot de passe ne signifie pas que les attaquants vous ont oublié.
· Plus les outils internes sont pratiques, plus ils peuvent l’être aussi pour servir de tremplin aux attaquants.
Ça fait mal à entendre, mais pour un système qui brasse des dizaines de milliards, le point d’entrée peut se résumer à : « Pouvez-vous télécharger cet exercice et le lancer ? »
Avez-vous déjà reçu un « exercice d’entretien » envoyé par une entreprise inconnue ?
#币安 #安全 #网络安全 $BNB