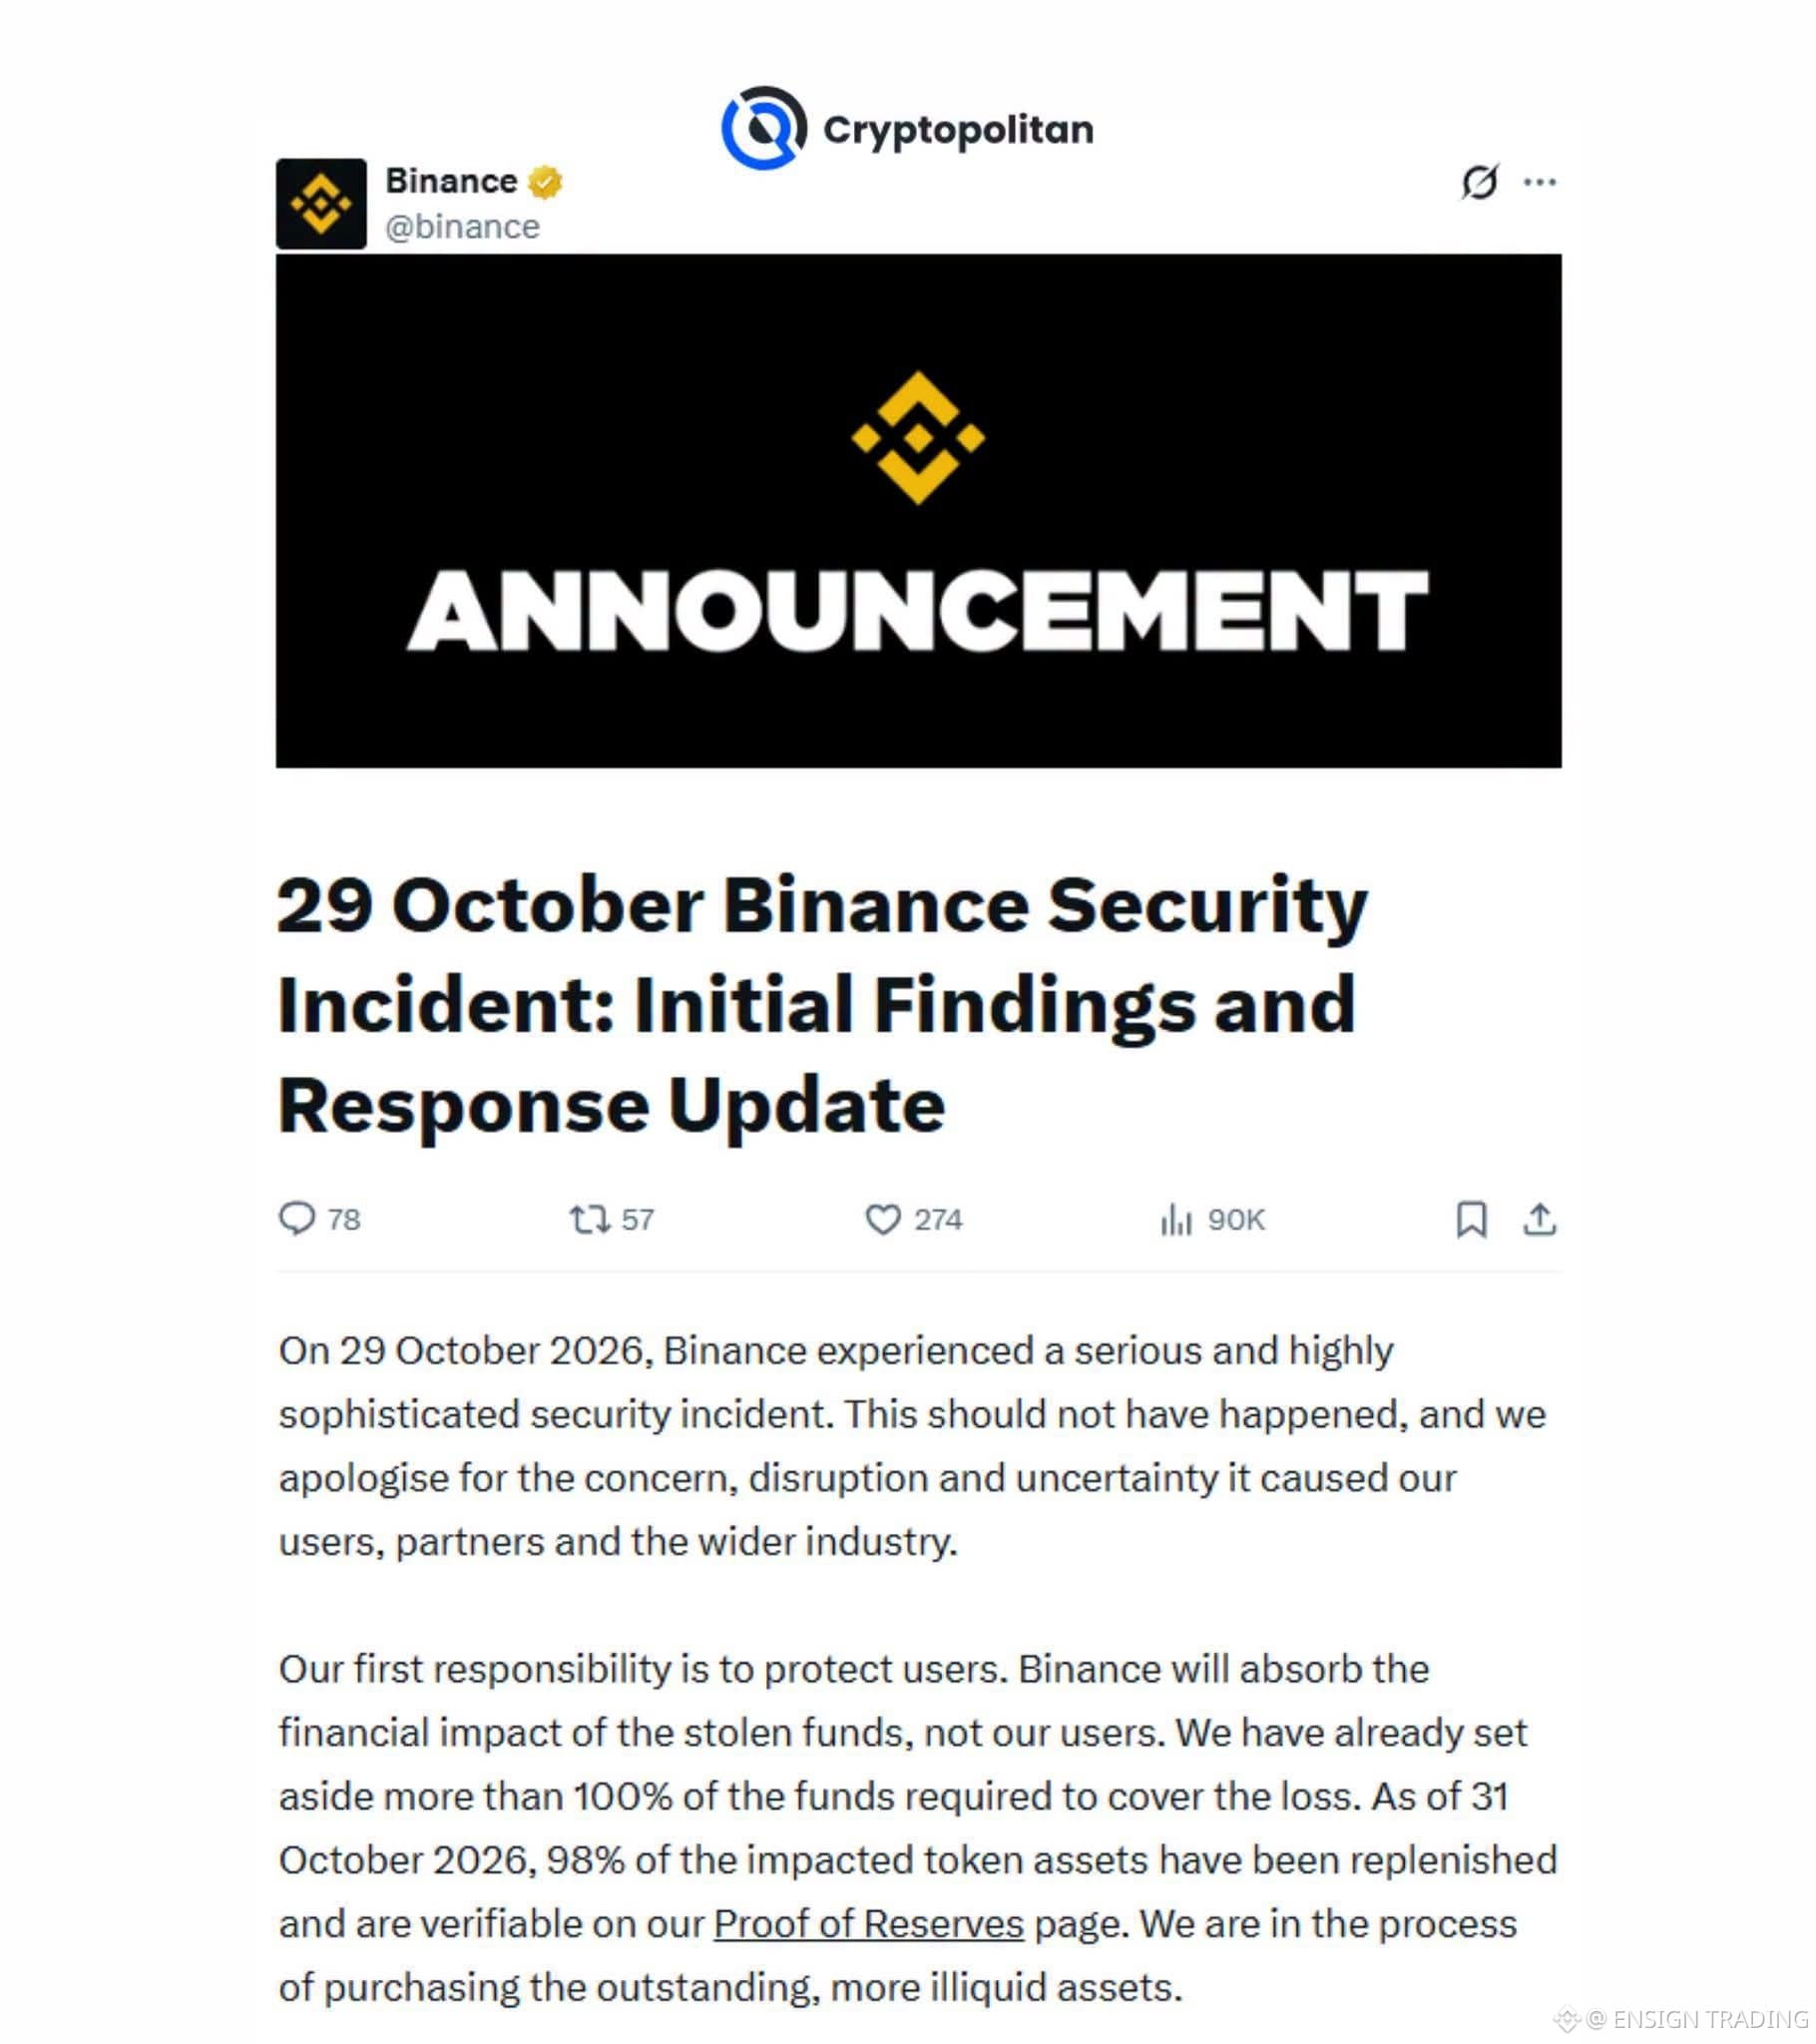
DERNIÈRE MINUTE : Binance a tout gelé, mais les pirates ont quand même continué à transférer l'argent.
Tout a commencé par un faux entretien d'embauche. À la fin, des attaquants liés à la Corée du Nord avaient dérobé environ 6,34 milliards de dollars d'actifs.
Voici ce qui s'est passé :
• Une campagne en plusieurs étapes impliquant de l'ingénierie sociale (de faux entretiens d'embauche), des logiciels malveillants sur les appareils des ingénieurs, un outil d'IA interne compromis et des identifiants volés, dans la continuité de tentatives antérieures tout au long de 2026.
• Les attaquants ont obtenu un accès non autorisé à un service interne de signature de portefeuilles. Ils ont transféré d'importantes sommes en XRP, SOL, OP, BTC et ETH, et ont utilisé EIP-7702 d'Ethereum pour mettre en place des autorisations persistantes sur la chaîne, qui ont continué à déplacer des fonds même après la suspension des retraits.
• Environ 2,85 milliards de dollars gelés ou interceptés. Le FBI attribue l'attaque à la Corée du Nord.
• Binance a fermé les points d'entrée, reconstruit les systèmes touchés et l'environnement des portefeuilles, remplacé les appareils, révoqué les identifiants et renforcé la surveillance et les contrôles.
Tout a commencé par un faux entretien d'embauche. À la fin, des attaquants liés à la Corée du Nord avaient dérobé environ 6,34 milliards de dollars d'actifs.
Voici ce qui s'est passé :
• Une campagne en plusieurs étapes impliquant de l'ingénierie sociale (de faux entretiens d'embauche), des logiciels malveillants sur les appareils des ingénieurs, un outil d'IA interne compromis et des identifiants volés, dans la continuité de tentatives antérieures tout au long de 2026.
• Les attaquants ont obtenu un accès non autorisé à un service interne de signature de portefeuilles. Ils ont transféré d'importantes sommes en XRP, SOL, OP, BTC et ETH, et ont utilisé EIP-7702 d'Ethereum pour mettre en place des autorisations persistantes sur la chaîne, qui ont continué à déplacer des fonds même après la suspension des retraits.
• Environ 2,85 milliards de dollars gelés ou interceptés. Le FBI attribue l'attaque à la Corée du Nord.
• Binance a fermé les points d'entrée, reconstruit les systèmes touchés et l'environnement des portefeuilles, remplacé les appareils, révoqué les identifiants et renforcé la surveillance et les contrôles.