
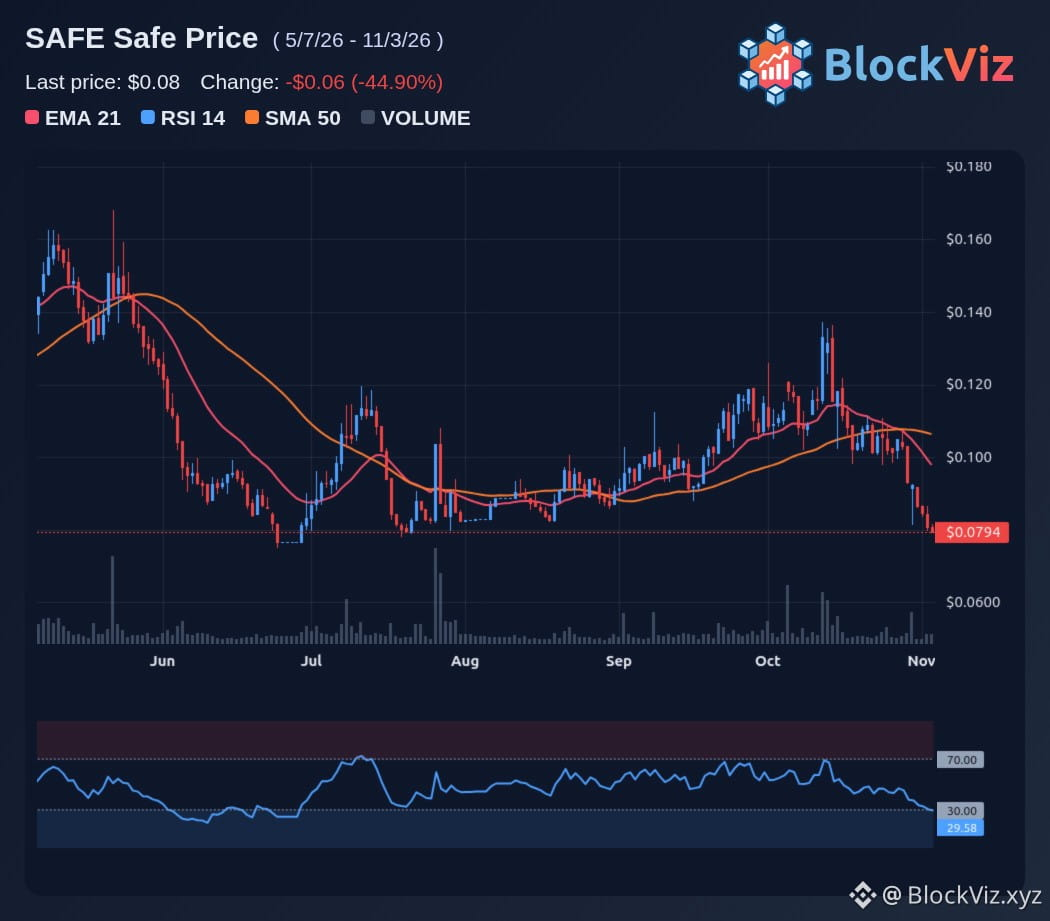
Trois piratages supplémentaires après celui de Binance soulèvent une question plus difficile : le point faible est-il une seule plateforme d’échange, ou le modèle de conservation lui-même ? Si les attaquants ciblent les systèmes de retrait, les clés API, les prestataires ou les personnes en interne, la solvabilité n’est qu’une partie du risque. Les portefeuilles chauds, les données des clients et les contrôles de retrait élargissent tous la surface d’attaque. La conservation autonome élimine le risque de contrepartie lié aux plateformes d’échange, mais pas les risques de sécurité. L’hameçonnage, les autorisations malveillantes, les appareils compromis et les fausses invites de récupération peuvent toujours vider les fonds. Les signaux clés à surveiller sont désormais les suivants : les incidents partagent-ils un même vecteur d’attaque, les retraits ralentissent-ils ou sont-ils suspendus, et comment les fonds volés circulent-ils ? Les plateformes seront jugées sur ce qui a échoué, ce qui a été maîtrisé et sur la protection effective des actifs des clients. $SAFE
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone