Parfois, une cyberattaque ne commence pas par une faille dans les systèmes, mais par un message sympathique qui vous propose une meilleure opportunité professionnelle.
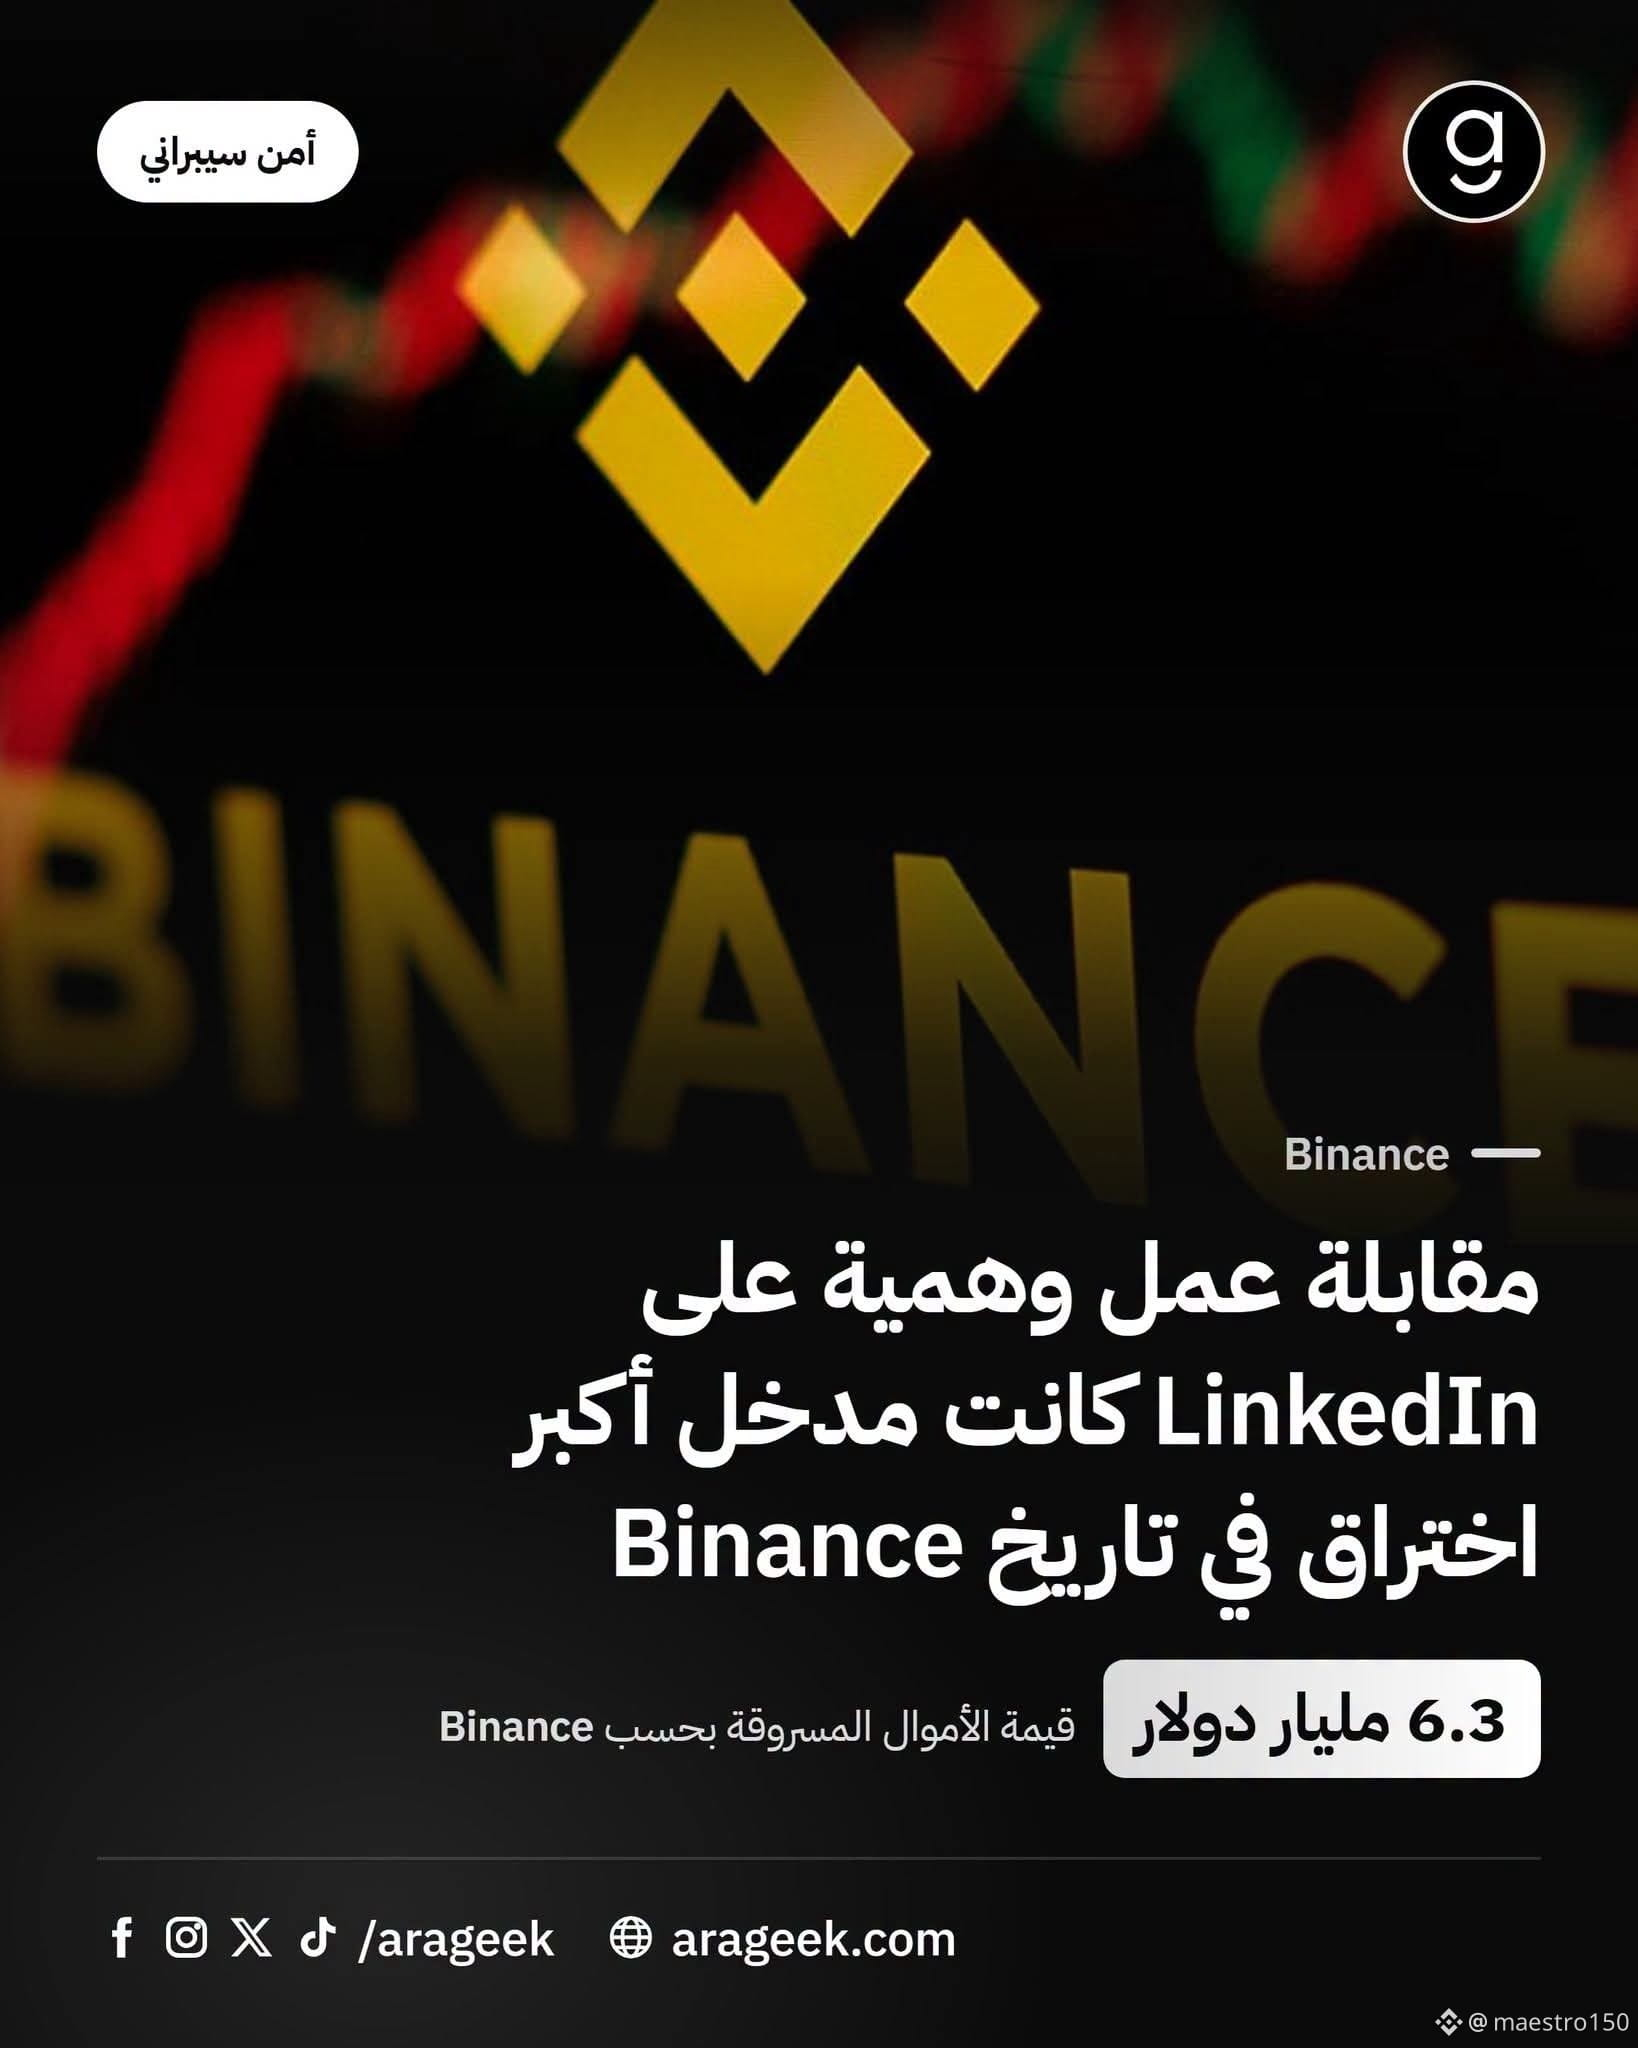
La plateforme Binance a révélé que des pirates nord-coréens, selon l’entreprise, avaient dérobé la semaine dernière 6,3 milliards de dollars, soit le plus important vol de l’histoire des cryptomonnaies. Tout a commencé lorsqu’une personne se présentant comme chef de projet a contacté l’un des ingénieurs de l’entreprise sur LinkedIn.
Selon le rapport de Binance, deux faux entretiens ont été organisés pour l’ingénieur : le premier avec un représentant des ressources humaines, et le second avec une personne se faisant passer pour le PDG d’une entreprise inexistante. Il a ensuite été convaincu de télécharger un fichier présenté comme un exercice de test, ce qui a permis aux pirates d’accéder aux systèmes de l’entreprise.
L’entreprise affirme que les attaquants ont également mené une campagne publicitaire qui a piégé un autre ingénieur et l’a incité à télécharger une version modifiée du logiciel Homebrew. Ils ont ainsi recueilli des informations sur les employés qui gèrent les portefeuilles. Binance a pu récupérer environ 2,5 milliards de dollars après que Tether et Circle ont gelé les stablecoins volés.
Cela montre que le maillon faible de la sécurité est souvent l’être humain lui-même, et que les offres d’emploi séduisantes sont devenues un outil courant pour mener des cyberattaques. Cela concerne tous les chercheurs d’emploi, et pas seulement les employés des grandes entreprises.
Avez-vous déjà reçu sur LinkedIn une offre d’emploi qui vous a paru suspecte ?
#أمن_سيبراني _cyber #الهالفينغ #cryptomonnaies #الهندسة_الاجتماعية #لينكدإن #Binance
La plateforme Binance a révélé que des pirates nord-coréens, selon l’entreprise, avaient dérobé la semaine dernière 6,3 milliards de dollars, soit le plus important vol de l’histoire des cryptomonnaies. Tout a commencé lorsqu’une personne se présentant comme chef de projet a contacté l’un des ingénieurs de l’entreprise sur LinkedIn.
Selon le rapport de Binance, deux faux entretiens ont été organisés pour l’ingénieur : le premier avec un représentant des ressources humaines, et le second avec une personne se faisant passer pour le PDG d’une entreprise inexistante. Il a ensuite été convaincu de télécharger un fichier présenté comme un exercice de test, ce qui a permis aux pirates d’accéder aux systèmes de l’entreprise.
L’entreprise affirme que les attaquants ont également mené une campagne publicitaire qui a piégé un autre ingénieur et l’a incité à télécharger une version modifiée du logiciel Homebrew. Ils ont ainsi recueilli des informations sur les employés qui gèrent les portefeuilles. Binance a pu récupérer environ 2,5 milliards de dollars après que Tether et Circle ont gelé les stablecoins volés.
Cela montre que le maillon faible de la sécurité est souvent l’être humain lui-même, et que les offres d’emploi séduisantes sont devenues un outil courant pour mener des cyberattaques. Cela concerne tous les chercheurs d’emploi, et pas seulement les employés des grandes entreprises.
Avez-vous déjà reçu sur LinkedIn une offre d’emploi qui vous a paru suspecte ?
#أمن_سيبراني _cyber #الهالفينغ #cryptomonnaies #الهندسة_الاجتماعية #لينكدإن #Binance