#RapportIncidentBinance
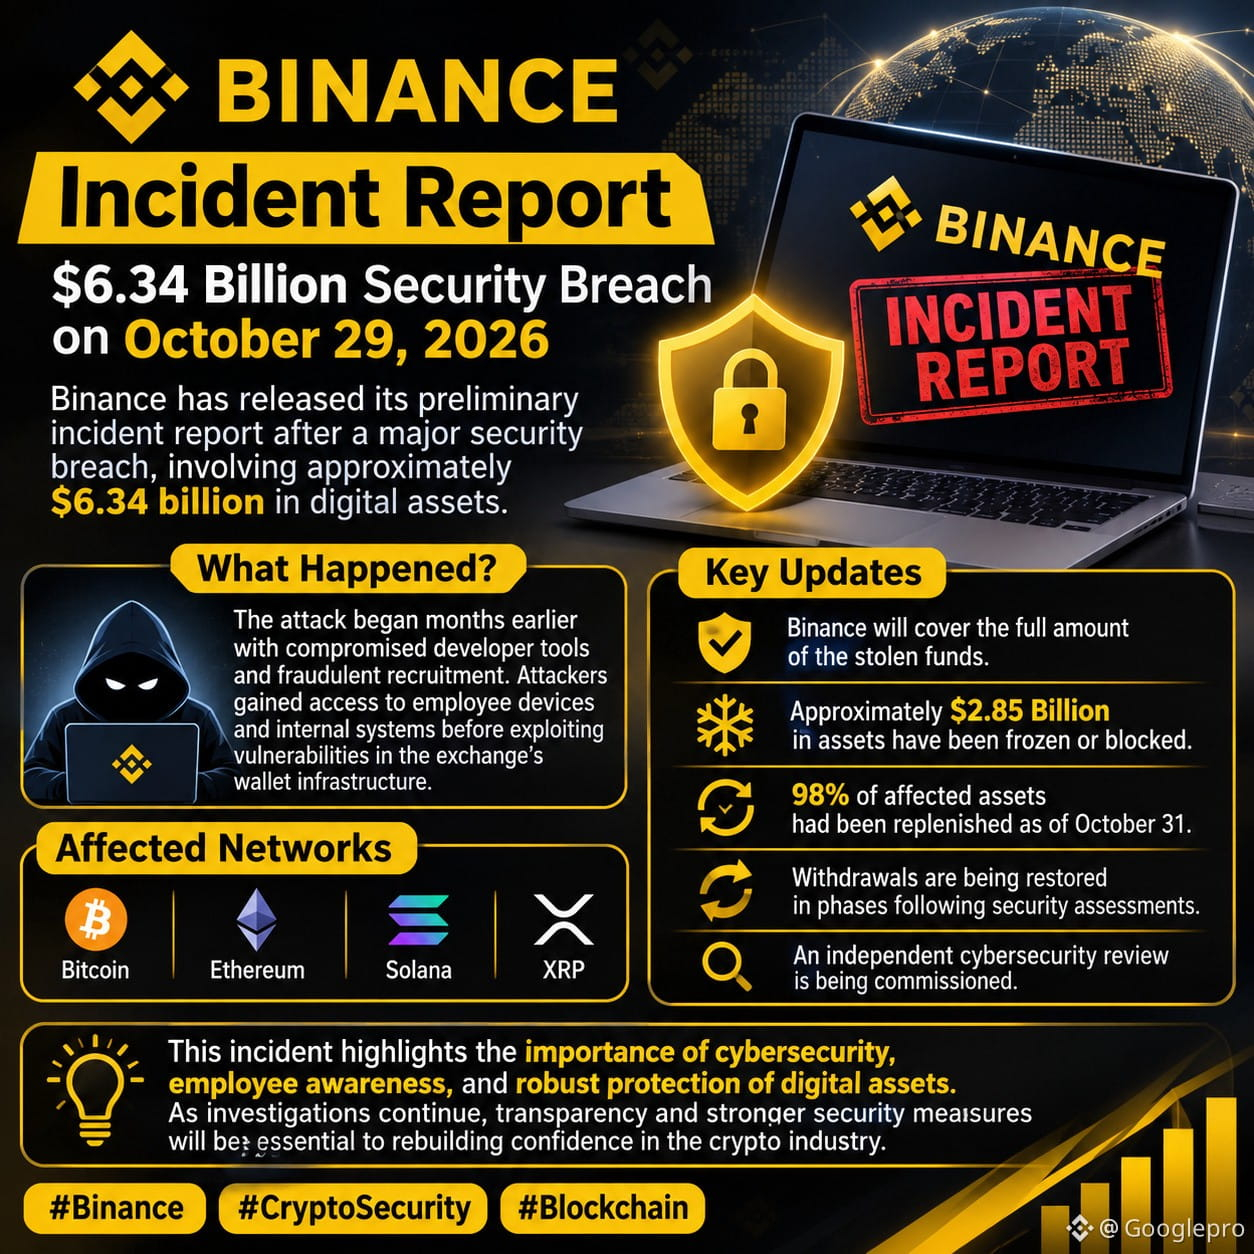
Binance a publié son rapport préliminaire sur l’incident, à la suite d’une importante faille de sécurité survenue le 29 octobre 2026 et impliquant environ 6,34 milliards de dollars d’actifs numériques.
Selon le rapport, l’attaque a commencé plusieurs mois auparavant, avec la compromission d’outils de développement et des activités de recrutement frauduleuses. Les attaquants auraient accédé aux appareils des employés et aux systèmes internes avant d’exploiter des vulnérabilités dans l’infrastructure de portefeuilles de la plateforme d’échange.
Binance a confirmé que des transactions non autorisées avaient touché plusieurs réseaux blockchain, notamment Bitcoin, Ethereum, Solana et XRP. L’entreprise a réagi en suspendant les retraits, en reconstruisant les systèmes touchés et en collaborant avec les forces de l’ordre et des partenaires du secteur afin de geler les actifs volés.
Principales mises à jour :
- Binance affirme qu’elle couvrira la totalité des fonds volés.
- Environ 2,85 milliards de dollars d’actifs ont été gelés ou bloqués.
- La plateforme indique que 98 % des actifs touchés avaient été reconstitués au 31 octobre.
- Les retraits sont rétablis progressivement, après des évaluations de sécurité.
- Binance commande un audit indépendant de cybersécurité et renforce ses mesures de sécurité.
Cet incident souligne l’importance de la cybersécurité, de la sensibilisation des employés et d’une protection solide des actifs numériques. Alors que les enquêtes se poursuivent, la transparence et le renforcement des mesures de sécurité seront essentiels pour rétablir la confiance dans l’ensemble du secteur des cryptomonnaies.
#Binance #SécuritéCrypto #blockchaineconomy
Binance a publié son rapport préliminaire sur l’incident, à la suite d’une importante faille de sécurité survenue le 29 octobre 2026 et impliquant environ 6,34 milliards de dollars d’actifs numériques.
Selon le rapport, l’attaque a commencé plusieurs mois auparavant, avec la compromission d’outils de développement et des activités de recrutement frauduleuses. Les attaquants auraient accédé aux appareils des employés et aux systèmes internes avant d’exploiter des vulnérabilités dans l’infrastructure de portefeuilles de la plateforme d’échange.
Binance a confirmé que des transactions non autorisées avaient touché plusieurs réseaux blockchain, notamment Bitcoin, Ethereum, Solana et XRP. L’entreprise a réagi en suspendant les retraits, en reconstruisant les systèmes touchés et en collaborant avec les forces de l’ordre et des partenaires du secteur afin de geler les actifs volés.
Principales mises à jour :
- Binance affirme qu’elle couvrira la totalité des fonds volés.
- Environ 2,85 milliards de dollars d’actifs ont été gelés ou bloqués.
- La plateforme indique que 98 % des actifs touchés avaient été reconstitués au 31 octobre.
- Les retraits sont rétablis progressivement, après des évaluations de sécurité.
- Binance commande un audit indépendant de cybersécurité et renforce ses mesures de sécurité.
Cet incident souligne l’importance de la cybersécurité, de la sensibilisation des employés et d’une protection solide des actifs numériques. Alors que les enquêtes se poursuivent, la transparence et le renforcement des mesures de sécurité seront essentiels pour rétablir la confiance dans l’ensemble du secteur des cryptomonnaies.
#Binance #SécuritéCrypto #blockchaineconomy